Firmy objęte nowelizacją ustawy o KSC, wdrażającej dyrektywę NIS2, już 3 kwietnia 2026 r.6 składają wniosek o wpis do wykazu do 3 października1. Kto wszedł w zakres później, liczy własne sześć miesięcy. Samej zgodności nie kupisz od jednego wykonawcy - to pięć osobnych prac i trzy różne grupy dostawców.
Kogo dotyczy nowelizacja ustawy o KSC i dyrektywa NIS2
NIS2 to unijna dyrektywa (UE) 2022/25558, którą polski ustawodawca wdrożył nowelizacją ustawy o krajowym systemie cyberbezpieczeństwa - w tym tekście dla skrótu ustawa o KSC. To ustawa z 23 stycznia 2026 r., ogłoszona 2 marca 2026 r. (Dz.U. 2026 poz. 252)6, i to ona, nie sama dyrektywa unijna, rozstrzyga, kogo obowiązek dotyczy w Polsce. Sama ustawa nie podaje daty swojego wejścia w życie wprost - art. 49 mówi tylko, że wchodzi w życie po upływie miesiąca od dnia ogłoszenia6. Wypada to na 3 kwietnia 2026 r. i tę datę potwierdza rejestr ELI Sejmu oraz komunikaty Ministerstwa Cyfryzacji.
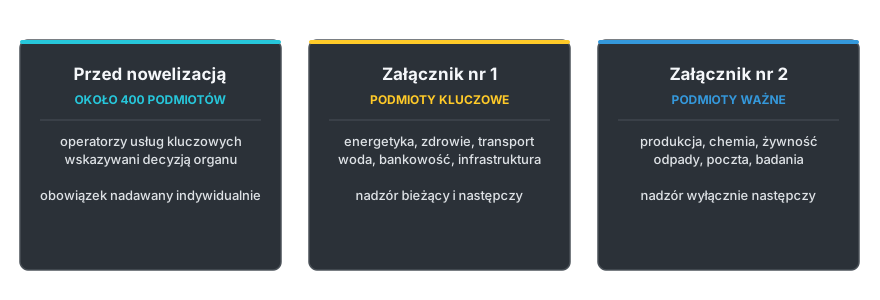
Przed nowelizacją ustawa obejmowała ok. 400 operatorów usług kluczowych, wskazywanych indywidualną decyzją organu47. Po nowelizacji krąg podmiotów rośnie skokowo. Ministerstwo Cyfryzacji szacuje go na ok. 38 tys., w tym ok. 27 tys. podmiotów publicznych i ok. 11 tys. niepublicznych5. Sama ustawa żadnej liczby nie podaje, bo zakres wynika z załączników sektorowych i progów wielkości przedsiębiorstwa, a nie z listy imiennej. To szacunek resortu, a nie wartość zapisana w przepisie.
Nowy zakres dzieli się na dwa załączniki do ustawy. Podmioty kluczowe wymienia Załącznik nr 1: energetyka, zdrowie, transport, gospodarka wodna, bankowość i infrastruktura rynków finansowych. Podmioty ważne wymienia Załącznik nr 2, z szerszym katalogiem sektorów, od poczty po produkcję i chemię. Każda z grup ma inny reżim nadzoru6.
Firma, która nie wie, czy się łapie, ma dziś twardy punkt odniesienia: wykaz podmiotów kluczowych i ważnych, prowadzony w systemie S4623. Sam obowiązek wpisu ma jednak dwa tryby i dwa różne terminy, a większość zestawień podaje tylko jeden z nich.
Ustawa rozróżnia dwie sytuacje. Podmiot, który spełniał przesłanki już w dniu wejścia ustawy w życie, składa wniosek nie w terminie zapisanym w ustawie, tylko zgodnie z harmonogramem ogłaszanym przez ministra właściwego do spraw informatyzacji (art. 33 ust. 3 w związku z art. 34 ust. 3 pkt 1)6. Podmiot, który w zakres ustawy wchodzi później, ma termin ustawowy: sześć miesięcy od dnia spełnienia przesłanek (art. 7c ust. 1)6.
Ten harmonogram już istnieje. Komunikat Ministra Cyfryzacji z 8 kwietnia 2026 r. (Dz. Urz. Min. Cyfryzacji z 2026 r. poz. 7) wyznacza okno składania wniosków od 7 maja do 3 października 2026 r.1 - identyczne dla podmiotów kluczowych i ważnych, mimo że ustawa pozwalała je zróżnicować. Z tego okna wyłączone są podmioty wpisywane do wykazu z urzędu: dotychczasowi operatorzy usług kluczowych, przedsiębiorcy telekomunikacyjni, dostawcy usług zaufania i podmioty publiczne. Ich minister wpisał sam, a one uzupełniają tylko dane2. Osobno biegnie termin rozpoczęcia korzystania z systemu S46: od 8 kwietnia 2026 r. dla podmiotów, które miały wcześniej zawarte porozumienie o korzystaniu z systemu, od 12 czerwca 2026 r. dla pozostałych, w obu przypadkach do 3 kwietnia 2027 r.1
Gdzie ten termin jest zapisany, ma znaczenie dla jego statusu. W samej ustawie go nie ma - art. 33 ust. 3 odsyła do harmonogramu ministra zamiast podawać datę6. Oba reżimy odmierzają sześć miesięcy, ale od innego punktu i na innej podstawie: pierwszy od wejścia ustawy w życie i mocą komunikatu, drugi od dnia spełnienia przesłanek i mocą art. 7c ust. 1.
Praktyczna różnica jest taka, że komunikat może zostać zmieniony, jeżeli wpisy okażą się niewykonalne z przyczyn technicznych lub organizacyjnych (art. 34 ust. 5)6. Termin zapisany w ustawie byłby nieruchomy. Na 26 sierpnia 2026 r. żaden komunikat zmieniający nie został ogłoszony: rocznik 2026 Dziennika Urzędowego Ministra Cyfryzacji obejmuje pozycje 1-22, a poz. 7 pozostaje jedynym aktem dotyczącym wykazu.
Pełny wykaz aktów prawnych, które o tym rozstrzygają (ustawy, rozporządzeń wykonawczych i załączników sektorowych), zestawiliśmy w narzędziu do sprawdzania Krajowego Systemu Cyberbezpieczeństwa.
Co obejmuje wdrożenie zgodności - pięć elementów, które kupujesz
Marketing lubi jedno zdanie: "wdrożymy Wam NIS2". W praktyce, tam gdzie da się to sprawdzić w obowiązkach ustawowych, to pięć osobnych prac, z których każda ma innego typowego wykonawcę.
Pierwsza to gap analysis, czyli porównanie dzisiejszego stanu organizacji z wymaganiami ustawy. To punkt startowy każdego wdrożenia. Druga to budowa Systemu Zarządzania Bezpieczeństwem Informacji (SZBI), zwykle wzorowanego na normie ISO 27001. SZBI nie jest formalnością na papierze, tylko systemem decyzji i kontroli, który dopiero GRC (Governance, Risk and Compliance) spina w jedną całość z szerszym zarządzaniem ryzykiem i zgodnością regulacyjną. Trzecia to dokumentacja: polityki, procedury, rejestry ryzyka i incydentów, bez których SZBI istnieje tylko deklaratywnie.
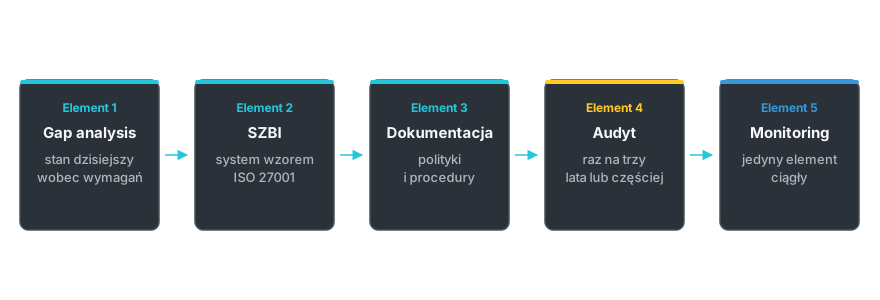
Czwarta to audyt bezpieczeństwa, obowiązkowy cyklicznie dla podmiotów kluczowych6. Piąta to monitoring, jedyna praca, która nie kończy się po wdrożeniu. Zespół SOC (Security Operations Center), pracujący na danych z SIEM (Security Information and Event Management), wykrywa i klasyfikuje incydenty na bieżąco. Obowiązku zgłaszania incydentów do właściwego CSIRT nie da się spełnić bez kogoś, kto siedzi przy alertach całą dobę. Monitoring oparty na SIEM jako jedyny z pięciu elementów generuje koszt w każdym kolejnym miesiącu, nie tylko w kwartale wdrożenia.
Nadzór nad całością, czyli koordynacja pięciu elementów i odpowiedzialność przed zarządem, typowo spada na CISO (Chief Information Security Officer), własnego albo wynajętego w modelu vCISO.
Zgłaszanie incydentów - obowiązek, który wdrożenie musi objąć
Ustawa nakłada trzy terminy i warto znać ich dokładne brzmienie, bo popularne skróty myślowe je zniekształcają (art. 11 ust. 1 pkt 4-4c)6. Pierwszy to wczesne ostrzeżenie, czyli sygnał, że coś się dzieje, a nie pełne zgłoszenie. Wysyła się je niezwłocznie, nie później niż w ciągu 24 godzin od wykrycia incydentu poważnego. Drugi to zgłoszenie incydentu poważnego, nie później niż w ciągu 72 godzin od wykrycia. Trzeci to sprawozdanie końcowe z obsługi incydentu, nie później niż w ciągu miesiąca. Ten miesiąc liczy się od dnia zgłoszenia z drugiego kroku, a nie od wykrycia. Adresatem wszystkich trzech jest właściwy CSIRT sektorowy, a nie bezpośrednio CSIRT NASK, GOV czy MON. Bez procedury zgłoszeniowej reszta dokumentacji zostaje martwa na papierze, więc żadne wdrożenie SZBI nie może tego elementu pominąć.
To coś innego niż zgłoszenie phishingu czy oszustwa, z którym może się zetknąć każda organizacja, niezależnie od tego, czy podlega ustawie o KSC. Jeśli podejrzewasz phishing lub oszustwo skierowane do Twojej organizacji, zgłoś je do CERT Polska przez zgłoś incydent. Obowiązek regulacyjny 24/72/30 dni dotyczy natomiast zgłoszeń do właściwego CSIRT poprzez system S46, a nie tego formularza. Mylenie tych dwóch kanałów to najczęstszy błąd firm, które dopiero zaczynają wdrożenie.
Kto w Polsce wdraża NIS2 i ustawę o KSC - lista wg specjalizacji
Pięć elementów z poprzedniej sekcji nie ma jednego wspólnego wykonawcy. W praktyce kupuje się je od dostawców z trzech różnych specjalizacji, którym w katalogu CyberKatalog odpowiadają trzy kategorie.
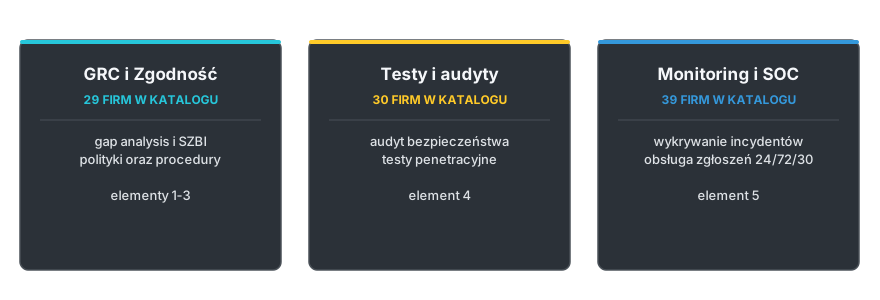
Gap analysis, budowę SZBI i dokumentację typowo prowadzą firmy z kategorii GRC i Zgodność, w katalogu jest ich dziś kilkadziesiąt. Audyt bezpieczeństwa, w tym audyt zgodności z NIS2, to domena firm z kategorii Testy Penetracyjne i Audyty, czyli również kilkudziesięciu podmiotów. Monitoring i obsługę zgłoszeń incydentowych realizują firmy z kategorii Monitoring i SOC, także kilkadziesiąt podmiotów. Są wśród nich dostawcy platform SIEM, odpowiadający wprost na zapytania o oprogramowanie do zgodności z nowelizacją ustawy o KSC.
Wiele firm występuje w więcej niż jednej tabeli. Spora część rynku łączy audyt z wdrożeniem albo wdrożenie z bieżącym monitoringiem, więc jeden dostawca bywa wykonawcą dwóch albo trzech z pięciu elementów naraz. Trzy tabele niżej są posortowane alfabetycznie i nie stanowią rankingu - metodologię wyboru wyjaśnia kolejna sekcja.
GRC i Zgodność - gap analysis, SZBI, dokumentacja (29 firm)
| Firma | Co robi w obszarze GRC i zgodności |
|---|---|
| BCMLogic | Platforma GRC do zarządzania ciągłością działania, ryzykiem i relacjami z dostawcami pod DORA i NIS2. |
| BW Advisory (ITGRC) | Doradztwo GRC i audyty bezpieczeństwa informacji, wdrożenia ISO 27001, NIST i SOC 2. |
| ChangePro | Audyty NIS2 i usługi vCISO w ramach doradztwa przy budowie systemu zgodności. |
| ComCERT | Audyty bezpieczeństwa (ISO 27001, KSC) w ramach usług CERT/CSIRT. |
| Cyber Security Center | Doradztwo GRC oparte na sieci wyspecjalizowanych partnerów bezpieczeństwa. |
| CyCommSec | Audyty zgodności z NIS2 i DORA, w tym testy TLPT dla sektora finansowego. |
| Dagma | Audyty i wdrożenia polityk bezpieczeństwa w ramach oferty dystrybutora ESET i Stormshield. |
| DCS.pl | Doradztwo vCISO i zarządzanie zasobami w ramach centrum operacji bezpieczeństwa. |
| DEKRA Certification | Niezależna certyfikacja systemów bezpieczeństwa informacji i audyty zgodności. |
| Efigo | Audyty ISO 27001 obok testów penetracyjnych aplikacji i analizy kodu. |
| Findia | Ubezpieczenia cybernetyczne łączone z oceną ryzyka i dostępem do informatyki śledczej. |
| Future Processing | Doradztwo i zarządzanie ryzykiem w ramach szerszej oferty bezpieczeństwa software house'u. |
| Galach Consulting | Audyty i wdrożenia systemów zgodnych z ISO/IEC 27001. |
| GoNextStage | Aplikacja GoSecure do rejestru zasobów, ryzyk oraz obsługi incydentów. |
| Karacena | Usługi GRC obok pentestów, red teamingu i reagowania na incydenty. |
| Łukasiewicz - AI | Certyfikacja bezpieczeństwa produktów IT i testy zgodności z Common Criteria oraz IEC 62443. |
| mIT security | Audyty bezpieczeństwa w modelu abonamentowym, razem z ochroną danych i kopiami zapasowymi. |
| nFlo | Audyty IT i ochrona informacji zgodna z ISO 27001/RODO. |
| PBSG | Doradztwo w zarządzaniu ryzykiem i zgodności z ISO 27001, RODO i DORA. |
| PCSecure | Doradztwo i wdrożenia rozwiązań chroniących dane i infrastrukturę. |
| PKF Polska | Audyty i doradztwo wspierające zgodność z NIS2, DORA, RODO, KSC i AI Act. |
| Ragnar Shield | Platforma AI CISO & Compliance Officer dla małych i średnich firm. |
| Resilia | Doradztwo w zarządzaniu ciągłością działania i zgodności z regulacjami. |
| Risk Hub Services | Audyty bezpieczeństwa, wdrożenia ISO 27001 i zarządzanie ryzykiem. |
| Securivy | Audyty bezpieczeństwa i wdrożenia RODO obok testów penetracyjnych. |
| SISOFT | Audyty zgodności obok testów penetracyjnych aplikacji, infrastruktury i OT. |
| smartGRC | Wdrożenia GRC z naciskiem na bezpieczeństwo SAP i systemów ERP. |
| STM Cyber | Audyty bezpieczeństwa i badanie podatności w ramach ofensywnego bezpieczeństwa. |
| TestArmy Group (CyberForces) | Usługi cyberbezpieczeństwa marki CyberForces, w tym audyty i testy penetracyjne. |
Testy Penetracyjne i Audyty - audyt zgodności (30 firm)
| Firma | Co robi w obszarze testów i audytów |
|---|---|
| Afine | Testy penetracyjne aplikacji i chmury oraz usługi red teamingu dla dużych organizacji. |
| Baysec | Testy penetracyjne i red teaming połączone z monitoringiem wycieków i wywiadem o zagrożeniach. |
| ChangePro | Testy penetracyjne w ramach szerszej oferty audytów NIS2 i outsourcingu SOC. |
| COIG | Testy penetracyjne obok monitorowania i reagowania na incydenty w centrum cyberbezpieczeństwa. |
| ComCERT | Testy penetracyjne i analiza malware w ramach usług CERT/CSIRT. |
| CyCommSec | Testy penetracyjne, Red Team i OSINT, w tym Threat-Led Penetration Testing. |
| Dagma | Testy penetracyjne w ramach usług wdrożeniowych i szkoleniowych dystrybutora ESET. |
| DC9 | Testy penetracyjne i audyty kodu po połączeniu Securelex i DeCode9. |
| DSERVE | Testy penetracyjne i kontrolowany phishing w ramach zarządzanych usług IT. |
| Efigo | Testy penetracyjne aplikacji webowych, mobilnych i wbudowanych oraz analiza kodu źródłowego. |
| Elementrica | Testy penetracyjne i symulacje ataków w modelu offense-driven security. |
| Exatel | Testy penetracyjne obok ochrony sieci i EDR jako państwowy operator telekomunikacyjny. |
| Future Processing | Testy penetracyjne w ramach szerszej oferty bezpieczeństwa aplikacji i chmury. |
| Immunity Systems | Testy infrastruktury i urządzeń oraz symulacje włamań (Red Team). |
| Karacena | Testy penetracyjne i Red Teaming obok operacji bezpieczeństwa i ochrony stacji końcowych. |
| mIT security | Testy penetracyjne i audyty IT prowadzone w ramach stałej usługi abonamentowej. |
| Monethic | Audyty bezpieczeństwa Web3 i blockchain oraz testy bezpieczeństwa aplikacji. |
| nFlo | Testy penetracyjne aplikacji i sieci obok proaktywnych audytów IT. |
| Niebezpiecznik | Pentesty i testy socjotechniczne obok szkoleń podnoszących świadomość zagrożeń. |
| Olban | Testy penetracyjne systemów OT obok segmentacji sieci i hardeningu. |
| Ragnar Shield | Automatyczne testy penetracyjne w ramach platformy AI CISO & Compliance Officer. |
| Red Team | Pentesty, red teaming i audyty IT/OT/IoT oraz inżynieria społeczna. |
| Risk Hub Services | Testy penetracyjne obok wdrożeń ISO 27001 i zarządzania ryzykiem. |
| Securitum | Testy penetracyjne i audyty bezpieczeństwa IT obok szkoleń z cyberbezpieczeństwa. |
| Securivy | Testy penetracyjne i audyty bezpieczeństwa obok outsourcingu IT. |
| SEDIVIO | Testy penetracyjne wspierające bezpieczne wytwarzanie oprogramowania i monitoring powierzchni ataku. |
| SISOFT | Testy penetracyjne aplikacji, infrastruktury, IoT/OT i pojazdów oraz testy socjotechniczne. |
| SPIREE | Testy penetracyjne aplikacji, chmury i infrastruktury oraz przygotowanie do audytów. |
| STM Cyber | Testy penetracyjne, badanie podatności i tworzenie exploitów w ofensywnym bezpieczeństwie. |
| TestArmy Group (CyberForces) | Testy penetracyjne aplikacji i infrastruktury oraz Red Team pod marką CyberForces. |
Monitoring i SOC - obsługa incydentów w trybie ciągłym (39 firm)
| Firma | Co robi w obszarze monitoringu i SOC |
|---|---|
| Baysec | Monitoring wycieków i wywiad o zagrożeniach obok testów penetracyjnych i red teamingu. |
| ChangePro | Outsourcing SOC w ramach szerszej oferty audytów NIS2 i testów penetracyjnych. |
| COIG | Zespoły SOC i CSIRT monitorujące i reagujące na incydenty. |
| ComCERT | Outsourcing SOC w ramach usług CERT/CSIRT i budowy zespołów reagowania. |
| Cryptomage | Sonda Cyber Eye klasy NDR analizująca ruch sieciowy przy użyciu AI. |
| DC9 | Monitorowanie systemów i zarządzanie incydentami obok testów penetracyjnych. |
| DCS.pl | Centrum operacji bezpieczeństwa z rozwiązaniami SIEM i SOAR. |
| DSERVE | Monitoring w ramach zarządzanych usług IT, obok testów penetracyjnych i backupu. |
| Dynacon | Monitorowanie i ochrona infrastruktury przemysłowej jako firma inżynieryjna OT. |
| Elementrica | Reagowanie na incydenty obok testów penetracyjnych w modelu offense-driven security. |
| Energy Logserver | Platforma SIEM, SOAR i zarządzania logami do wykrywania incydentów. |
| Enteo Tech | SIEM i ochrona stacji końcowych obok firewalli nowej generacji i WAF. |
| Exatel | Monitoring SOC jako państwowy operator telekomunikacyjny. |
| Future Processing | Monitoring bezpieczeństwa w ramach szerszej oferty doradztwa i testów. |
| ICsec | System SCADvance XP do monitorowania i wykrywania zagrożeń w sieciach OT/ICS. |
| Immunity Systems | Monitorowanie obok audytów i testów infrastruktury oraz symulacji włamań. |
| Inseqr | Platforma OSINT Quaero do analizy zagrożeń i bezpiecznej komunikacji. |
| Karacena | Operacje bezpieczeństwa i ochrona stacji końcowych obok testów penetracyjnych i GRC. |
| Labyrinth | Platforma cyberdecepcji oparta na honeypotach do wczesnego wykrywania ataków. |
| Łukasiewicz - AI | Całodobowe usługi SOC obok certyfikacji bezpieczeństwa produktów IT. |
| Mediarecovery | SOC-as-a-Service i threat intelligence obok informatyki śledczej. |
| mIT security | SOC as a Service z monitoringiem XDR, SIEM i NDR oraz ochroną stacji końcowych. |
| Modernite | SOC i monitoring przekształcające alerty w praktyczne rekomendacje dla zespołów IT. |
| Monit24 | Monitorowanie usług i aplikacji webowych wykrywające anomalie i incydenty. |
| Net Complex | Monitoring w ramach ochrony stacji końcowych, poczty i backupu, z Bielska-Białej. |
| Olban | Monitoring systemów OT obok testów penetracyjnych i segmentacji sieci. |
| Omnilogy | Monitorowanie wydajności i bezpieczeństwa środowisk IT jako partner Dynatrace. |
| Passus | System Passus Ambience do analizy zagrożeń obok rozwiązań SIEM. |
| Perceptus | Usługi SOC 24/7/365 obok audytów bezpieczeństwa informacji. |
| Ragnar Shield | Monitoring infrastruktury w ramach platformy AI CISO & Compliance Officer. |
| Red Team | Threat hunting i analiza śledcza obok pentestów i red teamingu. |
| RIFFSEC | Platforma threat intelligence monitorująca wycieki danych, darknet i domeny. |
| Sagenso | Automatyczna ochrona i audyt cyberbezpieczeństwa dla małych i średnich firm (narzędzie Telescope). |
| SecureVisio (eSecure) | Platforma integrująca SIEM, SOAR i UEBA do priorytetyzacji ryzyka. |
| SEDIVIO | Monitoring powierzchni ataku obok testów penetracyjnych wspierających bezpieczne wytwarzanie oprogramowania. |
| Sycope | Monitorowanie wydajności i bezpieczeństwa sieci z analizą ruchu w czasie rzeczywistym. |
| SYNTH1CA LABS | Platforma VARA HYBRID klasy deception wykorzystująca AI do wykrywania zagrożeń. |
| Vigil Guard | Platforma AI Detection and Response chroniąca aplikacje i agentów AI. |
| WingedIT | Reagowanie na incydenty, informatyka śledcza i threat hunting, także jako outsourcing specjalistów. |
Kryterium wejścia na listę i weryfikacja
Kryterium jest jedno i jest obserwowalne: firma jest wpisana do katalogu CyberKatalog i ma przypisaną co najmniej jedną z kategorii GRC i Zgodność, Testy Penetracyjne i Audyty albo Monitoring i SOC. Dane pochodzą bezpośrednio z bazy katalogu i zostały policzone 22 sierpnia 2026 r. - to jest data weryfikacji tej listy, nie data publikacji artykułu.
Kolejność na liście nie jest rankingiem, wpis do katalogu nie jest płatny. Trzy tabele wyżej są posortowane alfabetycznie, bez wyróżnień, powiększonych logo ani etykiet "polecane" - to samo kryterium, które decyduje o wejściu na listę, decyduje o kolejności: żadne.
Ta lista nie jest jeszcze pełną mapą polskiego rynku wdrożeń NIS2. Katalog CyberKatalog w obecnym kształcie nie zawiera dziś m.in. Asseco, Orange, Clico ani Atende, ani firm z tzw. Wielkiej Czwórki doradczej - część rynku, której kupujący realnie szuka pod hasłem "kto wdroży NIS2", dziś w katalogu nie ma. Katalog jest w trakcie rozszerzania o większych dostawców; do tego czasu ta lista pokazuje realny, zweryfikowany wycinek rynku, nie jego całość.
Terminy i kary za brak zgodności
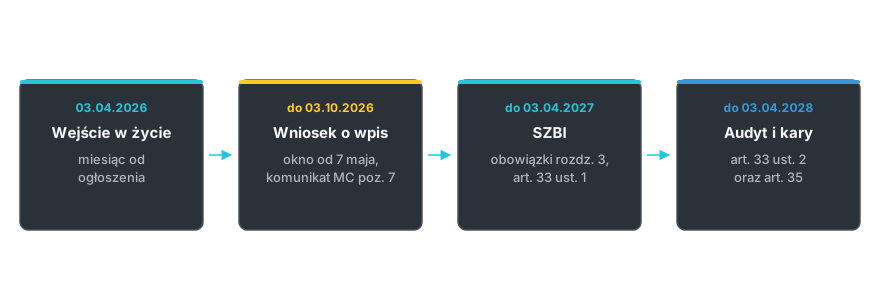
Sama ustawa nie podaje żadnej daty kalendarzowej - operuje wyłącznie okresami. Punkt, od którego je liczyć, zależy od tego, kiedy podmiot wszedł w zakres ustawy, i to jest rozróżnienie, które gubi większość zestawień terminów.
Dla podmiotów, które spełniały przesłanki już 3 kwietnia 2026 r., zegar jest wspólny i biegnie od tego dnia: dwanaście miesięcy na obowiązki z rozdziału 3, w tym wdrożenie SZBI (art. 33 ust. 1), czyli do 3 kwietnia 2027 r., i dwadzieścia cztery miesiące na pierwszy audyt (art. 33 ust. 2), czyli do 3 kwietnia 2028 r.6 Dotychczasowi operatorzy usług kluczowych mieli dodatkowo sześć miesięcy na przejście na nowe zasady zgłaszania incydentów (art. 33 ust. 4)6.
Dla podmiotów, które wejdą w zakres później, punktem zerowym jest dzień spełnienia przesłanek: sześć miesięcy na wniosek o wpis (art. 7c ust. 1)6. Gdy podmiot został uznany decyzją organu, dwanaście i dwadzieścia cztery miesiące liczą się od dnia doręczenia tej decyzji (art. 7l ust. 7 i art. 7m ust. 6)6. Dla nich żadna z dat kwietniowych nie obowiązuje.
Osobno biegnie zegar kar: pierwsze kary pieniężne mogą zostać nałożone dopiero po upływie dwóch lat od dnia wejścia ustawy w życie (art. 35)6, czyli po 3 kwietnia 2028 r. To nie to samo co termin pierwszego audytu, choć oba wypadają tego samego dnia. Są to dwa różne przepisy o dwóch różnych skutkach. Zbieżność dat bierze się stąd, że oba liczą dwadzieścia cztery miesiące od tej samej daty bazowej.
Sam audyt nie jest zdarzeniem jednorazowym: podmiot kluczowy przeprowadza go na własny koszt co najmniej raz na 3 lata (art. 15 ust. 1)6. Pierwszy termin dwudziestu czterech miesięcy otwiera więc cykl, a nie go zamyka.
Widełki kar ustawa podaje wprost, z osobną odpowiedzialnością kierownika obok kary dla samego podmiotu6.
| Kogo dotyczy | Górna granica | Dolna granica | Podstawa |
|---|---|---|---|
| Podmiot kluczowy | 10 mln EUR albo 2% przychodu, kwota wyższa | 20 tys. zł | art. 73 ust. 3 |
| Podmiot ważny | 7 mln EUR albo 1,4% przychodu | 15 tys. zł | art. 73 ust. 4 |
| Naruszenie grożące obronności, bezpieczeństwu państwa, porządkowi publicznemu albo życiu i zdrowiu | 100 mln zł | - | art. 73 ust. 5 |
| Kierownik podmiotu | 300% wynagrodzenia | - | art. 73a ust. 4 |
| Kierownik podmiotu ważnego będącego podmiotem publicznym | 100% wynagrodzenia | - | art. 73a ust. 4 |
Procent przychodu liczy się od roku obrotowego poprzedzającego wymierzenie kary. Gdy podmiot działał krócej niż dwanaście miesięcy albo nie osiągnął przychodu, podstawą jest równowartość 500 tys. EUR dla podmiotu kluczowego i 250 tys. EUR dla ważnego (art. 73 ust. 3a)6.
Organ właściwy jest przypisany sektorowo. Bankowością zajmuje się Komisja Nadzoru Finansowego, usługami ICT Minister Cyfryzacji, energetyką Prezes Urzędu Regulacji Energetyki, a ochroną zdrowia Minister Zdrowia. Na poziomie krajowym incydenty trafiają do CSIRT NASK, CSIRT GOV albo CSIRT MON, w zależności od sektora.
Ustawa o KSC nie jest jedynym reżimem, który może objąć tę samą firmę. Cyber Resilience Act nakłada obowiązki zgłoszeniowe na producentów sprzętu i oprogramowania, a nie na operatorów usług9. Dostawca oprogramowania będący jednocześnie podmiotem ważnym ma więc dwa osobne obowiązki wobec dwóch osobnych reżimów. W sektorze finansowym DORA (Digital Operational Resilience Act) wymaga zaawansowanych testów penetracyjnych opartych na analizie zagrożeń, ale tylko od podmiotów wskazanych przez organ nadzoru, nie od każdej instytucji finansowej10. Terminy obu tych reżimów rządzą się własnymi przepisami i nie wynikają z ustawy o KSC. Sprawdź je u źródła, zanim wpiszesz je do jednego harmonogramu z terminami z tego tekstu.
Źródła
- Minister Cyfryzacji, "Komunikat Ministra Cyfryzacji z dnia 08 kwietnia 2026 r. w sprawie harmonogramu złożenia wniosków o wpis do wykazu podmiotów kluczowych i podmiotów ważnych oraz rozpoczęcia korzystania z systemu teleinformatycznego przez podmioty kluczowe lub podmioty ważne", Dz. Urz. Min. Cyfryzacji z 2026 r. poz. 7 - pkt 1 i pkt 2 (odczyt 26.08.2026)
- Ministerstwo Cyfryzacji, "Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (KSC) - najważniejsze terminy", 10.04.2026 - uruchomienie wykazu i okres wpisów z urzędu (odczyt 27.08.2026)
- Ministerstwo Cyfryzacji, "Wyższy poziom zarządzania cyberbezpieczeństwem - platforma S46 Cyber Hub", 15.06.2026 - system S46 po nowelizacji (odczyt 27.08.2026)
- Cyberpolicy NASK, "Ustawa o krajowym systemie cyberbezpieczeństwa" (odczyt 22.08.2026)
- Bankier.pl, "Tysiące firm nie zdają sobie sprawy z nowych obowiązków. Co i do kiedy muszą zrobić?", Sylwester Sacharczuk, 21.07.2026 - szacunek Ministerstwa Cyfryzacji z podziałem na podmioty publiczne i niepubliczne (odczyt 27.08.2026)
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252), art. 7c ust. 1, art. 7l ust. 7, art. 7m ust. 6, art. 15 ust. 1, art. 49, art. 73 ust. 3-5, art. 73a ust. 4 oraz załączniki nr 1 i 2 (odczyt 27.08.2026)
- Ustawa z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa (tekst jednolity Dz.U. 2026 poz. 20) (odczyt 27.08.2026)
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 (NIS2), załączniki I i II (odczyt 27.08.2026)
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2024/2847 (Cyber Resilience Act), art. 14 (odczyt 27.08.2026)
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2022/2554 (DORA), rozdział o zaawansowanych testach penetracyjnych opartych na analizie zagrożeń (odczyt 27.08.2026)