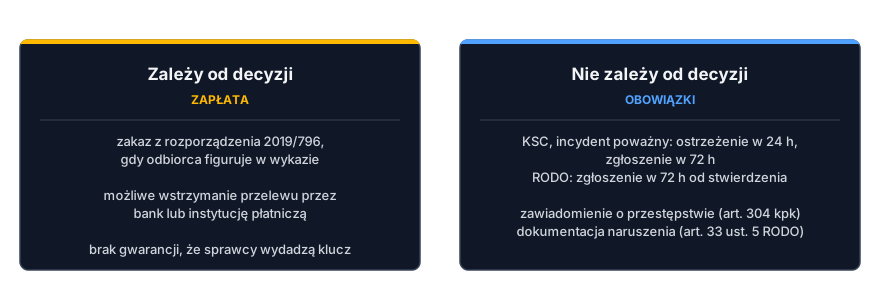
Europol1, ENISA2 i inicjatywa No More Ransom3 odradzają płacenie okupu, a CERT Polska ostrzega, że zapłata nie zawsze gwarantuje odzyskania danych4. Ani Kodeks karny, ani ustawa o przeciwdziałaniu praniu pieniędzy nie zakazują samej zapłaty, ale przelew do osoby albo firmy z wykazu unijnych sankcji za cyberataki jest zakazany, także przez pośrednika8. Decyzja o okupie nie wstrzymuje też terminów zgłoszeń: ustawa o krajowym systemie cyberbezpieczeństwa (KSC) liczy je od wykrycia incydentu poważnego9, a RODO od stwierdzenia naruszenia10.
Zanim zarząd odpowie, czy zapłacić, musi rozstrzygnąć cztery sprawy: czy przelew jest zgodny z prawem, czy daje realną szansę na odzyskanie danych, kto podejmuje decyzję i odpowiada za nią oraz jakie obowiązki biegną bez względu na wybór. Przepisy mówią, co wolno, a instytucje publiczne, co ma sens, i w pośpiechu łatwo pomylić jedno z drugim. Całą obsługę ataku, od izolacji zainfekowanych komputerów po odtworzenie systemów, opisuje nasz poradnik Incydent w organizacji: pierwsze 72 godziny.
Czy polskie prawo zakazuje zapłaty okupu
Przy zapłacie okupu w grę wchodzą przede wszystkim cztery akty: Kodeks karny, ustawa o przeciwdziałaniu praniu pieniędzy, ustawa sankcyjna z 2022 roku i unijne rozporządzenie 2019/796 o sankcjach za cyberataki. Żaden z nich nie zakazuje płacenia okupu jako takiego. Zakaz pojawia się dopiero wtedy, gdy pieniądze miałyby trafić do osoby albo firmy z wykazu sankcyjnego.
Kodeks karny karze tego, kto żąda okupu
Art. 282 § 1 Kodeksu karnego przewiduje od roku do 10 lat pozbawienia wolności za wymuszenie korzyści majątkowej11. Przepis karze tego, kto żąda pieniędzy, i nie przewiduje odpowiedzialności ofiary, która je przekazuje. Czy konkretny atak wypełnia znamiona wymuszenia, oceniają prokurator i sąd w danej sprawie.
W kodeksie nie ma też przepisu, który wprost karałby za naruszenie unijnych środków ograniczających, i nie zmieniły tego trzy nowelizacje uchwalone po tekście jednolitym z 2025 roku.
Rozporządzenie 2019/796: zakaz zależy od odbiorcy
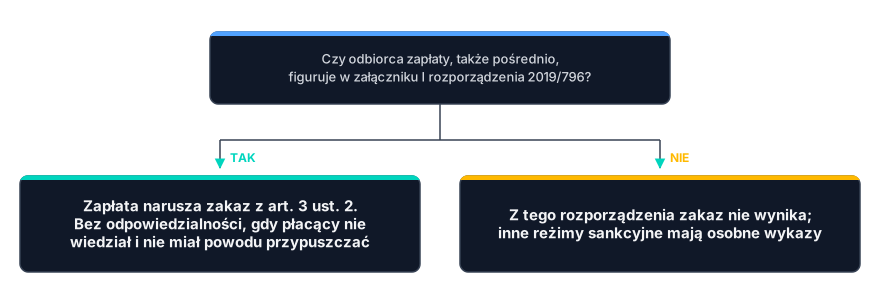
Unijne sankcje za cyberataki opierają się na wykazie z załącznika I rozporządzenia 2019/796. Są na nim między innymi osoby związane z grupą Wizard Spider oraz z oprogramowaniem Conti i Trickbot, a także firma hostingowa Media Land LLC, która według uzasadnienia wpisu ułatwiała operacje LockBit, EvilCorp i BlackBasta8. Środki osób i podmiotów z wykazu są zamrożone (art. 3 ust. 1), a nikomu nie wolno udostępniać im środków pieniężnych ani zasobów gospodarczych "ani na ich rzecz - bezpośrednio lub pośrednio" (art. 3 ust. 2). Zapłata okupu komuś z wykazu narusza więc zakaz także wtedy, gdy przelew idzie przez pośrednika.
Rozporządzenie ma zastosowanie m.in. na terytorium Unii, do obywateli państw członkowskich, także przebywających poza Unią, oraz do osób prawnych zarejestrowanych lub utworzonych zgodnie z prawem państwa członkowskiego (art. 18 lit. a, c i d). Polska spółka podlega więc zakazowi niezależnie od tego, z jakiego kraju wysyła przelew. Rozporządzenie zabrania też świadomego i umyślnego udziału w działaniach, których celem lub skutkiem jest ominięcie środków z art. 3 (art. 9).
Odpowiedzialności nie ponosi ten, kto nie wiedział i nie miał uzasadnionego powodu przypuszczać, że jego działania mogą naruszyć środki z rozporządzenia (art. 10 ust. 2). Granicę wyznacza więc wiedza płacącego: to, co wiedział o odbiorcy, i to, czy miał uzasadniony powód podejrzewać, że pieniądze trafią do kogoś z wykazu, także wtedy, gdy płaci przez pośrednika.
Najnowsza wersja skonsolidowana rozporządzenia dostępna 4 października 2026 roku pochodzi z 13 lipca 2026 roku, a jej lista zmian wymienia już sprostowanie z 30 lipca 2026 roku. Wersje skonsolidowane powstają z opóźnieniem wobec Dziennika Urzędowego UE, dlatego przed decyzją trzeba sprawdzić wykaz obowiązujący w dniu decyzji. Właściwe organy wskazuje załącznik II, który dla Polski odsyła na stronę Ministerstwa Spraw Zagranicznych o sankcjach międzynarodowych.
Kary za złamanie zakazu
Samo rozporządzenie kar nie określa, bo art. 15 ust. 1 zostawia je państwom członkowskim. Ani Kodeks karny, ani ustawa sankcyjna, ani ustawa o przeciwdziałaniu praniu pieniędzy nie przewidują kary za naruszenie rozporządzenia 2019/796, więc te ustawy nie odpowiadają na pytanie, co groziłoby za przelew do osoby z wykazu. Brak kary w tych ustawach nie znosi jednak zakazu: rozporządzenie unijne stosuje się w Polsce bezpośrednio, więc taki przelew pozostaje naruszeniem prawa.
Ustawa sankcyjna z 13 kwietnia 2022 roku przewiduje wprawdzie karę pieniężną do 20 mln zł (art. 6) i pozbawienie wolności od 3 lat (art. 15)12, ale tylko za naruszenie sankcji wobec Rosji i Białorusi, czyli rozporządzeń 765/2006, 269/2014, 833/2014 i 2022/263, oraz listy krajowej. Kary administracyjne z art. 149 ustawy o przeciwdziałaniu praniu pieniędzy dotyczą z kolei sankcji antyterrorystycznych13. Jeśli odbiorca okupu figuruje także w którymś z tych wykazów, kary z tych ustaw mogą mieć zastosowanie, dlatego przed decyzją trzeba sprawdzić go również tam.
Ten stan może się zmienić, bo dyrektywa (UE) 2024/1226 nakazuje państwom członkowskim karać za naruszanie unijnych środków ograniczających, a termin jej wdrożenia minął 20 maja 2025 roku14. Polska wskazała Komisji jako środki wykonawcze sześć aktów: ustawę o radcach prawnych, Prawo o adwokaturze, ustawę o odpowiedzialności podmiotów zbiorowych, Kodeks postępowania karnego, Kodeks karny i ustawę sankcyjną. Zgłoszenie podaje jednak tylko tytuły aktów, bez konkretnych przepisów, a w Kodeksie karnym i w ustawie sankcyjnej kary za naruszenie rozporządzenia 2019/796 nadal nie ma. Pozostałe cztery akty z tej listy, w tym ustawę o odpowiedzialności podmiotów zbiorowych, trzeba więc przed decyzją sprawdzić z prawnikiem.
| Akt | Kogo i co dotyczy | Co z tego wynika dla zapłaty okupu |
|---|---|---|
| Rozporządzenie Rady (UE) 2019/796 | Osoby i podmioty z załącznika I. Stosuje się m.in. na terytorium Unii, do obywateli państw członkowskich i do osób prawnych utworzonych zgodnie z prawem państwa członkowskiego, także poza Unią | Zakaz udostępniania środków osobie z wykazu, także pośrednio (art. 3 ust. 2) |
| Ustawa sankcyjna z 13.04.2022 | Sankcje wobec Rosji i Białorusi oraz lista krajowa | Kary z art. 6 i 15 nie obejmują rozporządzenia 2019/796 |
| Ustawa o przeciwdziałaniu praniu pieniędzy | Sankcje antyterrorystyczne (art. 149); instytucje obowiązane (art. 2) | Nie przewiduje kar za naruszenie rozporządzenia 2019/796; instytucja obsługująca przelew ma własne obowiązki |
| Kodeks karny, art. 282 § 1 | Sprawca wymuszenia korzyści majątkowej | Kara od roku do 10 lat dla sprawcy; zakazu zapłaty nie zawiera |
Bank, instytucja płatnicza, podmiot wymieniający waluty wirtualne
Firma, która płaci okup, zwykle sama nie jest instytucją obowiązaną w rozumieniu ustawy o przeciwdziałaniu praniu pieniędzy. Są nimi natomiast m.in. instytucje, przez które płynie zapłata: banki, instytucje płatnicze oraz podmioty wymieniające waluty wirtualne albo pośredniczące w takiej wymianie (art. 2 ust. 1 pkt 1, 3 i 12)13.
Każda taka instytucja ma własne obowiązki. Przy uzasadnionym podejrzeniu co do konkretnej transakcji zawiadamia Generalnego Inspektora Informacji Finansowej i do 24 godzin jej nie przeprowadza (art. 86 ust. 1 i 4), a Generalny Inspektor może zażądać wstrzymania transakcji albo blokady rachunku na okres do 96 godzin (art. 86 ust. 5). Instytucja ocenia przelew na własnych zasadach i może go wstrzymać, choć sama zapłata okupu nie musi wypełniać definicji prania pieniędzy, którą ustawa przejmuje z art. 299 Kodeksu karnego (art. 2 ust. 2 pkt 14).
Czy płacić okup: co mówią instytucje publiczne
Instytucje publiczne nie mówią jednym głosem. Europol, ENISA i No More Ransom wprost odradzają płacenie, polska policja opublikowała tekst Europolu, a CERT Polska nie formułuje zalecenia i ostrzega jedynie, że zapłata nie daje gwarancji odzyskania danych. Ministerstwo Cyfryzacji ma "nie płacić okupu" w tytule komunikatu, ale w treści zaleca kopie zapasowe i zapobieganie infekcji, a zalecenia co do samej zapłaty nie zawiera. Część tych stanowisk ma już kilka lat: najstarsze, poradnik Europolu, pochodzi z 2019 roku.
| Źródło | Stanowisko wobec płacenia okupu |
|---|---|
| Europol, poradnik z 7.03.2019 (aktualizacja 6.12.2021)1 | Odradza wprost: płacąc, finansujesz przestępców i zachęcasz ich do dalszych działań |
| Komenda Główna Policji, tekst z 7.08.20205 | Publikuje apel "A jeśli jesteś ofiarą, nie płać okupu!". Tekst jest podpisany "EUROPOL", więc nie jest odrębnym stanowiskiem policji |
| No More Ransom3 | Zaleca, by nigdy nie płacić okupu |
| ENISA, komunikat z 29.07.20222 | Zaleca nie płacić okupu i nie negocjować ze sprawcami |
| CERT Polska, Poradnik ransomware4 | Bez zalecenia, by nie płacić. Ostrzega, że zapłata nie zawsze gwarantuje odzyskanie danych (s. 3) |
| Ministerstwo Cyfryzacji, komunikat z 30.07.20207 | Tytuł "Ransomware - jak się uchronić i nie płacić okupu?". Treść zaleca kopie zapasowe i zapobieganie infekcji. Zalecenia co do samej zapłaty nie zawiera |
| Ministerstwo Cyfryzacji, PRCyber-04 (sierpień 2020)6 | Krok 10 opisuje ofiary bez kopii zapasowej, nie skuteczność zapłaty |
Najkrócej uzasadnia to No More Ransom, wspólna inicjatywa policji holenderskiej, Europolu i partnerów prywatnych3:
Przede wszystkim zalecamy, aby nigdy nie płacić okupu. Wysyłając pieniądze cyberprzestępcom, potwierdzasz tylko to, że ich oprogramowanie działa. Nie masz żadnej gwarancji, że uzyskasz klucz deszyfrujący, potrzebny do odzyskania plików.
Czy zapłata działa
Zapłata nie gwarantuje odzyskania danych i w tej sprawie dwie instytucje mówią to samo. CERT Polska pisze w Poradniku ransomware, że zapłacenie okupu nie zawsze gwarantuje odzyskanie danych4, a No More Ransom w uzasadnieniu przytoczonym wyżej, że ofiara nie ma żadnej gwarancji otrzymania klucza deszyfrującego3. Żaden z tych dokumentów nie podaje, jaki odsetek ofiar po zapłacie rzeczywiście odzyskał dane. Klucz ma w rękach przestępca i nic go nie zobowiązuje do jego wydania. Europol dokłada argument innego rodzaju: pieniądze trafiają do przestępców i zachęcają ich do dalszych działań1.
Nawet działający klucz rozwiązuje tylko część problemu. Przy podwójnym wymuszeniu (double extortion), opisanym w haśle ransomware w słowniku, sprawcy przed zaszyfrowaniem kopiują dane i grożą ich ujawnieniem. Klucz deszyfrujący przywraca dostęp do zaszyfrowanych plików, ale nie cofa wycieku kopii, którą sprawcy już mają.
Zanim zarząd zacznie rozważać zapłatę, warto zrobić to, co Europol zaleca w każdym przypadku: sprawdzić w serwisie No More Ransom, czy dla wariantu, który zaszyfrował dane, istnieje bezpłatne narzędzie deszyfrujące1.
Liczba z poradnika Ministerstwa Cyfryzacji
W poradniku PRCyber-04 z sierpnia 2020 roku Ministerstwo Cyfryzacji opisuje sytuację ofiary, która nie ma kopii zapasowej. Krok 10 brzmi6:
Jeśli nie dysponujesz kopią zapasową i zgłosiłeś incydent do CERT Polska albo innego zespołu bezpieczeństwa, poczekaj na wynik analizy. Niestety, nie ma co robić sobie za dużych nadziei, w >95% przypadków ofierze nie da się pomóc - może się udać tylko jeśli przestępca popełnił błąd.
Ta liczba dotyczy ofiar bez kopii zapasowej, które zgłosiły incydent zespołowi bezpieczeństwa i czekały na wynik analizy, więc o skuteczności zapłaty nic nie mówi. Pokazuje za to, jak małe są szanse na odzyskanie danych bez kopii zapasowej i bez klucza od sprawców.
Obowiązek zgłoszenia nie znika
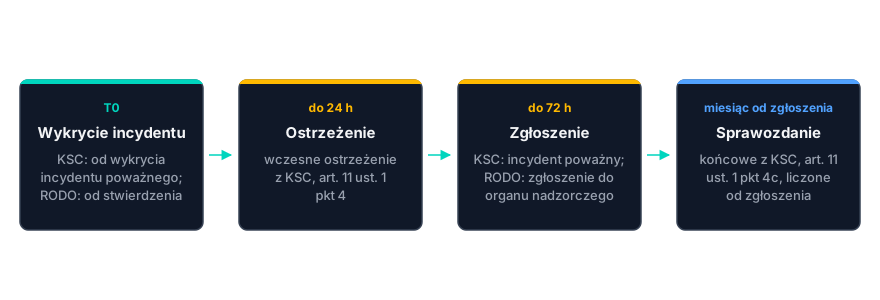
Decyzja o okupie nie zatrzymuje kalendarza zgłoszeń. Terminy z ustawy o KSC i z RODO biegną od wykrycia incydentu albo stwierdzenia naruszenia, więc zarząd, który przez dwa dni waha się, czy zapłacić, może w tym czasie przekroczyć 24-godzinny termin wczesnego ostrzeżenia.
Podmiot kluczowy lub ważny w rozumieniu ustawy o KSC ma trzy terminy. Wczesne ostrzeżenie o incydencie poważnym wysyła niezwłocznie, nie później niż w 24 godziny od wykrycia, zgłoszenie incydentu poważnego niezwłocznie, nie później niż w 72 godziny od wykrycia, a sprawozdanie końcowe nie później niż w miesiąc od tego zgłoszenia (art. 11 ust. 1 pkt 4, 4a i 4c)9. Podmiot ważny, który jest podmiotem publicznym, wysyła tylko zgłoszenie w 72 godziny (art. 12c), a podmioty z sektora bankowości i infrastruktury rynków finansowych są wyłączone z przepisów ustawy o zgłaszaniu incydentów poważnych (art. 8i ust. 1).
Od kiedy te obowiązki wiążą konkretną organizację, zależy od przepisów przejściowych, dlatego terminy z ustawy o KSC razem z obowiązkami z CRA i DORA zestawiliśmy w kalendarzu obowiązków cyberbezpieczeństwa. Jak zgłosić incydent właściwemu zespołowi CSIRT, pokazuje krok po kroku przewodnik po zgłaszaniu incydentów do CERT Polska.
Niezależnie od ustawy o KSC obowiązuje RODO. Administrator zgłasza naruszenie ochrony danych osobowych organowi nadzorczemu bez zbędnej zwłoki, w miarę możliwości nie później niż w 72 godziny po stwierdzeniu naruszenia, chyba że jest mało prawdopodobne, by naruszenie skutkowało ryzykiem naruszenia praw lub wolności osób (art. 33 ust. 1)10. Zgłoszenie po terminie musi wyjaśniać przyczyny opóźnienia. Definicja naruszenia z art. 4 pkt 12 obejmuje m.in. niezgodne z prawem zniszczenie, utracenie danych i nieuprawniony dostęp do nich, więc atak, w którym sprawcy zaszyfrowali albo skopiowali dane osobowe, zwykle się w niej mieści.
Trzecim obowiązkiem jest zawiadomienie o przestępstwie. Art. 304 Kodeksu postępowania karnego nakłada na każdego społeczny obowiązek zawiadomienia o przestępstwie ściganym z urzędu, bez określonego terminu, a instytucje państwowe i samorządowe muszą niezwłocznie zawiadomić prokuratora lub policję i zabezpieczyć ślady (§ 1 i 2)15. Czy konkretny atak jest takim przestępstwem, zależy od okoliczności sprawy.
Kto decyduje i jak to udokumentować
Przepisy o sankcjach, praniu pieniędzy i ochronie danych nie mówią, kto w organizacji decyduje o zapłacie okupu, a w poradniku o pierwszych 72 godzinach przyjęliśmy, że decyzja należy do zarządu albo kierownika jednostki. Część dokumentacji jest za to obowiązkowa: jeśli atak jest naruszeniem ochrony danych osobowych, administrator dokumentuje jego okoliczności, skutki i podjęte działania zaradcze, tak by organ nadzorczy mógł zweryfikować przestrzeganie art. 33 (art. 33 ust. 5)10.
Przepisy tego nie wymagają, ale każdą decyzję o okupie, także odmowną, warto zapisać, a miejsce przechowywania zapisu ustalić z radcą prawnym. Zapis powinien odpowiadać na pięć pytań:
- Kto zdecydował i kiedy.
- Co było wiadome o ataku w chwili decyzji: które systemy zaszyfrowano, czy dane skopiowano, jaka rodzina oprogramowania.
- Czy sprawdzono w serwisie No More Ransom, czy istnieje bezpłatne narzędzie deszyfrujące.
- Z kim skonsultowano decyzję. ENISA zaleca kontakt z krajowymi organami cyberbezpieczeństwa albo organami ścigania2.
- Komu miałaby trafić zapłata i jak sprawdzono tego odbiorcę w wykazie z załącznika I. Ten punkt dokumentuje to, o czym mówi art. 10 ust. 2: co organizacja wiedziała i czy miała uzasadniony powód podejrzewać naruszenie.
Poza decyzją o okupie
Decyzja o okupie to tylko jeden wątek obsługi ataku. Izolację zainfekowanych systemów, zabezpieczenie kopii zaszyfrowanych plików, ustalenie rodziny oprogramowania i odtwarzanie systemów opisuje rozdział o ransomware w poradniku o pierwszych 72 godzinach. Firmy, które pomagają przygotować politykę bezpieczeństwa i dokumentację zgodności, znajdziesz w kategorii GRC i Zgodność, a te, które monitorują infrastrukturę i obsługują incydenty, w kategorii Monitoring i SOC.
Źródła
- Europol, "No More Ransom - do you need help unlocking your digital life?", 07.03.2019 - poradnik, aktualizacja 06.12.2021: zalecenie niepłacenia okupu i sprawdzenia w serwisie No More Ransom, czy istnieje bezpłatne narzędzie deszyfrujące (odczyt 02.10.2026)
- ENISA, "Ransomware: Publicly Reported Incidents are only the tip of the iceberg", 29.07.2022 - zalecenia dla ofiary: kontakt z krajowymi organami cyberbezpieczeństwa lub ścigania, niepłacenie okupu i niewchodzenie w negocjacje (odczyt 02.10.2026)
- The No More Ransom Project, "Strona główna" - zalecenie, by nigdy nie płacić okupu, i brak gwarancji klucza deszyfrującego (odczyt 02.10.2026)
- CERT Polska, "Poradnik ransomware" - ostrzeżenie, że zapłata nie zawsze gwarantuje odzyskanie danych (s. 3); poradnik nie zawiera zalecenia, by nie płacić (odczyt 01.10.2026)
- Informacyjny Serwis Policyjny, "Projekt No More Ransom: o tym jak 4 miliony ofiar złośliwego oprogramowania walczyło z hakerami", 07.08.2020 - materiał Europolu opublikowany przez Komendę Główną Policji, podpisany EUROPOL (odczyt 02.10.2026)
- Ministerstwo Cyfryzacji, "PRCyber-04: Jak sobie radzić ze skutkami ataków typu ransomware" - poradnik, wydanie 1 z sierpnia 2020 r., krok 10 (s. 3) (odczyt 01.10.2026)
- Ministerstwo Cyfryzacji, "Ransomware - jak się uchronić i nie płacić okupu?", 30.07.2020 - komunikat o zapobieganiu atakom ransomware; zalecenia co do zapłaty okupu nie zawiera (odczyt 02.10.2026)
- Rozporządzenie Rady (UE) 2019/796 z dnia 17 maja 2019 r. w sprawie środków ograniczających w celu zwalczania cyberataków zagrażających Unii lub jej państwom członkowskim, wersja skonsolidowana z 13.07.2026, art. 3 ust. 1 i 2, art. 9, art. 10 ust. 2, art. 15 ust. 1, art. 18 lit. a, c i d, załączniki I i II (odczyt 04.10.2026)
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, art. 8i ust. 1, art. 11 ust. 1 pkt 4, 4a i 4c oraz art. 12c ustawy o KSC w brzmieniu nadanym tą ustawą (odczyt 24.09.2026)
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 (RODO), art. 4 pkt 12, art. 33 ust. 1 i 5 (odczyt 02.10.2026)
- Ustawa z dnia 6 czerwca 1997 r. - Kodeks karny (tekst jednolity Dz.U. 2025 poz. 383), art. 282 § 1 oraz cały tekst w zakresie kar za naruszenie środków ograniczających (odczyt 01.10.2026)
- Ustawa z dnia 13 kwietnia 2022 r. o szczególnych rozwiązaniach w zakresie przeciwdziałania wspieraniu agresji na Ukrainę oraz służących ochronie bezpieczeństwa narodowego (tekst jednolity Dz.U. 2025 poz. 514), art. 1, art. 6 ust. 1-2, art. 15 ust. 1-2a (odczyt 01.10.2026)
- Ustawa z dnia 1 marca 2018 r. o przeciwdziałaniu praniu pieniędzy oraz finansowaniu terroryzmu (tekst jednolity Dz.U. 2025 poz. 644), art. 2 ust. 1 pkt 1, 3 i 12, art. 2 ust. 2 pkt 14, art. 86 ust. 1, 4 i 5, art. 149 (odczyt 01.10.2026)
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2024/1226 z dnia 24 kwietnia 2024 r. w sprawie określenia przestępstw związanych z naruszeniem unijnych środków ograniczających i sankcji za takie naruszenia, wykaz krajowych środków wykonawczych dla Polski (odczyt 02.10.2026)
- Ustawa z dnia 6 czerwca 1997 r. - Kodeks postępowania karnego (tekst jednolity Dz.U. 2026 poz. 490), art. 304 § 1 i 2 (odczyt 24.09.2026)