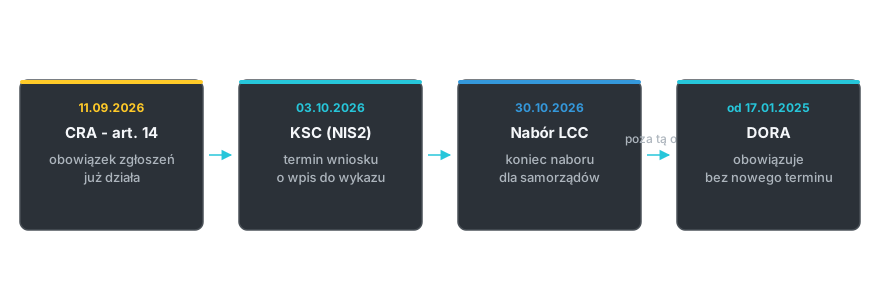
Najbliższy nadchodzący termin w tym zestawieniu to 3 października 2026 r. - koniec okna na wniosek o wpis do wykazu z nowelizacji ustawy o KSC, wdrażającej NIS210. Obowiązek zgłaszania podatności z artykułu 14 CRA już działa, od 11 września 2026 r.11 DORA obowiązuje bez przerwy od 17 stycznia 2025 r. i nie ma tu nowego terminu9, a samorządy mają czas do 30 października 2026 r. na wniosek o dofinansowanie Lokalnych Centrów Cyberbezpieczeństwa678.
Cztery reżimy, cztery osobne kanały. Ustawa krajowa, dwa rozporządzenia unijne i program dotacyjny. Każde z naszych dotychczasowych opracowań rozkłada jeden z nich osobno.
Cztery obowiązki, jeden kalendarz
Jeden przepis na organizację to dziś rzadkość. Przykłady są pod ręką. Bank bywa jednocześnie podmiotem objętym ustawą o KSC i podmiotem finansowym w rozumieniu DORA. Dostawca oprogramowania dla administracji publicznej trafia do wykazu z ustawy o KSC i odpowiada za produkt z elementami cyfrowymi z CRA. Samorząd w trakcie wdrożenia ustawy o KSC dostaje w tym samym roku ofertę dofinansowania z zupełnie innego programu.
Każdy z tych aktów ma inną podstawę prawną i inny zakres podmiotowy. Stąd cztery osobne opracowania. Brakowało piątego, które pokazuje, gdzie te kalendarze się krzyżują.
Tabela: NIS2/KSC, CRA, DORA i nabór LCC obok siebie
Status każdego z czterech terminów na dzień publikacji, czyli 15 września 2026 r. Trzy pozycje mają twardą podstawę prawną. Czwarta to program dotacyjny, bez sankcji za brak udziału.
| Akt / program | Podstawa prawna | Kogo dotyczy | Status terminu (15.09.2026) | Sankcja | Pełny rozkład |
|---|---|---|---|---|---|
| NIS2 / ustawa o KSC | Ustawa z 23 stycznia 2026 r. o zmianie ustawy o KSC (Dz.U. 2026 poz. 252)12, wdrażająca NIS210 | Podmioty kluczowe i podmioty ważne | 3 października 2026 r. - termin jeszcze nie minął | Kara pieniężna, widełki zależne od statusu podmiotu | Kto wdroży NIS2 i ustawę o KSC |
| Artykuł 14 CRA | Rozporządzenie (UE) 2024/2847, akt o cyberodporności11 | Producenci produktów z elementami cyfrowymi wprowadzanych na rynek UE | 11 września 2026 r. - termin już minął, obowiązek działa | Kara administracyjna, widełki w rozporządzeniu | Artykuł 14 CRA: kto zgłasza podatność i w jakim terminie |
| DORA | Rozporządzenie (UE) 2022/25549 | Podmioty finansowe i ich dostawcy usług ICT, pod nadzorem KNF | Obowiązuje od 17 stycznia 2025 r., bez nowego terminu w tym zestawieniu | Nadzór i sankcje sektorowe prowadzi KNF | DORA |
| Nabór LCC | Działanie 4.1 programu FERC, nabór Centrum Projektów Polska Cyfrowa678 | Partnerstwa co najmniej dwóch jednostek samorządu terytorialnego | 30 października 2026 r. - nabór jeszcze trwa | Brak - to program dotacyjny, nie obowiązek ustawowy | Lokalne Centra Cyberbezpieczeństwa: nabór LCC do 30 października |
Aktów jest oczywiście więcej niż cztery. Pełny wykaz, razem z rozporządzeniami wykonawczymi do ustawy o KSC, zestawia rejestr aktów prawnych krajowego systemu cyberbezpieczeństwa.
Jak sprawdzić, które obowiązki dotyczą Twojej organizacji
Zacznij od tego, czym organizacja się zajmuje. Obrót i liczba zatrudnionych przychodzą później. Cztery typy podmiotów prowadzą do czterech wierszy tabeli wyżej, a dwa z nich mogą pokryć więcej niż jeden wiersz.
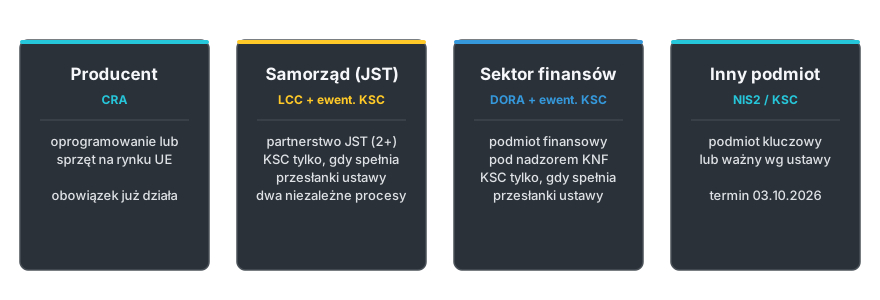
Producent oprogramowania albo sprzętu ląduje przy CRA. Model sprzedaży nic tu nie zmienia: produkt płatny i darmowy liczą się tak samo. Samorząd szuka partnera do wniosku o LCC i osobno sprawdza, czy sam nie stał się podmiotem objętym ustawą o KSC. Podmiot finansowy pod nadzorem KNF ma DORA na stałe, a ustawę o KSC wtedy, gdy spełnia jej przesłanki. Każdy inny podmiot kluczowy albo ważny trafia wprost do wiersza NIS2 i KSC.
NIS2 i ustawa o KSC - 3 października 2026 r.
Ustawa nie podaje daty swojego wejścia w życie wprost. Art. 49 mówi tylko o upływie miesiąca od dnia ogłoszenia, a ogłoszenie nastąpiło 2 marca 2026 r.12 Wypada to na 3 kwietnia 2026 r., i tę datę potwierdza komunikat Centrum Projektów Polska Cyfrowa7.
Kto spełniał przesłanki ustawy już tego dnia, składa wniosek o wpis do wykazu podmiotów kluczowych i ważnych do 3 października 2026 r.1223 Kto wszedł w zakres później, liczy własne sześć miesięcy od dnia spełnienia przesłanek. Nie od tej daty.
Który z dwóch trybów wpisu dotyczy Twojej organizacji, jakie prace obejmuje samo wdrożenie i ile wynoszą widełki kar, rozkładamy osobno w artykule Kto w Polsce wdroży NIS2 i ustawę o KSC.
Artykuł 14 CRA - obowiązek już działa od 11 września 2026 r.
Ten termin już minął. Artykuł 14 rozporządzenia o cyberodporności (Cyber Resilience Act, CRA)11 działa od 11 września 2026 r., czyli od czterech dni. Obejmuje każdego producenta produktu z elementami cyfrowymi wprowadzanego na rynek Unii, także bezpłatnie. Zgłoszenie aktywnie wykorzystywanej podatności i poważnego incydentu idzie jednocześnie do CSIRT-u koordynatora i do ENISA, przez wspólną platformę CRA-SRP uruchomioną tego samego dnia1145.
To jedyna z czterech pozycji zestawienia, przy której coś już przepadło. Wejście w życie ustawy o KSC 3 kwietnia 2026 r.127 i start naboru LCC 31 lipca 2026 r.78 też są za nami. Ale to daty otwarcia okien, nie ich zamknięcia.
Kto dokładnie zgłasza, do jakiego CSIRT-u i w jakim reżimie godzinowym, rozkłada artykuł Artykuł 14 CRA: kto zgłasza podatność i w jakim terminie.
DORA - obowiązuje od 2025 r., bez nowego terminu w tym kalendarzu
DORA9 wyłamuje się z tego zestawienia. Nie ma tu nowego terminu do odhaczenia. Rozporządzenie stosuje się w całości od 17 stycznia 2025 r.19 i obejmuje podmioty finansowe z art. 2 ust. 1 oraz ich zewnętrznych dostawców usług ICT, pod nadzorem Komisji Nadzoru Finansowego19. Terminy sprawozdawcze KNF wyznacza osobnymi komunikatami. Nie weryfikowaliśmy ich w tym przebiegu, więc do kalendarza nie wchodzą.
Organizacja z sektora finansowego, która jednocześnie spełnia przesłanki ustawy o KSC, ma DORA i NIS2/KSC jako dwa osobne reżimy naraz - ten przypadek rozkładamy w sekcji o nakładaniu się obowiązków niżej.
Nabór LCC - 30 października 2026 r.
Nabór prowadzi Centrum Projektów Polska Cyfrowa w ramach działania 4.1 programu FERC. Wnioski przyjmuje do 30 października 2026 r.678 Jest jeden warunek wstępny: wniosek składa partnerstwo co najmniej dwóch jednostek samorządu terytorialnego. Pojedyncza gmina ani powiat nie złoży go samodzielnie.
Pułapy dofinansowania w zależności od liczby jednostek w partnerstwie i warunki, które trzeba spełnić przed złożeniem wniosku, rozkłada artykuł Lokalne Centra Cyberbezpieczeństwa: nabór LCC do 30 października.
Co się nakłada - organizacje pod dwoma obowiązkami naraz
Weźmy dostawcę oprogramowania, który sprzedaje własny produkt administracji publicznej. Jako producent podlega artykułowi 14 CRA od 11 września 2026 r.11 Bywa też wpisany do wykazu podmiotów kluczowych albo ważnych, bo obok licencji świadczy dla administracji usługę. Wtedy dochodzą obowiązki zgłoszeniowe z ustawy o KSC, z osobnym zegarem, osobnym CSIRT-em i osobnym rejestrem1211.
Dwa reżimy nie znoszą się nawzajem. Jedno zdarzenie, dwa niezależne zgłoszenia, dwóch różnych odbiorców.
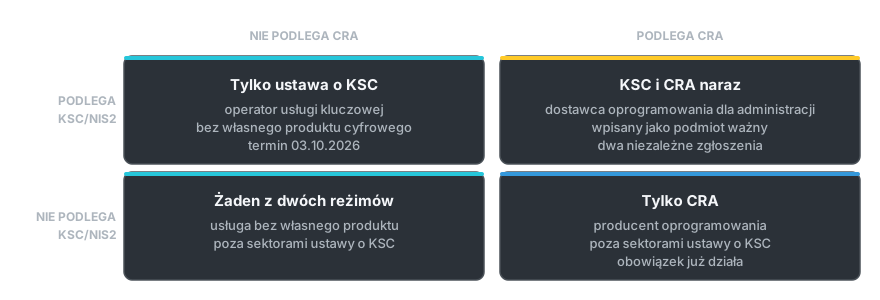
W sektorze finansowym wzorzec się powtarza, tylko z inną parą. Bank podlega rozporządzeniu DORA jako podmiot finansowy z art. 2 ust. 1, a ustawie o KSC wtedy, gdy spełnia przesłanki podmiotu kluczowego albo ważnego129. Żadne z naszych dotychczasowych opracowań nie pokazuje tej pary wprost, bo każde opisuje jeden akt z osobna.
Kto w Polsce pomoże się dostosować
Cztery reżimy, trzy grupy dostawców. Gap analysis, budowę systemu zarządzania bezpieczeństwem informacji i dokumentację obsługują firmy z kategorii GRC i Zgodność. Audyt zgodności i dowód aktywnego wykorzystania podatności z artykułu 14 CRA prowadzą firmy z kategorii Testy Penetracyjne i Audyty. Wykrywanie i zgłaszanie incydentów w reżimie godzinowym, wspólne dla ustawy o KSC i dla CRA, obsługują zespoły z kategorii Monitoring i SOC.
Samorząd budujący własne centrum w ramach naboru LCC sięga po te same trzy kategorie naraz. Różnica jest w modelu: kupuje je partnerstwo kilku jednostek, nie jedna.
Źródła
- Komisja Nadzoru Finansowego, "Rozporządzenie DORA" - data rozpoczęcia stosowania rozporządzenia 2022/2554 i nadzór KNF nad jego wykonaniem (odczyt 09.09.2026)
- Minister Cyfryzacji, "Komunikat Ministra Cyfryzacji z dnia 08 kwietnia 2026 r. w sprawie harmonogramu złożenia wniosków o wpis do wykazu podmiotów kluczowych i podmiotów ważnych oraz rozpoczęcia korzystania z systemu teleinformatycznego przez podmioty kluczowe lub podmioty ważne", Dz. Urz. Min. Cyfryzacji z 2026 r. poz. 7 - pkt 1 i pkt 2 (odczyt 26.08.2026)
- Ministerstwo Cyfryzacji, "Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (KSC) - najważniejsze terminy", 10.04.2026 - uruchomienie wykazu i okres wpisów z urzędu (odczyt 27.08.2026)
- ENISA, "Single Reporting Platform (SRP)" - adres i termin uruchomienia platformy CRA-SRP (odczyt 08.09.2026)
- ENISA, "Frequently Asked Questions" - konto EU Login, rola AR, licznik 72h, brak retroaktywności, niedostępność platformy (odczyt 08.09.2026)
- Prawo.pl, "Dotacje na Lokalne Centra Cyberbezpieczeństwa", Robert Horbaczewski, 03.08.2026 - termin naboru, warunek partnerstwa i pułapy kwot (odczyt 02.09.2026)
- Centrum Projektów Polska Cyfrowa, "Samorządy wspólnie ochronią swoje systemy przed cyberatakami", 31.07.2026 - kwota naboru, działanie 4.1 programu FERC oraz potwierdzenie, że znowelizowana ustawa o KSC obowiązuje od 3 kwietnia 2026 r. (odczyt 02.09.2026)
- Ministerstwo Cyfryzacji, "Startuje nabór wniosków na Lokalne Centra Cyberbezpieczeństwa", 31.07.2026 - opis poziomu dofinansowania i zakresu wsparcia (odczyt 04.09.2026)
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2022/2554 (DORA), art. 2 ust. 1 oraz art. 64 (odczyt 09.09.2026)
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 (NIS2), art. 41 ust. 1 (odczyt 09.09.2026)
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2024/2847 (akt o cyberodporności), art. 14 oraz art. 71 ust. 2 (odczyt 09.09.2026)
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252), art. 33-37 i art. 49 (odczyt 09.09.2026)