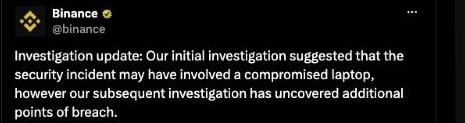
Binance szacuje łączny wpływ ataku z 29 października 2026 roku na około 6,3 mld USD1, a według TRM Labs to największa kradzież w historii kryptowalut: około 6,36 mld USD wyprowadzone z portfeli na dziesięciu łańcuchach blokowych, w większości w około 20 minut2. Według wstępnych ustaleń Binance atak mógł obejmować przejęty laptop inżyniera DevOps, który dał napastnikowi dostęp do kontenera usługi i możliwość składania nieautoryzowanych zleceń wypłat, a giełda zaznacza, że nie znalazła dowodu wycieku kluczy prywatnych1. Kilka godzin później giełda napisała, że dalsze śledztwo wykazało dodatkowe punkty naruszenia4. Atak przypisują grupie TraderTraitor TRM Labs2 i Chainalysis3, natomiast sam Binance nikomu odpowiedzialności nie przypisał4. Dla firm redakcja rekomenduje chronić stacje administratorów i konta usługowe jak środki, do których otwierają dostęp, a zatwierdzanie przelewów oddzielić od systemu, który je zleca.
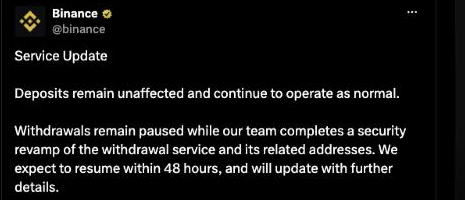
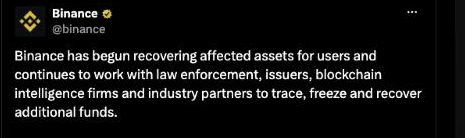
Tekst opublikowaliśmy 30 października 2026 roku, a wieczorem tego dnia uzupełniliśmy go o zrzuty czterech wpisów Binance na X, informację o dodatkowych punktach naruszenia podaną przez giełdę o 08:47 UTC, zapowiedź wznowienia wypłat w ciągu 48 godzin i deklarację giełdy, że zaczęła odzyskiwać środki dla użytkowników.
Według TRM atak hakerski na Binance zaczął się w czwartek 29 października o 20:05 UTC, czyli o 21:05 czasu polskiego, a w ciągu pierwszych 20 minut portfele giełdy przekazały napastnikowi większość środków2. Według TRM napastnik próbował wyprzedzić zamrożenia: sprzedawał USDT animatorom rynku (market makers) i pożyczał ETH pod zastaw USDT w protokole Aave2. Według TRM zamrożono około 2,7 mld USD, a napastnik nadal kontroluje około 2,4 mld USD w ETH i BTC, których żaden emitent zamrozić nie może2.
Co wiemy o ataku na Binance
Włamanie na Binance opisują trzy źródła: giełda podaje przyczynę i straty, TRM Labs to, co widać w blockchainach, a Chainalysis sprawców. Według Euronews giełda potwierdziła o 21:29 UTC, czyli o 22:29 czasu polskiego, że bada potencjalny problem z bezpieczeństwem, i zapewniła, że środki klientów są bezpieczne5. Euronews podaje, że o 23:22 UTC giełda poinformowała o zamrożeniu 2,54 mld USD, a TRM podaje tę samą kwotę z godziną 23:35 UTC2. W ogłoszeniu z godz. 02:23 UTC 30 października giełda oszacowała łączny wpływ na około 6,3 mld USD, z czego około 3 mld USD zamrożono1. Zawiesiła wpłaty i wypłaty, cofnęła autoryzację dotkniętego adresu, zaangażowała organy ścigania i firmy analizujące blockchain, a straty zapowiedziała pokryć z funduszu SAFU, czyli rezerwy giełdy na takie straty, i ze środków spółki1. Według Euronews o 10:55 UTC giełda dodała, że zarezerwowała na to 6,34 mld USD5. We wpisie z tej godziny na swoim koncie na X Binance podał też, że zaczął odzyskiwać dla użytkowników środki objęte atakiem.
| Źródło | Co podaje | Charakter |
|---|---|---|
| Binance, ogłoszenie z 30.10 godz. 02:23 UTC1 | Straty ok. 6,3 mld USD, zamrożone ok. 3 mld USD, przyczyna: laptop DevOps, kontener usługi, nieautoryzowane wypłaty, brak dowodu wycieku klucza prywatnego | Wstępne ustalenia giełdy |
| Binance (współprezes Richard Teng), według BleepingComputer4 | Napastnik nie wykorzystał po prostu uprawnień jednego inżyniera, atak był złożony, giełda znalazła kolejne punkty naruszenia | Oświadczenie giełdy, wstępne |
| TRM Labs, stan na 30.10 godz. 00:30 UTC2 | 6,36 mld USD na dziesięciu łańcuchach, zamrożone ok. 2,7 mld USD, u napastnika ok. 2,4 mld USD, sprawca: TraderTraitor | Analiza blockchainów, atrybucja z wysoką pewnością |
| Chainalysis, 30.103 | Ok. 6,4 mld USD, zamrożone ok. 2,8 mld USD, sprawca: TraderTraitor | Analiza i atrybucja firmy analitycznej |
Trzy szacunki strat różnią się najwyżej o około 100 mln USD. TRM podaje przy tym, że wycenia każdy przelew po cenie z chwili przelewu, a po cenach z 30 października z godz. 00:30 UTC te same aktywa są warte około 6,23 mld USD2. Najwięcej zniknęło z Ethereum, około 3,79 mld USD, w tym 1,875 mld USDT i 823 mln USDC. Dalej idą Bitcoin (18 270 BTC, około 1,47 mld USD) i Tron (około 628 mln USD)2.

Jak doszło do wypłat: laptop DevOps i kontener usługi
Binance opisuje przyczynę jednym zdaniem: według wstępnego śledztwa incydent może obejmować przejęty laptop inżyniera DevOps, który pozwolił napastnikowi wejść do kontenera usługi i składać nieautoryzowane zlecenia wypłat1. Kontener usługi działa na koncie usługowym i ma uprawnienia przyznane temu kontu. Jeśli takie konto może zlecać wypłaty, napastnik, który uzyska dostęp do kontenera, może składać takie zlecenia. Takimi kontami zajmuje się zarządzanie dostępem uprzywilejowanym (PAM), które obejmuje administratorów, konta serwisowe i konta z najwyższymi uprawnieniami.
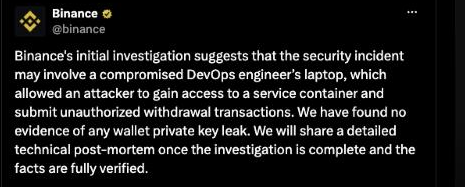
Giełda dodaje, że nie znalazła dowodu wycieku klucza prywatnego żadnego portfela1. Współprezes Richard Teng mówi według BleepingComputer, że napastnik nie wykorzystał po prostu uprawnień jednego inżyniera. Nie był to pojedynczy ruch, tylko złożony proces. W aktualizacji śledztwa opublikowanej na X o 08:47 UTC giełda napisała, że dalsze śledztwo wykazało dodatkowe punkty naruszenia4. Laptop jest więc według samego Binance jednym z kilku punktów naruszenia.

TRM Labs opisuje, co po drugiej stronie tej ścieżki widać w blockchainach. Na Ethereum napastnik użył delegacji EIP-7702 (EIP-7702 delegation), mechanizmu z aktualizacji Pectra z maja 2025 roku, który pozwala zwykłemu portfelowi oddać kontrolę nad swoim zachowaniem kontraktowi, jeśli podpisze odpowiednią autoryzację2. W jednej transakcji o 20:20 UTC złożył 50 takich autoryzacji podpisanych przez gorący portfel Binance (hot wallet). Według TRM paczka 50 autoryzacji wskazuje, że napastnik chciał mieć pewność, iż jedna z nich będzie ważna: autoryzacja działa tylko przy konkretnym liczniku transakcji (nonce), a portfel stale obsługuje wypłaty2. Po 3 minutach i 24 sekundach napastnik polecił portfelowi przesłać na własny adres całe ówczesne saldo, czyli 167 464 ETH i 63 tokeny, w tym 1,615 mld USDT. Delegacja pozostała w mocy, więc kolejne wpływy opróżniał jeszcze o 20:41, 20:59, 21:04, 21:44, 22:39 i 23:56 UTC2.
Według TRM portfele na pozostałych dziewięciu łańcuchach wysłały środki zwykłymi podpisanymi przelewami: z XRP Ledger, Bitcoina, Trona, Solany i innych sieci. Łańcuchy te używają różnych typów kluczy i schematów podpisu, a w ciągu około pół godziny od 20:05 UTC wszystkie dały napastnikowi ważne podpisy, po czym druga fala o 23:05 UTC objęła Avalanche i Polygon2. Dlatego TRM ocenia, że najbardziej prawdopodobne jest przejęcie systemu podpisującego gorące portfele Binance, który podpisywał transakcje wybrane przez napastnika. Paczka 50 autoryzacji sugeruje, że dostęp mógł być ograniczony w czasie albo że podpisy trzeba było żądać przez system2.
Oba opisy da się pogodzić, bo system podpisujący na żądanie może podpisać transakcję wybraną przez napastnika, nie ujawniając nikomu klucza. Czy tak było, potwierdzi dopiero techniczny post-mortem, bo Binance nie opublikował jeszcze przyczyny źródłowej2. Binance opisuje wejście, a TRM skutek, ogniwo między nimi pozostaje nieopisane.
Kto stoi za atakiem według TRM i Chainalysis
TRM Labs przypisuje atak grupie TraderTraitor, którą nazywa elitarną jednostką hakerską Korei Północnej, i ocenia to z wysoką pewnością, na podstawie danych z blockchainów i spoza nich2. Tę nazwę FBI stosuje do aktywności, którą przypisało Korei Północnej przy kradzieży z Bybit w lutym 2025 roku6.
BleepingComputer podaje, że TraderTraitor jest też śledzona jako Lazarus Group i APT384. To przykład grupy APT wspieranej przez państwo, czyli zespołu, który prowadzi długie, zaplanowane kampanie.
Według TRM przygotowania do tego cyberataku zaczęły się co najmniej 36 godzin wcześniej. Rano 28 października portfel operatora dostał trzy małe wypłaty z Tornado Cash, usługi, która ukrywa pochodzenie kryptowalut. Wcześnie rano 29 października napastnik przetestował pierwszy kod na dwóch portfelach, potem przećwiczył jego końcową wersję na trzecim, a cztery godziny później ten sam kod trafił na gorący portfel Binance2.
TRM łączy ten atak z Bybit i z atakiem na KelpDAO z kwietnia 2026 roku trzema cechami: małymi wypłatami z Tornado Cash zasilającymi portfel operatora, przygotowaniami na długo przed kradzieżą i podpisami uzyskanymi z wyprzedzeniem, wykonanymi w jednej serii. Na Ethereum były to 50 autoryzacji. Pranie przez animatorów rynku i protokoły pożyczkowe różni się natomiast od schematu opartego na mostach, który widziano po Bybit2.
Chainalysis za najmocniejszy dowód uznaje to, że skradzione środki zmieszały się na łańcuchu z funduszami z ataku na Bitget z września, przypisanego północnokoreańskim aktorom. Ocenę ogłosiło 30 października o 04:30 UTC3.
Na dziś atrybucja do TraderTraitor jest oceną dwóch firm analitycznych, a nie ustaleniem urzędu ani samej giełdy. Przy Bybit FBI opublikowało swoje ustalenie pięć dni po kradzieży, w komunikacie z 26 lutego 2025 roku6.
Największa kradzież kryptowalut: jak ta kwota wypada na tle poprzednich
TRM nazywa atak na Binance największą kradzieżą kryptowalut w historii i podaje, że kwota jest około czterokrotnie wyższa niż w przypadku Bybit2. Kwoty w tabeli to wartości brutto z chwili kradzieży, zgodnie z metodą TRM, z jednym wyjątkiem opisanym w ostatnim wierszu.
| Zdarzenie | Kwota brutto | Atrybucja | Źródło |
|---|---|---|---|
| Binance, 29.10.2026 | ok. 6,36 mld USD (TRM) | TraderTraitor według TRM i Chainalysis | TRM, Chainalysis23 |
| Bybit, 21.02.2025 | ok. 1,5 mld USD | Korea Północna według FBI | FBI6 |
| Ronin, 2022 | 625 mln USD w chwili kradzieży | Lazarus według władz USA | TechCrunch7 |
| Bitfinex, 2016 | 119 754 BTC, ok. 4,5 mld USD (wycena z 2022 r.) | włamywacz niewskazany w komunikacie, zatrzymano dwie osoby podejrzane o pranie | Departament Sprawiedliwości USA8 |
Kwota brutto nie jest stratą netto: emitenci zamrozili około 2,7 mld USD według TRM i około 2,8 mld USD według Chainalysis23. Zamrożenie nie oznacza jednak zwrotu. Według TRM nawet po zamrożeniach kwota, którą napastnik nadal kontroluje, około 2,4 mld USD, przewyższa brutto Bybit, czyli około 1,5 mld USD2. Rekordy porównuje się po cenach z chwili kradzieży, a wartość zmienia się z kursem. Departament Sprawiedliwości wycenił w lutym 2022 roku bitcoiny skradzione z Bitfinex w 2016 roku na około 4,5 mld USD8. Przy kursie bitcoina wynikającym z danych TRM, około 80 tys. USD (18 270 BTC to 1,47 mld USD)2, te same 119 754 BTC8 byłyby warte około 9,6 mld USD, czyli więcej niż Binance. Wśród zdarzeń z tabeli przy cenach z chwili kradzieży rekordem jest Binance, a przy cenach z 29 października 2026 roku Bitfinex. Chainalysis ocenia ten atak jako największy w historii kryptowalut i jedną z największych zbrodni finansowych w dziejach3.
Czego uczy ten atak firmy, które nie są giełdą
W lutym 2025 roku Bybit stracił około 1,5 mld USD. Według oświadczenia Safe napastnik skompromitował maszynę deweloperską dostawcy Safe{Wallet} i zaproponował zamaskowaną złośliwą transakcję z zimnego portfela ETH giełdy. Firma Sygnia ustaliła, że złośliwy kod w zasobie Safe zmodyfikowano dwa dni przed atakiem, a w infrastrukturze Bybit nie wykryła śladów kompromitacji9.
We wrześniu 2026 roku Bitget stracił 387,5 mln USD. Według badań SlowMist i Mandiant napastnicy wykorzystali luki zero-day, czyli podatności nieznane producentowi, w dwóch urządzeniach bezpieczeństwa firm trzecich, założyli web shell (złośliwy skrypt dający zdalny dostęp), przeszli na produkcyjny serwer zadań portfela i użyli własnego narzędzia do wypłat. Prezes Bitget Gracy Chen wskazuje na północnokoreańskich hakerów, powołując się na wzorce adresów IP i analizę łańcuchów blokowych10.
We wszystkich trzech przypadkach napastnik nie łamał kryptografii portfela, tylko wszedł w ścieżkę, którą giełda sama uruchamia do ruchu środków. Wejście było różne: Bybit stracił środki według oświadczenia Safe przez maszynę deweloperską dostawcy, Bitget przez luki zero-day w urządzeniach firm trzecich, a Binance według wstępnych ustaleń przez laptop inżyniera i kontener usługi.
Redakcja Cyber Katalogu rekomenduje pięć kontroli, wyprowadzonych z opisanych włamań, z zaleceń TRM i z art. 21 ust. 2 dyrektywy NIS211. Pierwsza dotyczy stacji roboczych administratorów i inżynierów DevOps. W Binance wejście mogło prowadzić przez laptop inżyniera, w Bybit przez maszynę deweloperską dostawcy, a obie maszyny dawały dostęp do systemów, od których zależał ruch pieniędzy. Redakcja rekomenduje traktować takie stacje jak najcenniejszy cel: oddzielić od poczty i przeglądania sieci oraz objąć EDR na stacjach roboczych administratorów. Art. 21 ust. 2 lit. e NIS2 wymienia wśród środków "bezpieczeństwo w procesie nabywania, rozwoju i utrzymania sieci i systemów informatycznych"11, a administratorzy utrzymują systemy między innymi z takich stacji.
Druga kontrola to konta usługowe i kontenery. Kontener, który może zlecić wypłatę, ma w praktyce uprawnienia dysponenta środków, więc jego prawa powinny kończyć się na tym, co usługa robi w danej chwili: krótkotrwałe tokeny, osobne konta dla zlecania i dla zatwierdzania, regularny przegląd w ramach zarządzania dostępem uprzywilejowanym (PAM). Politykę kontroli dostępu i zarządzanie aktywami wylicza art. 21 ust. 2 lit. i NIS2 wśród elementów, które środki zarządzania ryzykiem obejmują co najmniej11.
Trzecia kontrola to zatwierdzanie operacji przesuwających pieniądze. Powinno być niezależne od systemu, który je zleca. TRM zaleca rozdzielenie infrastruktury podpisującej i ścieżek zatwierdzania według łańcucha i warstwy portfela, bo w tym ataku jeden napastnik zdobył ważne podpisy dla portfeli na dziesięciu łańcuchach w ciągu kilku godzin, od 20:05 do 23:05 UTC2. W firmie, która nie prowadzi giełdy, oznacza to limit kwotowy i czasowy dla przelewów zleconych automatycznie oraz drugą osobę albo niezależny system, który zatwierdza wyższe kwoty.
Czwarta kontrola to uwierzytelnianie wieloskładnikowe (MFA) i model zero trust, czyli sprawdzanie tożsamości, stanu urządzenia i kontekstu przy każdym żądaniu dostępu. Art. 21 ust. 2 lit. j NIS2 wymienia uwierzytelnianie wieloskładnikowe lub ciągłe w stosownych przypadkach11. Zasady stosowania go w firmie opisuje artykuł Polityka haseł w firmie: co jest wymogiem, a co zaleceniem.
Piąta kontrola to wykrywanie zmian tam, gdzie zmiana oznacza kompromitację. TRM zaleca, by zespoły skarbu alarmowały o każdej delegacji EIP-7702 na portfelu skarbca, bo taki kod pojawia się pod adresem, który nie powinien go mieć2. Odpowiednikiem w firmie jest alert na nowe uprawnienia kont usługowych i na zlecenia płatnicze spoza zwykłego wzorca. W Bitget według SlowMist najwcześniejsza złośliwa aktywność w dostępnych logach pochodzi z 31 sierpnia, a według Mandiant napastnik uzyskał dostęp do urządzeń 24 września, dzień przed kradzieżą10. Od najwcześniejszego śladu według SlowMist do kradzieży minęło 25 dni, a od dostępu do urządzeń według Mandiant jeden dzień, więc alert pomaga tylko wtedy, gdy obejmuje także logi urządzeń i zmiany uprawnień, a nie same płatności.
Pierwsze godziny: zamrożenia i plan reakcji na incydent
Główny przelew z Ethereum nastąpił około 20:24 UTC. Według TRM m.in. Tether zamroził o 21:01 UTC 971,1 mln USDT w głównym portfelu odbiorczym, 37 minut po głównym przelewie. O 21:04 UTC Circle zamroził 823 mln USDC, według TRM w porozumieniu z organami ścigania. O 22:01 Ripple zamroził 40,5 mln RLUSD. O 22:10 World Liberty Financial zamroził 27,8 mln USD12. Te cztery zamrożenia to łącznie około 1,86 mld USD z około 2,7 mld USD, które TRM liczy ogółem, bo doszły do nich dalsze zamrożenia Tether, Circle i Arbitrum Security Council2.

Firma, która nie prowadzi giełdy, ma te same pytania: kto może odciąć konto usługowe, kto wstrzymać płatności, kogo zawiadomić i w jakiej kolejności. Odpowiedzi zapisuje plan reakcji na incydent bezpieczeństwa, a pierwsze 72 godziny po takim zdarzeniu rozpisuje nasz poradnik Incydent w organizacji: pierwsze 72 godziny. Obowiązki podmiotów objętych ustawą o KSC i dyrektywą NIS2 opisuje artykuł Kto w Polsce wdroży NIS2 i ustawę o KSC.
Czego jeszcze nie wiadomo
Binance zapowiedział techniczny post-mortem po zakończeniu śledztwa i zweryfikowaniu faktów oraz zaktualizowany Proof of Reserves, czyli publikowane przez giełdę zestawienie jej rezerw wobec sald klientów, po zakończeniu naprawy1. Do tego czasu otwarte pozostają trzy sprawy. Pierwsza to pełny wektor wejścia, bo TRM zaznacza, że giełda nie opublikowała przyczyny źródłowej2. Druga to ile uda się zamrozić, bo Chainalysis spodziewa się dalszego ruchu skradzionych środków w najbliższych dniach3. Trzecia to termin wznowienia wypłat: w komunikacie na X z 04:36 UTC 30 października giełda zapowiedziała ich wznowienie w ciągu 48 godzin, a według Euronews o 08:47 UTC podała, że wznowienie usług wypłat ma nastąpić w ciągu około 45 godzin5.
Źródła
- Binance, "Security Incident Update", 30.10.2026 - szacunek strat, zamrożenia, laptop DevOps, kontener usługi i środki zaradcze giełdy (odczyt 30.10.2026)
- TRM Labs, "North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History", TRM Team, 29.10.2026 - kwoty, godziny UTC, EIP-7702, zamrożenia i atrybucja; stan na 30.10.2026 00:30 UTC (odczyt 30.10.2026)
- Chainalysis, "The $6.4 Billion Binance Exploit: Tracing the North Korea Link", Chainalysis Team, 30.10.2026 - szacunek 6,4 mld USD, zamrożenia ok. 2,8 mld USD i atrybucja do TraderTraitor (odczyt 30.10.2026)
- BleepingComputer, "Binance links $6.3 billion crypto theft to compromised DevOps laptop", Sergiu Gatlan, 30.10.2026 - oświadczenie Richarda Tenga i brak przypisania sprawcy przez Binance (odczyt 30.10.2026)
- Euronews, "How the Binance hack happened and who was behind it", Jonathan Benton, 30.10.2026 - oś czasu komunikatów Binance z 29-30.10.2026 (odczyt 30.10.2026)
- FBI Internet Crime Complaint Center, "North Korea Responsible for $1.5 Billion Bybit Hack", 26.02.2025 - przypisanie kradzieży z Bybit Korei Północnej i nazwa TraderTraitor (odczyt 30.10.2026)
- TechCrunch, "US officials link North Korean Lazarus hackers to $625M Axie Infinity crypto theft", Carly Page, 15.04.2022 - kwota 625 mln USD w chwili kradzieży i przypisanie Lazarus (odczyt 30.10.2026)
- Departament Sprawiedliwości USA, "Two Arrested for Alleged Conspiracy to Launder $4.5 Billion in Stolen Cryptocurrency", Office of Public Affairs, 08.02.2022 - 119 754 BTC z Bitfinex, wartość ok. 4,5 mld USD (odczyt 30.10.2026)
- BleepingComputer, "Lazarus hacked Bybit via breached Safe{Wallet} developer machine", 26.02.2025 - oświadczenie Safe oraz ustalenia Sygnia i Verichains (odczyt 30.10.2026)
- BleepingComputer, "Bitget hacked via zero-day in third-party security products", 30.09.2026 - ustalenia SlowMist i Mandiant o wejściu przez urządzenia bezpieczeństwa (odczyt 30.10.2026)
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 (NIS2), art. 21 ust. 2 lit. e, i, j (odczyt 30.10.2026)