Możliwy wyciek danych z Autopay dotyczy kart użytych do płatności przez tę spółkę: 11 listopada 2026 roku stwierdziła ona nieautoryzowany dostęp do swojej infrastruktury i części danych dotyczących płatności, a skopiowania danych nie potwierdziła, choć nie wyklucza, że do niego doszło1. W zawiadomieniu do klientów spółka wymienia adres e-mail, adres IP, numer telefonu przy doładowaniach i dane karty płatniczej użytej do płatności2, ale nie podaje liczby osób, okresu danych ani tego, czy dane karty obejmują datę ważności i kod CVV23. Kto płacił kartą przez Autopay, powinien zapytać bank, czy karta została zastrzeżona, i sprawdzić historię transakcji. Nieautoryzowaną transakcję trzeba zgłosić niezwłocznie, bo po 13 miesiącach od obciążenia rachunku roszczenia wygasają, a bank zwraca jej kwotę najpóźniej do końca następnego dnia roboczego po zgłoszeniu, chyba że ma udokumentowane podstawy, by podejrzewać oszustwo8.
Autopay pośredniczy w płatnościach3, a po cyberataku jego skutki widać już w bankach: 18 listopada część z nich zaczęła zastrzegać karty użyte do płatności przez Autopay i wysyłać klientom SMS-y4.
Liczba banków, które zastrzegły karty, zależy od publikacji i jest opisana w sekcji o zagrożeniu kart. Spółka przekazała, że zakres incydentu nadal analizuje3.
Co się stało w Autopay: oś czasu od 11 do 19 listopada
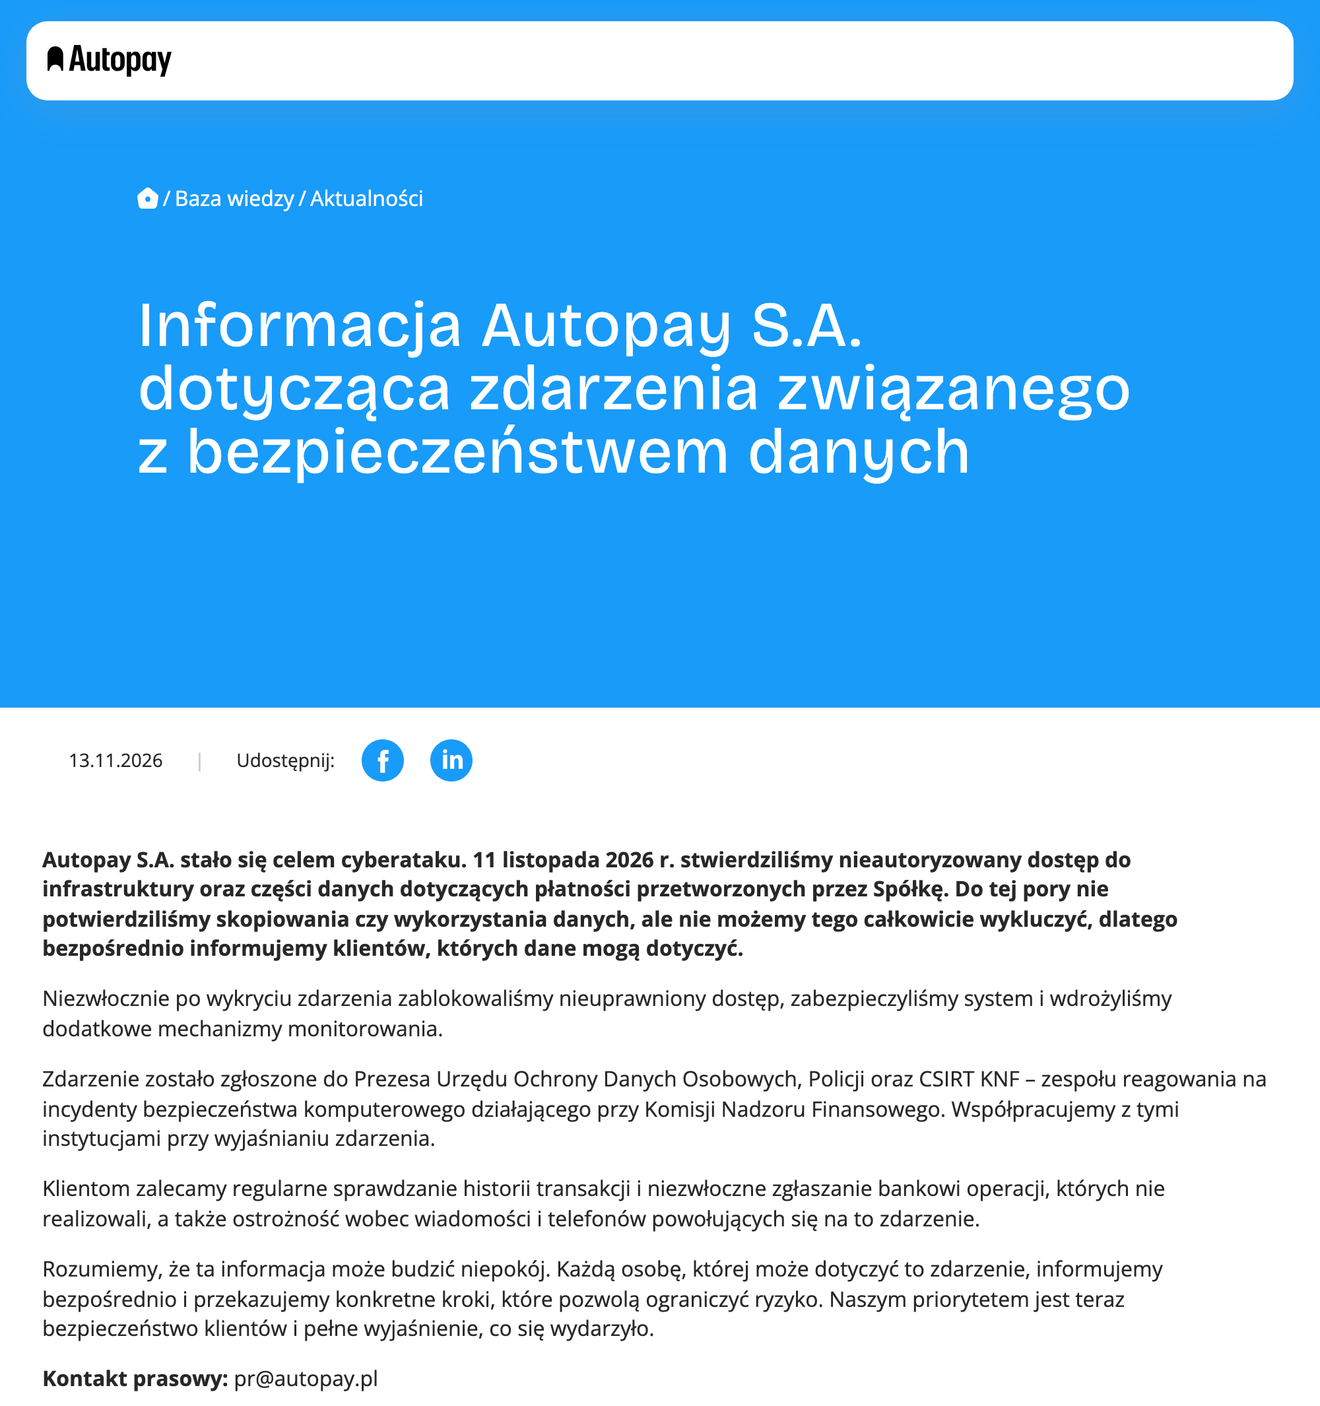
Spółka stwierdziła nieautoryzowany dostęp 11 listopada, a komunikat na swojej stronie opublikowała w piątek 13 listopada1. Komunikat mówi o zablokowaniu nieuprawnionego dostępu, zabezpieczeniu systemu, dodatkowym monitorowaniu i zgłoszeniu zdarzenia Prezesowi UODO, Policji oraz CSIRT KNF1. Granicę tego, co spółka wie, wyznacza fragment:
11 listopada 2026 r. stwierdziliśmy nieautoryzowany dostęp do infrastruktury oraz części danych dotyczących płatności przetworzonych przez Spółkę. Do tej pory nie potwierdziliśmy skopiowania czy wykorzystania danych, ale nie możemy tego całkowicie wykluczyć, dlatego bezpośrednio informujemy klientów, których dane mogą dotyczyć.
Spółka nie potwierdziła więc skopiowania danych i jednocześnie nie wyklucza, że do niego doszło, a zakres incydentu według money.pl nadal analizuje3.

Kolejne ustalenia pochodzą z publikacji mediów, którym spółka odpowiadała na pytania. Sekurak zacytował informację od Security Managera spółki z 13 listopada, godzina 21:01, a 16 listopada o 9:30 treść zawiadomienia do klientów2. Dwa dni później banki ogłosiły zastrzeżenia kart4, a 19 listopada money.pl, powołując się na Niebezpiecznika, opisał odpowiedzi spółki o zakresie incydentu3.
Jakie dane mogły wyciec z Autopay
Zawiadomienie do klientów, które zacytował Sekurak, mówi o podejrzeniu nieuprawnionego dostępu do czterech rodzajów danych2. Według money.pl spółka zaznacza, że loginów i haseł do bankowości internetowej wśród nich nie ma3. Określenie "dane karty płatniczej użytej do płatności" Sekurak odczytuje jako ryzyko wycieku numerów kart, a CyberDefence24 powtarza to za nim25, ale żaden z cytowanych materiałów nie podaje, czy są w nim data ważności i kod CVV, a od tego zależy, ile z danych potrzebnych do płatności w internecie mogło trafić do sprawców.
| Dane lub ustalenie | Co podają źródła | Status |
|---|---|---|
| Adres e-mail i adres IP | Przedmiot podejrzenia nieuprawnionego dostępu w zawiadomieniu do klientów2 | Podejrzenie według Autopay |
| Numer telefonu | Tylko przy transakcji będącej doładowaniem telefonu2 | Podejrzenie według Autopay |
| Dane karty płatniczej użytej do płatności | Wymienione bez rozwinięcia, Sekurak czyta je jako możliwy wyciek numerów kart, a CyberDefence24 powtarza to za nim25 | Podejrzenie według Autopay, zakres niejasny |
| Data ważności i kod CVV lub CVV2 | Zawiadomienie ich nie wymienia ani nie wyklucza2 | Brak informacji |
| Adres zamieszkania | Autopay go nie wymienia, a Bank BPS wymienia go w komunikacie bez nazwy operatora, według Bezprawnika4 | Dane z komunikatu banku, bez wskazania Autopay |
| Loginy i hasła do bankowości internetowej | Spółka podaje, że nie ma ich wśród kategorii3 | Wykluczone według Autopay |
| Dane kontrahentów, czyli sklepów i usług | Spółka zapewnia, że nie doszło do naruszenia ich danych3 | Deklaracja Autopay |
| Skopiowanie lub wykorzystanie danych | Niepotwierdzone i niewykluczone1 | Deklaracja Autopay |
| Liczba osób i okres, z którego pochodzą dane | Spółka ich nie podaje3 | Brak informacji |
Spółka podkreśliła w wiadomości przytoczonej przez Sekuraka, że środki klientów są bezpieczne2. Zapewnienie dotyczy środków klientów, a skopiowanie danych kart pozostaje niepotwierdzone i niewykluczone1.
Czy moja karta jest zagrożona i które banki ją zastrzegają
Narażona może być karta użyta do płatności przez Autopay, a spółka informuje bezpośrednio klientów, których dane mogą dotyczyć1. Pierwszym sygnałem jest więc wiadomość od spółki albo komunikat banku, który wydał kartę. Kto żadnej wiadomości nie dostał, może poszukać płatności przez tego operatora w historii rachunku i w potwierdzeniach w skrzynce e-mail, także pod dawną nazwą, bo do 28 sierpnia 2023 roku spółka działała jako Blue Media6, a w razie wątpliwości zapytać bank.

Banki ogłosiły zastrzeżenia kart 18 listopada. Według Bezprawnika zrobiły to banki spółdzielcze w Płońsku i Krasnosielcu oraz Polski Bank Spółdzielczy w Wyszkowie, a ich klienci dostali SMS od nadawcy "Grupa BPS"4. Tego samego dnia podobne komunikaty opublikowali Bank BPS i bank spółdzielczy w Tyczynie, ale żaden z nich nie wskazał pośrednika, bo oba powołały się na ostrzeżenie Visy i Mastercard o incydencie u jednego z operatorów płatniczych4. Bank Spółdzielczy w Rabie Wyżnej uprzedził klientów, że do czasowej blokady karty wystarcza samo podejrzenie ujawnienia jej danych4.
Liczba banków zależy od źródła. Niebezpiecznik, na którego powołuje się money.pl, pisze o co najmniej dwóch bankach, które same zastrzegły karty części klientów3. Bezprawnik pisze o co najmniej pięciu i przytacza komunikaty sześciu4: pięć ogłosiło zastrzeżenia kart, ale tylko trzy wskazały w komunikatach Autopay, a szósty uprzedził o możliwej blokadzie. Obie liczby są dolnymi granicami, a zbiorczej listy nie podaje żaden z cytowanych materiałów.
Co zrobić z kartą po możliwym wycieku danych z Autopay
Kolejność działań zależy od tego, czy bank już zareagował.

- Zapytać wydawcę karty, czy została zastrzeżona i kto zamawia nową. Banki robią to różnie: według Bezprawnika w Płońsku, Wyszkowie i Banku BPS nową kartę zamawia bank, w Krasnosielcu klient zamawia ją sam w placówce albo w aplikacji, a Bank Spółdzielczy w Rabie Wyżnej radzi najpierw ustalić przyczynę blokady i wymienić kartę dopiero po potwierdzeniu, że jej dane były zagrożone4.
- Sprawdzić historię transakcji i niezwłocznie zgłosić bankowi każdą operację, której się nie zleciło, jak zaleca spółka1. Niższe limity transakcyjne i powiadomienia o każdej operacji skracają czas, w którym nieautoryzowane obciążenie może pozostać niezauważone.
- Uwzględnić płatności cykliczne. Według banku w Tyczynie zablokowana karta przestaje obsługiwać opłaty cykliczne, a subskrypcje pozostają aktywne, więc po aktywacji nowej karty trzeba ponownie dodać ją do Apple Pay lub Google Pay i zmienić dane w serwisach z abonamentem4. Do czasu odbioru karty fizycznej Bank BPS oferuje bezpłatną kartę wirtualną w aplikacji4.
- Rozważyć zastrzeżenie numeru PESEL, które Bank BPS zaleca razem ze zmianą haseł powtarzanych w innych serwisach4. Spółka nie wymienia PESEL wśród danych, których dotyczy podejrzenie, więc zastrzeżenie numeru PESEL jest tu krokiem ostrożności. Ogólne kroki po takim incydencie opisuje przewodnik co robić po wycieku danych.
Bezprawnik i money.pl zwracają uwagę, że wymiana karty nie w każdym banku jest bezpłatna, a kto poniesie koszty, pozostaje otwarte34.
Zwrot pieniędzy za nieautoryzowaną transakcję
Podstawą jest ustawa o usługach płatniczych w tekście jednolitym z 2026 roku8. Posiadacz karty powinien niezwłocznie powiadomić bank o nieautoryzowanej transakcji, a jeśli nie zrobi tego w ciągu 13 miesięcy od obciążenia rachunku, jego roszczenia wobec banku wygasają (art. 44 ust. 1 i 2)8. Obowiązek zgłoszenia obejmuje nieuprawnione użycie karty i nieuprawniony dostęp do niej (art. 42 ust. 1 pkt 2), a po takim zgłoszeniu płatnik nie odpowiada za nieautoryzowane transakcje, chyba że doprowadził do nich umyślnie (art. 46 ust. 4)8.
Bank zwraca kwotę nieautoryzowanej transakcji niezwłocznie, najpóźniej do końca dnia roboczego następującego po dniu stwierdzenia transakcji albo otrzymania zgłoszenia. Wyjątek dotyczy sytuacji, gdy bank ma uzasadnione i należycie udokumentowane podstawy, by podejrzewać oszustwo, i poinformuje o tym na piśmie organy ścigania (art. 46 ust. 1)8. To na banku spoczywa ciężar udowodnienia, że transakcja była autoryzowana, a samo zarejestrowane użycie karty nie wystarcza do wykazania ani autoryzacji, ani rażącego niedbalstwa płatnika (art. 45 ust. 1 i 2)8. Płatnik odpowiada w pełnej wysokości tylko wtedy, gdy doprowadził do transakcji umyślnie albo przez umyślne lub rażąco niedbałe naruszenie obowiązków z art. 42 (art. 46 ust. 3)8. Zgłoszenie warto zrobić tak, żeby zostawiło ślad, bo bank ma zapewnić procedury pozwalające udowodnić jego dokonanie na wniosek złożony w ciągu 18 miesięcy od zgłoszenia (art. 43 ust. 1 pkt 4)8.
RODO nakłada obowiązki na administratora danych: administrator zgłasza naruszenie ochrony danych organowi nadzorczemu bez zbędnej zwłoki, w miarę możliwości w ciągu 72 godzin po jego stwierdzeniu, a przy wysokim ryzyku zawiadamia osoby, których dane dotyczą (art. 33 ust. 1 i art. 34 ust. 1)9. Spółka podaje, że zgłosiła zdarzenie Prezesowi UODO i zawiadamia klientów1, a daty zgłoszenia jej komunikat nie zawiera.
Fałszywe wiadomości po incydencie w Autopay
Spółka prosi o ostrożność wobec wiadomości i telefonów, które powołują się na zdarzenie1. Bank BPS wskazuje, że ujawnione dane ułatwiają oszustom podszywanie się pod bank w rozmowach telefonicznych, SMS-ach i e-mailach, i radzi zakończyć rozmowę z osobą powołującą się na incydent, a z bankiem skontaktować się samodzielnie pod oficjalnym numerem4. Prawdziwe wiadomości też docierają, bo klienci kilku banków dostali SMS od nadawcy "Grupa BPS"4, więc samo powołanie się na Autopay niczego nie dowodzi.
Według Związku Banków Polskich o pełny numer karty, datę jej ważności i kod CVV2/CVC2, a także o login i hasło, pytają tylko oszuści7, więc wiadomość albo telefon z taką prośbą w związku z blokadą karty to próba wyłudzenia. Podejrzany SMS można przekazać do CERT Polska pod numer 8080, a stronę zgłosić przez formularz opisany w narzędziu Zgłoś incydent. Domenę z wiadomości sprawdza lista ostrzeżeń CSIRT NASK.
Jak odróżnić prawdziwe zawiadomienie od fałszywego, pokazują SMS-y od nadawcy "Twoje Dane" po wycieku z MyDr, a rozpoznawanie podejrzanych wiadomości o ePUAP opisuje tekst o cyberataku na ePUAP.
Jak według spółki przebiegał atak
Opis ataku pochodzi od spółki. Sekurak zacytował informację od Security Managera Autopay z 13 listopada, według której atak był wysoce zautomatyzowany i najprawdopodobniej wykorzystał model językowy: "Mamy dowody, że sprawcy korzystali z automatyzacji wspieranej przez AI"2. Dalej Security Manager opisał, jak sprawcy poruszali się po środowisku:
Sprawcy przechodzili między strefami przez systemy, którym środowisko ufa z definicji: monitoring, CI/CD, automatyzację wdrożeń i zarządzanie hasłami. Nie atakowali ani nie infekowali stacji roboczych.
Większość działań atakujący wykonali legalnymi poświadczeniami i narzędziami administracyjnymi. Każdy krok z osobna wyglądał jak zwykła praca administratora i nie wyzwalał typowych alertów.

Według spółki, za Niebezpiecznikiem i money.pl, sprawcy nie wykorzystywali złośliwego oprogramowania ani phishingu3. Wektora wejścia spółka nie ujawniła3, a zakres incydentu nadal analizuje3. Opis działania sprawców przekazała do CSIRT KNF do dystrybucji w sektorze2.
Według Security Managera spółka odcięła znane kanały dostępu, unieważniła poświadczenia, odizolowała i odbudowała zaatakowane serwery, a z partnerami trwa wymiana kluczy2. Jako wniosek dla obrońców podaje, że każdy element infrastruktury powinien działać w architekturze Zero Trust2.
Źródła
- Autopay S.A., "Informacja Autopay S.A. dotycząca zdarzenia związanego z bezpieczeństwem danych", 13.11.2026 - komunikat spółki o stwierdzeniu dostępu 11.11.2026, zgłoszeniu do UODO, Policji i CSIRT KNF (odczyt 19.11.2026)
- Sekurak, "Autopay zhackowane. Możliwy wyciek danych finansowych", 13.11.2026 - informacja Security Managera z 13.11 i treść zawiadomienia do klientów z 16.11 (odczyt 19.11.2026)
- money.pl, "Atak na Autopay. Banki zastrzegają karty klientów", Magda Żugier, 19.11.2026 - odpowiedzi spółki podane przez Niebezpiecznika, liczba banków i pytanie o koszty wymiany kart (odczyt 19.11.2026)
- Bezprawnik, "Banki blokują karty po ataku na Autopay. Klienci dostają SMS-y", Edyta Wara-Wąsowska, 19.11.2026 - komunikaty banków z 18.11 i zalecenia dla klientów (odczyt 19.11.2026)
- CyberDefence24, "Cyberatak z użyciem AI na Autopay. Ryzyko wycieku danych kart płatniczych", Szymon Palczewski, 16.11.2026 - data komunikatu spółki, odczyt zawiadomienia (odczyt 19.11.2026)
- Bankier.pl, "Marka Blue Media zniknie. W jej miejsce pojawi się Autopay" - zmiana nazwy spółki Blue Media na Autopay od 28 sierpnia 2023 roku (odczyt 19.11.2026)
- Związek Banków Polskich, "Uważaj na oszukańcze telefony lub maile", 18.05.2021 - dane, o które pytają tylko oszuści podszywający się pod bank (odczyt 19.11.2026)
- Ustawa z dnia 19 sierpnia 2011 r. o usługach płatniczych (tekst jednolity: Dz.U. 2026 poz. 623), art. 42-46 (odczyt 19.11.2026)
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 (RODO), art. 33 i 34 (odczyt 19.11.2026)