
Z systemów MyDr, dostawcy oprogramowania dla około 12 tys. placówek ochrony zdrowia, wyciekły dane blisko 19 mln osób2. Poza numerami PESEL, receptami i notatkami z wizyt9 prezes UODO wymienia też diagnozy, wyniki badań i zalecenia lekarskie59, choć nie każdy rekord jest kompletny. Pierwszy ruch to zastrzeżenie numeru PESEL. Rządowy serwis odpowie tylko, czy Twój PESEL jest w bazie, a o wycieku historii leczenia zawiadomić Cię musi placówka jako administrator danych73, e-mailem, listem albo SMS-em, zwykle od nadawcy "Twoje Dane"43.
Tekst opublikowaliśmy 12 sierpnia 2026 roku i uzupełnialiśmy go 13, 15, 20, 26, 29 i 30 sierpnia oraz 3, 23 i 30 września i 12 października. Aktualizacja z 23 września dołożyła kontrolę UODO w spółce, treść zawiadomień wysyłanych pacjentom, szerszy zakres danych i pierwsze wezwania do zapłaty. Aktualizacja z 30 września dopisuje, że według Zaufanej Trzeciej Strony ci sami sprawcy, podpisani Fingerprint, stoją za włamaniami do systemu Medyc i do Fakturowni. Aktualizacja z 12 października dopisuje akt oskarżenia w sprawie z 2024 roku i komunikat NFZ o jej skali, wniosek o wpis Cyber Piątki do wykazu prac rządu, doniesienie "Rzeczpospolitej" o podejrzeniu, że sprawca jest Polakiem, i brak wyników kontroli UODO mimo zapowiedzi zakończenia jej we wrześniu.
Wicepremier i minister cyfryzacji Krzysztof Gawkowski potwierdził wyciek danych blisko 19 mln osób2. Sprawcy podają liczbę dokładniejszą, 18 814 422 numerów PESEL1, ale to tylko twierdzenie przestępców. Sama spółka mówi dziś o około 18 mln17 i od razu zastrzega, że to liczba osób, których dane znajdowały się w środowisku objętym atakiem, a liczby rekordów potwierdzonych jako skradzione nie podaje.
Źródłem wycieku jest MyDr, prywatna firma dostarczająca oprogramowanie placówkom ochrony zdrowia, a nie rejestr rządowy ani Narodowy Fundusz Zdrowia. Dla zakresu tego, co wyciekło, ta różnica nie ma znaczenia, ale rozstrzyga o tym, kto ma obowiązek Cię zawiadomić.
Co się stało - wyciek danych MyDr
Skala ofiar wynika ze skali samego dostawcy, bo z oprogramowania MyDr korzysta około 12 tys. placówek ochrony zdrowia w Polsce: przychodnie, gabinety i punkty podstawowej opieki zdrowotnej2. Jedno włamanie sięgnęło więc kartotek połowy kraju.
Sprawcy twierdzą, że skradziona baza liczy 2,5 TB1, a minister Gawkowski mówił o "ponad 2 TB"6. Obie liczby są deklaracjami i żadnej nie potwierdziła niezależna analiza. Gawkowski określił sprawę jako "jeden z największych incydentów w historii Polski" i mówił o "nadzwyczajnym wycieku danych, sięgającym blisko 19 milionów polskich obywateli"2. Wskazał też, że z dużą dozą pewności stoją za tym cyberprzestępcy, a nie obce państwo. Była to jednak ocena z pierwszego dnia śledztwa.
Prezes Urzędu Ochrony Danych Osobowych Mirosław Wróblewski ustawił ten incydent na innej skali niż liczba ofiar. W rozmowie z Interią powiedział, że "pod względem wrażliwości danych jest to największy znany nam dotychczas incydent"13. Liczbę placówek szacuje przy tym wyżej niż rząd: 10 września mówił w Karpaczu, że "bardziej to 15 tys. placówek, niż 12 tys."55
Jeżeli Twoje dane rzeczywiście wyciekły, administrator ma obowiązek zawiadomić Cię bez zbędnej zwłoki, zgodnie z RODO, a administratorem jest placówka, w której się leczysz. Skargi do UODO nie musisz składać: urząd odpowiedział 27 sierpnia, że indywidualne skargi nie są w tej sprawie potrzebne, bo sam przeprowadzi kontrolę u podmiotu przetwarzającego, a swoich praw z RODO dochodzisz u administratora, który ma miesiąc na odpowiedź48. Mimo to do 17 września takich skarg i sygnałów wpłynęło ponad 50, jak ustalił "Dziennik Gazeta Prawna"60. Naruszenie zgłasza do UODO administrator, przez formularz zgłoszenia naruszenia36.
Kto stoi za MyDr
Firma podaje, że przez jej systemy przechodzi około 3 mln wizyt i 2,7 mln recept miesięcznie, ale liczby pacjentów w swoich bazach nie ujawnia. Spółka działa od 2017 roku, a od stycznia 2023 w całości należy do Grupy Docplanner, w Polsce znanej z serwisu ZnanyLekarz, dla której była pierwszą akwizycją na polskim rynku. Docplanner nie jest notowany na giełdzie, więc nie wydał w tej sprawie żadnego komunikatu giełdowego, a jedynie skomentował, że infrastruktura MyDr jest technicznie odrębna od reszty grupy. Przez pierwsze dwa tygodnie spółka komunikowała się wyłącznie bezosobowo, a zmieniło się to dopiero 24 sierpnia, gdy głos zabrał prezes zarządu Piotr Miluski17.
Oś czasu ustaleń w sprawie MyDr
Zanim sprawa trafiła do opinii publicznej, minęło kilka dni ciszy, a potem każdy kolejny dzień dokładał nowe ustalenie.
| Kiedy | Co |
|---|---|
| 5.08.2026 | Sprawcy wysyłają prezesowi spółki plik PDF zabezpieczony jego własnym numerem PESEL - dowód, że dostęp do systemu mieli już wcześniej. Według OKO.press firma nie zareagowała i nikogo nie poinformowała11 |
| nie później niż 6.08.2026 | Graniczna data, którą dla uzyskania nieuprawnionego dostępu do systemu MyDr podaje prokuratura7 |
| 10.08.2026 | Zaufana Trzecia Strona ujawnia sprawę publicznie, po tym jak sprawcy przesłali redakcji próbkę danych1 |
| 12.08.2026 | Minister Gawkowski potwierdza skalę wycieku; rusza bezpiecznedane.gov.pl i od razu przestaje odpowiadać pod obciążeniem, wraca po 21:00; prokuratura wszczyna śledztwo27 |
| 13.08.2026 | MyDr publikuje oświadczenie; UODO ogłasza kontrolę w spółce; premier Tusk mówi o motywie okupowym810 |
| 13-14.08.2026 | Rekord zastrzeżeń numeru PESEL: 705 900 blokad w ciągu jednej doby wg Ministerstwa Cyfryzacji23; minister zapowiada możliwe zmiany w prawie |
| 14.08.2026 | Gawkowski w Polsat News: "Jesteśmy na tropie grupy"; służby monitorują darknet i nie widzą oferty sprzedaży danych38 |
| 15.08.2026 | Danych z MyDr wciąż nie ma w bezpiecznedane.gov.pl24 |
| 17.08.2026 | MyDr ogłasza końcowy etap ustalania zakresu incydentu i zapowiada bezpośredni kontakt z placówkami wraz z dokumentacją do zgłoszeń UODO18 |
| 18.08.2026 | CBZC uznaje publikację PESEL-i z MyDr w bezpiecznedane.gov.pl za niezasadną na tym etapie15; Standerski: policja analizuje 31 mln rekordów9 |
| 18.08.2026 | Prokuratura Regionalna w Poznaniu ujawnia odrębną sprawę z 2024 roku - kradzież danych 13 mln osób z wykorzystaniem platformy MyDr16 |
| 20.08.2026 | Zgłoszenia placówek do UODO liczone są w setkach14; danych z MyDr wciąż nie ma w serwisie24 |
| 21.08.2026 | Prezes UODO: zgłoszeń jest już blisko tysiąca, a sama kontrola w MyDr jeszcze się nie zaczęła13 |
| 24.08.2026 | Prezes MyDr Piotr Miluski przeprasza i zapowiada zawiadomienie około 18 mln osób przez placówki17; Standerski mówi, że zasilenie serwisu to "kwestia kilkudziesięciu godzin"20 |
| 26.08.2026 | Danych z MyDr nadal nie ma w serwisie ani na liście historii wycieków24 |
| 27.08.2026 | UODO publikuje odpowiedzi na pytania poszkodowanych i placówek: skarga indywidualna nie jest potrzebna, urząd sam skontroluje podmiot przetwarzający48 |
| 29.08.2026 | Rano numery PESEL z wycieku trafiają do bezpiecznedane.gov.pl, bez zapowiadanego osobnego komunikatu resortu; serwis wprowadza kolejkowanie40; spółka wyjaśnia, że to organy ścigania przekazały numery do CERT NASK43; grupa Fingerprint, przypisująca sobie atak, ogłasza, że danych nie opublikuje ani nie sprzeda, i zapowiada, że wkrótce podzieli się czymś jeszcze większym44 |
| 31.08.2026 | Ministerstwo Cyfryzacji ogłasza Cyber Piątkę, pięć propozycji zmian w prawie po wycieku, bez projektu ustawy i bez terminu46; mija ostatni dzień bezpłatnej aktywacji Alertów BIK30 |
| 2.09.2026 | MyDr ogłasza, że powiadamia placówki partiami i daje im listę pacjentów oraz narzędzie do wysyłki zawiadomień; zakres to dane sprzed 12 kwietnia 2024 roku i anulowane e-skierowania po tej dacie43 |
| 3.09.2026 | Serwis działa bez kolejki, nikogo nie zatrzymano, UODO nie ogłosiło wszczęcia kontroli, a Rzecznik Praw Pacjenta nadal milczy72426 |
| 3.09.2026 | Wiceminister cyfryzacji Michał Gramatyka mówi w Sejmie, że swój PESEL sprawdziło w serwisie ponad 2 mln osób52 |
| 8.09.2026 | UODO ocenia propozycje resortu i dokłada własną: rejestr podmiotów przetwarzających dane medyczne53 |
| 9.09.2026 | Media opisują SMS-y z zawiadomieniami od nadawcy "Twoje Dane"; wicepremier Gawkowski mówi, że "UODO rozpoczął kontrole"54 |
| 10.09.2026 | Prezes UODO w Karpaczu: kontrola w spółce trwa, zgłoszeń naruszeń jest 2 tys.55; wicepremier o zmianach w prawie: wejście w życie być może na początku 2027 roku56 |
| 11.09.2026 | MyDr potwierdza nadawcę "Twoje Dane" i pisze, że placówki mogą zmieniać treść zawiadomień, a spółka jej nie weryfikuje43 |
| 14.09.2026 | Pacjent wysyła MyDr wezwanie do zapłaty 30 tys. zł na podstawie art. 82 RODO57 |
| 16.09.2026 | UODO zapowiada dodatkowe kontrole w podmiotach ochrony zdrowia do końca 2026 roku58 |
| 21.09.2026 | Rynek Zdrowia relacjonuje wywiad prezesa UODO dla "Gazety Wyborczej": w zakresie są diagnozy, recepty, wyniki badań i zalecenia lekarskie, a kontrola ma się zakończyć we wrześniu59 |
| 22.09.2026 | "Dziennik Gazeta Prawna": do 17 września do UODO trafiło ponad 2 tys. zgłoszeń od administratorów i ponad 50 skarg i sygnałów od osób60 |
| 23.09.2026 | Nikogo nie zatrzymano, UODO nie podał wyników kontroli, Rzecznik Praw Pacjenta nadal milczy, a wśród ostrzeżeń CERT Polska nie ma żadnego o oszustwach na danych z MyDr72664 |
| 24.09.2026 | Zaufana Trzecia Strona: te same osoby stoją za atakiem na Qbusoft, producenta oprogramowania Medyc; opis sprawy w artykule o wycieku danych z Medyc, Enel-Med i Fakturowni65 |
| 25.09.2026 | Ministerstwo Cyfryzacji składa w KPRM wniosek o wpis projektu Cyber Piątki do wykazu prac legislacyjnych rządu68 |
| 29.09.2026 | Sprawca podpisany Fingerprint sam przyznaje się Zaufanej Trzeciej Stronie do włamania do Fakturowni66 |
| 1.10.2026 | CyberDefence24: projekt czeka na wpis do wykazu, a według zapowiedzi wicepremiera przekazanych PAP prace w rządzie miałyby potrwać trzy miesiące, a uchwalenie nastąpić na początku 2027 roku68 |
| 3.10.2026 | "Rzeczpospolita", powołując się na anonimowe źródło: służby podejrzewają, że sprawca podpisany Fingerprint jest Polakiem69 |
| 5.10.2026 | Prokuratura Regionalna w Poznaniu informuje o akcie oskarżenia wobec pięciu osób w sprawie z 2024 roku, skierowanym do Sądu Okręgowego w Poznaniu67 |
| 6.10.2026 | NFZ zawiadamia o naruszeniu ochrony danych w sprawie z 2024 roku: dane około 11,1 mln osób pobrane z eWUŚ w marcu 2024 roku71 |
| 12.10.2026 | Nikogo nie zatrzymano, UODO nie podał wyników kontroli, a Rzecznik Praw Pacjenta nadal milczy72670 |

Oba końce tej osi są niewygodne. Na początku stoi kilka dni, w których o włamaniu wiedziały tylko dwie strony, spółka i sprawcy, a na końcu szesnaście dni, w których poszkodowany nie mógł sprawdzić, czy jest w tym wycieku, i kolejne, zanim jego placówka dostała od spółki cokolwiek do przekazania. Cisza na starcie to przy takich włamaniach norma. Cisza na mecie jest znacznie trudniejsza do obrony, bo sprawa była wtedy publiczna, a poszkodowani czekali na odpowiedź.
Jakie dane wyciekły z MyDr
W zakresie są dane, których spodziewamy się po każdym dużym wycieku, czyli imię, nazwisko, PESEL, adres i telefon, ale też takie, które podnoszą stawkę: przyjmowane leki, recepty, wizyty lekarskie i choroby. Od strony rządu ten zakres po raz pierwszy potwierdził 18 sierpnia wiceminister cyfryzacji Dariusz Standerski: "Wiemy, że przedmiotem tego ataku padły numery PESEL, informacje dotyczące recept oraz notatki z wizyt lekarskich"9.
We wrześniu prezes UODO poszedł dalej i według relacji Rynku Zdrowia z jego wywiadu dla "Gazety Wyborczej" wymienił między innymi diagnozy, recepty, wyniki badań i zalecenia lekarskie59. Według relacji CyberDefence24 z jego wystąpienia w Karpaczu dane pochodzą nie tylko z przychodni podstawowej opieki zdrowotnej, ale też ze specjalistycznych poradni, w tym psychiatrycznych55. Spółka w komunikacie z 11 września wylicza kategorie bez podziału na placówki: imię, nazwisko, adres zamieszkania, dane kontaktowe, numer PESEL, dane dotyczące zdrowia i ubezpieczenia społecznego oraz, jeśli placówka je zapisała, informacje o pracodawcy43.
Zakres nie jest jednak równy w każdym rekordzie, bo nie do każdego numeru PESEL da się dopiąć historię leczenia, a część pól bywa pusta albo wypełniona zaślepką przez placówkę, która nie uzupełniała wszystkiego. Zaufana Trzecia Strona, która widziała próbki bazy, znalazła rekordy dla trzech z pięciu sprawdzanych numerów1. To próba za mała na wnioski, ale wystarczy, żeby nie zakładać, że każdy poszkodowany stracił komplet danych.
MyDr od początku podkreśla, że wykradzione dane mają "charakter historyczny" i pochodzą z kwietnia 2024 roku albo z lat wcześniejszych, co powtórzył prezes spółki w oświadczeniu z 24 sierpnia17. 2 września spółka podała tę granicę precyzyjnie: skopiowana zawartość bazy z chmury MyDr pochodzi sprzed 12 kwietnia 2024 roku, a u ograniczonej liczby osób obejmuje też dane z anulowanych e-skierowań wystawionych po tej dacie43.
"Historyczny charakter" danych nie jest jednak okolicznością łagodzącą. PESEL, imię, nazwisko i adres sprzed dwóch lat są dziś dokładnie tak samo aktualne jak wtedy, bo te dane się nie starzeją, a poza wyciekiem została co najwyżej historia leczenia z ostatnich dwóch lat. To różnica kosmetyczna.
Granica z 12 kwietnia 2024 roku mówi też coś o samym włamaniu, bo na stronie dla pacjentów spółka nazywa łup wprost: była nim "kopia zapasowa bazy danych z dnia 12 kwietnia 2024 r."51 Razem z komunikatem z 2 września oznacza to, że kopia bazy sprzed ponad dwóch lat wciąż leżała w chmurze spółki, kiedy sprawcy się do niej dostali.
Zakres nie kończy się też na pacjentach. Według spółki naruszenie mogło objąć dane ich przedstawicieli ustawowych, osób upoważnionych do wglądu w dokumentację oraz personelu placówek, w tym numery PESEL i numery prawa wykonywania zawodu osób wykonujących zawód medyczny43.
Hasło da się zmienić w minutę, a PESEL nie. Numer, który każdy Polak nosi od urodzenia, jest kluczem do dziesiątek usług: banku, urzędu, ZUS-u i systemu ochrony zdrowia. Gdy wycieka hasło, zamykasz jedną furtkę i otwierasz nową. Gdy wycieka PESEL, a razem z nim historia chorób, furtki nie da się wymienić, bo klucz zostaje ten sam do końca życia. Z historią medyczną jest tak samo: nie da się cofnąć faktu, że ktoś obcy wie, jakie leki bierzesz albo na co się leczysz, i nie ma dla przeszłości pacjenta odpowiednika przycisku "zresetuj hasło".

Od wcześniejszych wycieków odróżnia ten jeden szczegół: skradzionych danych nie da się wymienić, co najlepiej widać, gdy rozłożyć zakres na kategorie i zapytać przy każdej, co można z nią zrobić.
| Dane | Czy da się wymienić | Co z tego wynika |
|---|---|---|
| Hasło do konta | tak, w minutę | zmień je i temat jest zamknięty |
| Numer telefonu | tak | wymiana kosztuje i zabiera czas, ale jest możliwa |
| Adres zamieszkania | tylko przeprowadzką | w praktyce zostaje na lata |
| Numer PESEL | nie | zamiast wymiany - zastrzeżenie |
| Historia leczenia | nie | zostaje czujność, nic więcej |
Jest jeszcze jeden wymiar, o którym mówi się rzadziej: wstyd i stygmatyzacja. Informacja o leczeniu psychiatrycznym, uzależnieniu czy chorobie przewlekłej w złych rękach to gotowy materiał do szantażu albo dyskryminacji, a o ile kradzież pieniędzy da się policzyć i zrekompensować, tego rodzaju szkody nie zawsze.
Jak słabo PESEL nadaje się na zabezpieczenie, najdobitniej pokazuje szczegół z kulis ataku. 5 sierpnia sprawcy wysłali prezesowi spółki będącej właścicielem MyDr link do pliku PDF zabezpieczonego hasłem, którym był PESEL samego prezesa11, i przedstawili sprawę jako ofertę sprzedaży wyników audytu bezpieczeństwa. Numer chroniący dostęp do pliku widnieje na każdej fakturze z gabinetu lekarskiego i w tysiącach innych wycieków, więc w roli hasła występował publiczny identyfikator, który do tej roli nigdy się nie nadawał.
Skala na tle ALAB i Morele.net
Zestawienie z poprzednimi dużymi incydentami w Polsce pokazuje, gdzie ten się plasuje.
Według przeliczeń CyberDefence24 baza MyDr jest "blisko stukrotnie większa" od ALAB3. To szacunek dziennikarski, podobnie jak popularne w mediach porównanie do "niemal połowy Polaków", i oba dobrze oddają rząd wielkości, choć żadnego nie da się zweryfikować co do pojedynczej cyfry.
Wektor ataku - jak sprawcy mieli się dostać do systemu
Sprawcy przedstawili Zaufanej Trzeciej Stronie własną wersję włamania: podatność XXE przy obsłudze certyfikatu w formacie PKCS#12 - program miał potraktować podstawiony plik jako zaufany. Stąd, według nich, mieli zdobyć klucz dostępu do repozytorium na GitHubie, przez niego dotrzeć do kodu źródłowego, a przez kod - do infrastruktury MyDr w chmurze Amazona1.
Strona rządowa tej wersji nie potwierdziła. Gawkowski powiedział tylko: "My już wiemy, gdzie był błąd w oprogramowaniu, jakie elementy dotyczące procesu i zarządzania tym systemem nie zagrały", bez szczegółów, ale z zapewnieniem, że "luki są uszczelnione"2. MyDr twierdzi, że wciąż bada sprawę i nie ujawni szczegółów technicznych w trakcie śledztwa, a wiceminister cyfryzacji Michał Gramatyka zasugerował jako możliwą przyczynę zwykły błąd ludzki, co stoi w kontrze do wyrafinowanej, technicznej narracji sprawców.
Zostają więc dwie hipotezy, żadna oficjalnie potwierdzona: wyrafinowany łańcuch podatności albo prosta pomyłka. Dla poszkodowanego ważniejsze jest co innego: jeden dostawca oprogramowania okazał się pojedynczym punktem awarii dla 12 tysięcy placówek medycznych, a gdy taki punkt zawodzi, zawodzi od razu wszędzie.
Centrum e-Zdrowia od 14 sierpnia prewencyjnie wymienia certyfikaty P1, których MyDr używał do komunikacji z centralnym systemem e-zdrowia32, choć dotychczasowe ustalenia nie wskazują, by ktokolwiek je przejął albo wykorzystał, a e-recepty i e-skierowania działają bez zmian. Wymiana jest więc zabezpieczeniem na wypadek najgorszego scenariusza, a nie potwierdzeniem, że do niego doszło. Ministerstwo Zdrowia potwierdziło 12 sierpnia, że centralne systemy e-zdrowia nie zostały naruszone, a Ministerstwo Cyfryzacji doprecyzowało, że wyciek obejmuje także placówki publiczne.
Śledztwo, motyw i status skradzionej bazy
Sprawę bada Centralne Biuro Zwalczania Cyberprzestępczości pod nadzorem Prokuratury Okręgowej w Warszawie. Kwalifikacja obejmuje uzyskanie bez uprawnień dostępu do systemu MyDr oraz ujawnienie części danych przez przesłanie próbki redakcji, z art. 267 Kodeksu karnego75 w zbiegu z art. 107 ustawy o ochronie danych osobowych74. Zagrożenie sięga 3 lat pozbawienia wolności7.
Do 12 października nikogo nie zatrzymano i nikomu nie postawiono zarzutów. Postępowanie toczy się przeciwko nieustalonej osobie, a prokuratura nie podaje nazwy żadnej grupy7, choć sami sprawcy nazwę mają: występują jako Fingerprint i pod takim profilem opublikowali 29 sierpnia na Infosec Exchange, serwisie w sieci Mastodon, oświadczenie, które Zaufana Trzecia Strona przekazała dalej na platformie X44. To samookreślenie sprawców, którego prokuratura nie potwierdza. 14 sierpnia Gawkowski mówił w Polsat News: "Jesteśmy na tropie grupy, która myślała, że wykradnie dane i państwo mocno nie wkroczy. Już jesteśmy na tym tropie"38, a od tamtej deklaracji do 12 października minęło pięćdziesiąt dziewięć dni bez zatrzymania.
Premier Donald Tusk określił motyw jako "czysto kryminalny" - najprawdopodobniej próbę wyłudzenia okupu od samej spółki, nie atak na instytucję państwową, wykonany "bardzo wyrafinowanymi technikami"8. Rząd wyklucza zapłatę okupu, a nic w jego komunikatach nie wskazuje na sprawcę spoza Polski. 3 października "Rzeczpospolita" napisała, powołując się na anonimowego informatora, że służby podejrzewają, iż sprawca podpisany Fingerprint jest Polakiem, a angielski stylizowany na hinduski w jego korespondencji z CERT Polska ma być kamuflażem69. Komunikat Prokuratury Okręgowej w Warszawie nie mówi nic o pochodzeniu sprawcy7, więc to wciąż ustalenie jednej redakcji z nieoficjalnego źródła.
Trzy tygodnie później ten sam rząd mówił o sprawcach innym głosem. Wiceminister cyfryzacji Michał Gramatyka powiedział 3 września w Sejmie: "Szczęściem w nieszczęściu trafiło to na tzw. białe kapelusze"52. Białym kapeluszem nazywa się hakera, który szuka luk za zgodą właściciela systemu, tak jak w testach penetracyjnych. To ocena polityka, którą trudno pogodzić z trzema faktami: z kwalifikacją z art. 267 Kodeksu karnego75, z motywem okupowym, o którym mówił premier, i z próbą sprzedaży spółce wyników "audytu", którego nikt nie zamawiał11.
W żadnym komunikacie nie pada słowo szyfrowanie, a MyDr zapewnia, że jego systemy są "w pełni operacyjne i bezpieczne w użyciu"37, co wyklucza klasyczny ransomware. Bliżej temu do czystej eksfiltracji danych połączonej z próbą wymuszenia okupu, przy czym kwoty żądanego okupu sprawcy publicznie nie ujawnili.
Baza nie jest wystawiona na sprzedaż. Według Gawkowskiego z 14 sierpnia służby monitorujące darknet nie widzą takiej oferty, a sami sprawcy deklarują, że jej nie sprzedadzą ani nie opublikują38. Cztery dni później wiceminister Standerski powiedział to mocniej: "Co najważniejsze, te dane nie krążą po sieci"9. To samo utrzymuje spółka, której partnerzy obserwują darknet37, i powtórzyła to 2 września: nie ma dowodów ani na upublicznienie danych, ani na dalszy nieuprawniony dostęp do systemów43. Gramatyka mówił 3 września w Sejmie o monitoringu, który "daje wynik negatywny"52, a spółka 11 września znów napisała, że nie ma dowodów na publikację, i powołała się przy tym na komunikat CERT NASK w serwisie Bezpieczne Dane43. Do 23 września nikt tego stanowiska nie zmienił.
29 sierpnia sprawcy dołożyli własną wersję. "Firma MyDr popełniła błąd, ale bardzo dobrze sobie z tym poradziła, dlatego dane nie zostaną upublicznione ani sprzedane dalej" - napisała grupa Fingerprint44. Dodała, że dostała propozycje, nie mówiąc od kogo ani czego dotyczą, i że przekaże je polskim władzom. Zapowiedziała też kolejne ujawnienie, bo MyDr nie jest jedyną firmą gromadzącą takie dane: "Po kontakcie z Zaufaną Trzecią Stroną podzielimy się wkrótce czymś jeszcze większym"44.
24 września Zaufana Trzecia Strona napisała, że te same osoby stoją za atakiem na Qbusoft, producenta oprogramowania Medyc, i przypomniała tę zapowiedź65. 29 września sprawca podpisany Fingerprint sam przyznał się redakcji do włamania do Fakturowni66. Obie sprawy, razem z cyberatakiem na Enel-Med, którego źródła nie łączą z tym sprawcą, opisujemy w artykule o wycieku danych z Medyc, Enel-Med i Fakturowni.
Obietnica sprawców obniża ryzyko masowego wykorzystania danych dzisiaj, ale niczego nie zabezpiecza na przyszłość i nie podlega żadnej egzekucji.
Grupa prosi przy tym, żeby nie nazywać jej przestępcami, i opisuje swoją misję jako poprawę niskiego poziomu cyberbezpieczeństwa w Europie w czasie cyberwojny z Rosją44. Kwalifikacji prawnej to nie zmienia: skopiowanie bazy po przełamaniu zabezpieczeń jest przestępstwem z art. 267 Kodeksu karnego75 bez względu na deklarowany cel. Adam Haertle, redaktor naczelny Zaufanej Trzeciej Strony i jedyny dziennikarz, z którym grupa rozmawia, powiedział Interii, że wciąż ma nadzieję, iż deklaracje o kolejnym ujawnieniu to mistyfikacja, a sprawcy "są to po prostu złodzieje, którzy nie biorą żadnej odpowiedzialności za swoje słowa"45. Jeśli jednak piszą prawdę, to według niego możemy ponownie zostać zaskoczeni tym, jak wiele podmiotów na polskim rynku dysponuje ogromnymi bazami danych45.
Wśród danych w bazie miał się znaleźć również "ważny polityk". Gawkowski powiedział 14 sierpnia, że taka osoba została już powiadomiona przez służby38, a wcześniej sprawcy przesłali spółce zrzut ekranu z danymi czołowego polityka. Nazwiska nie podano, ale ten przypadek potwierdza, że dane medyczne są atrakcyjnym łupem także do szantażu.
Sprawa z 2024 roku - drugi incydent, o którym nikt nie wiedział
Przy okazji sierpniowego wycieku wyszła na jaw sprawa starsza i dotąd publicznie nieznana. Prokuratura Regionalna w Poznaniu poinformowała 18 sierpnia, że od kwietnia 2024 roku prowadzi śledztwo w sprawie kradzieży danych ponad 13 milionów osób, również z wykorzystaniem platformy MyDr16. Sprawcy przejęli wtedy konta pracowników placówek medycznych i podpięli pod system własny skrypt, który skierował do usługi eWUŚ około 18 milionów zapytań i wyciągnął z niej imiona, nazwiska, numery PESEL oraz status ubezpieczenia16.
Śledztwo ruszyło 8 kwietnia 2024 roku z zawiadomienia Prezesa Narodowego Funduszu Zdrowia, a zarzuty usłyszało pięciu podejrzanych, jeden z nich za tworzenie programów do przełamywania zabezpieczeń. Grożą im kary do 8 i 12 lat pozbawienia wolności16. Dwoje podejrzanych było tymczasowo aresztowanych, a w sierpniu wszyscy odpowiadali już z wolnej stopy. 5 października prokuratura poinformowała, że zakończyła śledztwo aktem oskarżenia wobec pięciu osób, skierowanym do Sądu Okręgowego w Poznaniu, i podała, że poszczególni podejrzani przyznali się do zarzutów i złożyli obszerne wyjaśnienia67. Według prokuratury całą bazę odzyskano i nie doszło do jej odsprzedaży, ale odzyskanie nośnika nie jest tu tym samym co odzyskanie danych, bo kopii nie da się policzyć ani cofnąć.
Dzień po komunikacie prokuratury, 6 października, zawiadomienie o naruszeniu ochrony danych opublikował Narodowy Fundusz Zdrowia jako pokrzywdzony. Fundusz podaje inną liczbę niż prokuratura: dane około 11,1 mln osób pobrano z eWUŚ w dniach 18-21 i 26-27 marca 2024 roku, przez przejęte konta pracowników dwóch świadczeniodawców71. Wyciekły imię i nazwisko, numer PESEL oraz informacja o prawie do świadczeń, bo innych danych eWUŚ nie przetwarza. NFZ zaznacza, że jego systemy nie zostały przełamane, nazwy programu używanego przez placówki nie podaje i wśród środków zaradczych wymienia zastrzeżenie numeru PESEL71.
To odrębna sprawa: inni sprawcy, inna metoda, inna prokuratura. Zestawienie obu jest jednak wymowne. W sprawie z 2024 roku pięć osób jest oskarżonych, grozi im do 12 lat, a sprawa trafiła do sądu, natomiast w sprawie z 2026 roku, o rząd wielkości większej, nikt nie ma zarzutów, a górny pułap kary to 3 lata.
Dwie rzeczy łączą oba incydenty i obie są niewygodne: ten sam punkt systemu ochrony zdrowia okazał się drogą do danych milionów pacjentów dwa razy w ciągu dwóch lat, a o sprawie z 2024 roku opinia publiczna dowiedziała się dopiero przy okazji następnego, większego wycieku.
Dawid Ryłko, architekt IT i ekspert cyberbezpieczeństwa, tak podsumowuje oba incydenty:
Dostawca obsługujący 12 tysięcy placówek pełni w praktyce funkcję infrastruktury krytycznej, choć nie podlega wymogom stawianym podmiotom formalnie tak zakwalifikowanym. Sama centralizacja jest uzasadniona ekonomicznie i technicznie. Problem zaczyna się tam, gdzie nadzór nie rośnie razem ze skalą: brakuje regularnych testów bezpieczeństwa, niezależnych audytów i planu reagowania na naruszenie. Dwa incydenty w dwa lata w tym samym punkcie systemu wskazują, że nadzór za tą skalą nie nadążył.
Co realnie grozi zwykłej osobie
Klasyczne ryzyka są znane: wyłudzenie kredytu na skradzioną tożsamość, zawarcie umowy na czyjeś dane, próby wyłudzeń w urzędach czy u operatorów telekomunikacyjnych. To ryzyka realne, ale towarzyszą każdemu dużemu wyciekowi numerów PESEL.
Nowe i poważniejsze jest co innego: phishing szyty na miarę. Przestępca, który zna Twoje nazwisko, PESEL i adres, a do tego wie, jakie leki bierzesz i u jakiego lekarza się leczysz, brzmi wiarygodnie jak nikt wcześniej, bo zamiast anonimowego e-maila "z banku" pełnego literówek prowadzi rozmowę, która zna szczegóły Twojego życia.
Kilka scenariuszy, przed którymi ostrzegają analitycy zagrożeń6:
- Telefon rzekomo z przychodni: "Dzień dobry, dzwonię w sprawie Pana recepty na [nazwa leku]. System wymaga potwierdzenia numeru PESEL, żeby ją zrealizować." Nazwa leku jest prawdziwa - stąd wiarygodność.
- SMS rzekomo z NFZ: "Wykryliśmy nieautoryzowaną wizytę na Pani koncie pacjenta. Kliknij link, aby zweryfikować dane." Link prowadzi do strony zbierającej login do bankowości albo numer karty.
- E-mail rzekomo od lekarza prowadzącego, z prawdziwym nazwiskiem specjalisty widocznym w wycieku, z prośbą o "potwierdzenie zgody na przetwarzanie danych" przez formularz zewnętrzny.

Oszustwo na przychodnię - phishing szyty na miarę
Zjawisko ma już swoją nazwę, ukutą na wzór oszustwa na wnuczka: oszustwo na przychodnię6. Wspólny mianownik wszystkich scenariuszy jest jeden: atakujący nie musi już zgadywać, bo ma gotowy materiał na wiarygodną legendę.
Do 23 września, ponad sześć tygodni po ujawnieniu sprawy, nie było jednak ani jednego udokumentowanego przypadku takiego oszustwa na danych z MyDr. Na liście komunikatów CERT Polska ostrzeżenia z drugiej połowy sierpnia dotyczą zwrotu za prąd, panelu Microsoftu, hostingu, Amazon Prime, parkingów, odznaki Meta, opłaty parkingowej i podatności w oprogramowaniu25, a wrześniowe przesyłek kurierskich, subskrypcji Amazon Prime, operatora Play, prognozy zużycia prądu, płatności za ChatGPT i reklam sklepu z militariami64. Żadne z opublikowanych do 23 września nie dotyczy tego wycieku. Jedyny komunikat policji w tej sprawie, wydany przez CBZC 18 sierpnia, jest prewencyjny i nie podaje żadnej liczby zgłoszeń15, a do 23 września nie doszedł żaden kolejny.
Banki mówią to samo z drugiej strony. Zapytany przez "Rzeczpospolitą" mBank odpowiedział: "Nie odnotowaliśmy zwiększonej liczby wniosków o kredyt gotówkowy złożonych w kanale cyfrowym"23, a ING Bank Śląski i Credit Agricole wydały komunikaty ostrzegawcze, które o stratach nie mówią. Banki ostrzegają przede wszystkim przed telefonem, a nie przed wnioskiem kredytowym.
LUX MED, klient MyDr, napisał do swoich pacjentów: "Cyberprzestępcy już próbują wykorzystać tę sytuację do wykradania danych"28, ale mówi o próbach, a potwierdzonych ofiar nie wymienia.
Brak potwierdzonych kampanii nie znaczy, że ich nie będzie, ale oznacza, że dzisiejsze ostrzeżenia są przewidywaniem. Tekst, który przedstawia je jako relację, podaje Ci strach zamiast informacji.
Fałszywe wnioski o zmianę numeru PESEL - jedyna na razie potwierdzona kampania
Coś innego już się potwierdziło: w mediach społecznościowych krążą fałszywe wnioski o zmianę numeru PESEL, podszywające się pod Kancelarię Prezesa Rady Ministrów. Główny Urząd Statystyczny oficjalnie to zdementował - rzecznik GUS Krzysztof Jedlak: "GUS nie zajmuje się przyjmowaniem wniosków związanych ze zmianą nr PESEL"27.
Fałszywy wniosek pomija przy tym rzecz rozstrzygającą: zmiana numeru PESEL w ogóle nie jest prawną konsekwencją wycieku danych, bo ustawa dopuszcza ją wyłącznie w ściśle określonych przypadkach, a wyciek do nich nie należy27. Jeśli ktokolwiek namawia Cię do "zmiany PESEL po wycieku z MyDr", sama namowa jest sygnałem oszustwa, niezależnie od tego, jak wygląda strona czy formularz.
To dwa różne zjawiska: oszustwo na przychodnię pozostaje scenariuszem eksperckim, a fałszywy wniosek o zmianę PESEL to udokumentowana i zdementowana kampania, na 23 września nadal jedyna potwierdzona próba żerowania na tym wycieku.
Jak długo trzeba uważać po wycieku z MyDr
Ryzyko nie kończy się za tydzień, gdy temat zniknie z nagłówków. Wykradzione bazy krążą między przestępcami miesiącami, a czasem latami, odsprzedawane dalej i wykorzystywane falami. Podwyższoną czujność wobec niespodziewanych wiadomości o zdrowiu, receptach i wizytach warto utrzymać długo po tym, jak sprawa przestanie być na pierwszych stronach.
Najlepiej pokazuje to sprawa Morele.net, w której sprawca wycieku z 2018 roku usłyszał zarzuty dopiero 30 stycznia 2026 roku, ponad siedem lat po włamaniu35. W tej perspektywie zapewnienie, że służby są "na tropie grupy", nabiera innej wagi, bo postępowanie może biec latami, a dane w tym czasie krążą dalej. Zastrzeżenie numeru i czujność trzeba więc traktować jako stan trwały, a nie akcję na tydzień.
Pomyśl też o bliskich, którzy bywają mniej czujni. Rozmowa, w której "przychodnia" zna nazwisko lekarza rodzinnego i nazwę leku na nadciśnienie, dla starszej osoby brzmi przekonująco jak nic wcześniej. To dobry moment na rozmowę z rodzicami i dziadkami, bo problem nie kończy się na własnej skrzynce mailowej.
Jak sprawdzić, czy moje dane wyciekły z MyDr
Oficjalne miejsce do sprawdzenia, bezpłatny serwis bezpiecznedane.gov.pl, prowadzi Ministerstwo Cyfryzacji razem z NASK i CERT Polska. Mechanizm działa inaczej, niż podpowiada intuicja: serwis nie ma pola, w które wpisuje się PESEL, tylko każe się zalogować przez węzeł krajowy, czyli tę samą infrastrukturę, która obsługuje logowanie do pozostałych usług państwowych. Twój numer PESEL system sprawdza dopiero po zalogowaniu, bo bierze go wprost z logowania. Adresy e-mail i numery telefonów też da się objąć monitorowaniem, ale trzeba je dopisać samodzielnie41.
Taki projekt ma swój powód: serwis zbierający PESEL-e wpisywane do formularza sam stałby się kolejną dużą bazą wrażliwych danych do obrony, a logowanie przez węzeł krajowy przenosi ten problem na infrastrukturę identyfikacji obywateli, która już istnieje i już jest zabezpieczona.
Czego ten serwis nie pokaże nigdy
Recepty, notatki z wizyt i historia leczenia nie trafią do tego serwisu nigdy, także po zasileniu bazy danymi z MyDr. Do bazy idą wyłącznie dane identyfikacyjne: nazwisko, data urodzenia, adres zamieszkania, płeć, miejsce urodzenia, numer telefonu i PESEL11. Ta granica obowiązuje także teraz, gdy numery PESEL z tego wycieku są już w bazie.
Prezes UODO Mirosław Wróblewski wyjaśnił powód w OKO.press wprost11:
Państwo, a dokładnie CSIRT NASK, który zarządza tym systemem, nie może żądać od administratorów czy podmiotów przetwarzających żadnych informacji o historii chorób, procedurach medycznych czy receptach pacjentów.
Powód jest zdroworozsądkowy: inaczej instytucje rządowe zaczęłyby gromadzić bazę informacji o zdrowiu obywateli, czyli dokładnie taki zbiór, jaki właśnie wyciekł z MyDr.
Konsekwencja jest niewygodna i rzadko nazywana wprost. Z rządowego serwisu dowiesz się co najwyżej, czy w wycieku jest Twój PESEL, ale nie tego, czy wyciekła Twoja historia leczenia, choć to właśnie ta część jest w tym incydencie najbardziej wrażliwa. Na to pytanie odpowie wyłącznie zawiadomienie od placówki.
Czy bezpiecznedane.gov.pl pokazuje już wyciek z MyDr?
Tak, od rana w sobotę 29 sierpnia 2026 roku. Numery PESEL z tego wycieku trafiły do bazy serwisu dziewiętnaście dni po ujawnieniu sprawy41: jeszcze 15, 20 i 26 sierpnia danych w serwisie nie było, a 29 sierpnia oraz 3 i 23 września serwis je zawierał24. Skąd się wzięły, wyjaśniła sama spółka: numery PESEL przekazały do CERT NASK w ramach postępowania organy ścigania43.
Zapowiadanego osobnego komunikatu resortu nie było, a zmianę zauważyła Zaufana Trzecia Strona, która napisała na platformie X: "W serwisie Bezpieczne Dane znienacka pojawiła się długo zapowiadana możliwość sprawdzenia, czy wasz PESEL znalazł się w wycieku z MyDr", co opisał CyberDefence2440. Na liście aktualności Ministerstwa Cyfryzacji 29 sierpnia nie było o tym ani słowa.
Serwis wymienił za to własny komunikat i w miejscu informacji o braku danych podaje teraz zastrzeżenie oraz wyjaśnienie motywu42:
Fakt przełamania zabezpieczeń firmy MyDr jest potwierdzony, służby nie stwierdziły jak dotąd upublicznienia tych danych, z uwagi na dobro obywateli - prewencyjnie przekazujemy jednak informację, czyje numery PESEL znalazły się w wycieku.
Zasilenie bazy jest więc ruchem ostrożnościowym, a nie sygnałem, że dane zaczęły krążyć po sieci. Serwis od razu zaznacza przy tym, że o rodzaju ujawnionych danych poinformuje wyłącznie administrator, czyli przychodnia albo gabinet42.
Zainteresowanie od razu przekroczyło przepustowość serwisu, więc zamiast strony logowania pojawia się ekran oczekiwania z numerem miejsca w kolejce i szacowanym czasem. Przed godziną 11 w sobotę czekało jednocześnie ponad tysiąc osób, a oczekiwanie wynosiło około minuty40. Wieczorem kolejka nadal działała: o 21:43 pokazywała miejsce 1376, a o 21:50 kolejno 906 i 499 w odstępie dwudziestu sekund24. Skalę podał 3 września wiceminister Gramatyka: swój PESEL sprawdziło w serwisie ponad 2 mln osób52.
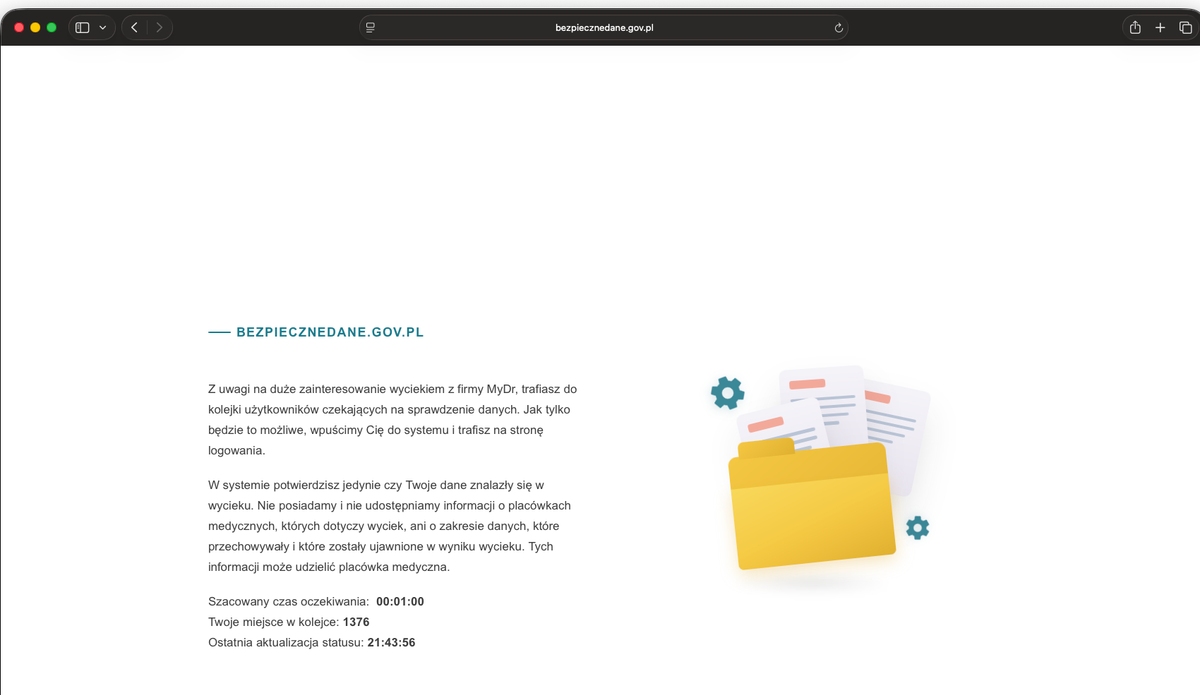
To inna sytuacja niż 12 sierpnia, kiedy serwis przestawał odpowiadać pod obciążeniem, a część mediów do dziś powiela tamten nagłówek. Tym razem serwis odpowiada i porządkuje ruch kolejką, co jest rozwiązaniem projektowym. 29 sierpnia kolejkowanie objęło całą domenę, także podstrony otwierane wcześniej bez logowania, ale było zjawiskiem pierwszych dni: 3 września rano strona główna otwierała się już bez ekranu oczekiwania, z tym samym komunikatem co 29 sierpnia, i tak samo wyglądała 23 września24.
Ekran oczekiwania powtarza przy okazji granicę opisaną wyżej, tym razem słowami samego serwisu:
W systemie potwierdzisz jedynie czy Twoje dane znalazły się w wycieku. Nie posiadamy i nie udostępniamy informacji o placówkach medycznych, których dotyczy wyciek, ani o zakresie danych, które przechowywały i które zostały ujawnione w wyniku wycieku. Tych informacji może udzielić placówka medyczna24.
Sprawdzenie odpowie więc na pytanie o numer PESEL i na żadne inne. O tym, czy wyciekła Twoja historia leczenia, dowiesz się wyłącznie z zawiadomienia od placówki.
Zmienił się też sens pustego wyniku. Wcześniej nie znaczył nic, bo tego wycieku nie było w bazie, a teraz brak trafienia jest informacją, choć nadal nie rozstrzyga wszystkiego: do serwisu trafiły tylko numery PESEL przekazane w związku z tym incydentem, a sprawcy mogli mieć więcej rekordów.
Tę ostrożność podziela sama spółka, i to w obie strony. Na stronie dla pacjentów pisze51:
Na obecnym etapie nie możemy potwierdzić, że numery PESEL oznaczone w serwisie Bezpieczne Dane jako numery objęte incydentem MyDr, w pełni odpowiadają numerom PESEL zidentyfikowanym w ramach naszego postępowania wyjaśniającego jako objęte tym incydentem. Nie możemy również potwierdzić, że wszystkie numery PESEL, w odniesieniu do których MyDr wskazano jako źródło wycieku, pochodzą z systemów MyDr.
Wynik w serwisie i zawiadomienie z placówki mogą się więc rozjechać, a trafienie bez zawiadomienia i zawiadomienie bez trafienia to dwa scenariusze, które ta deklaracja dopuszcza wprost.
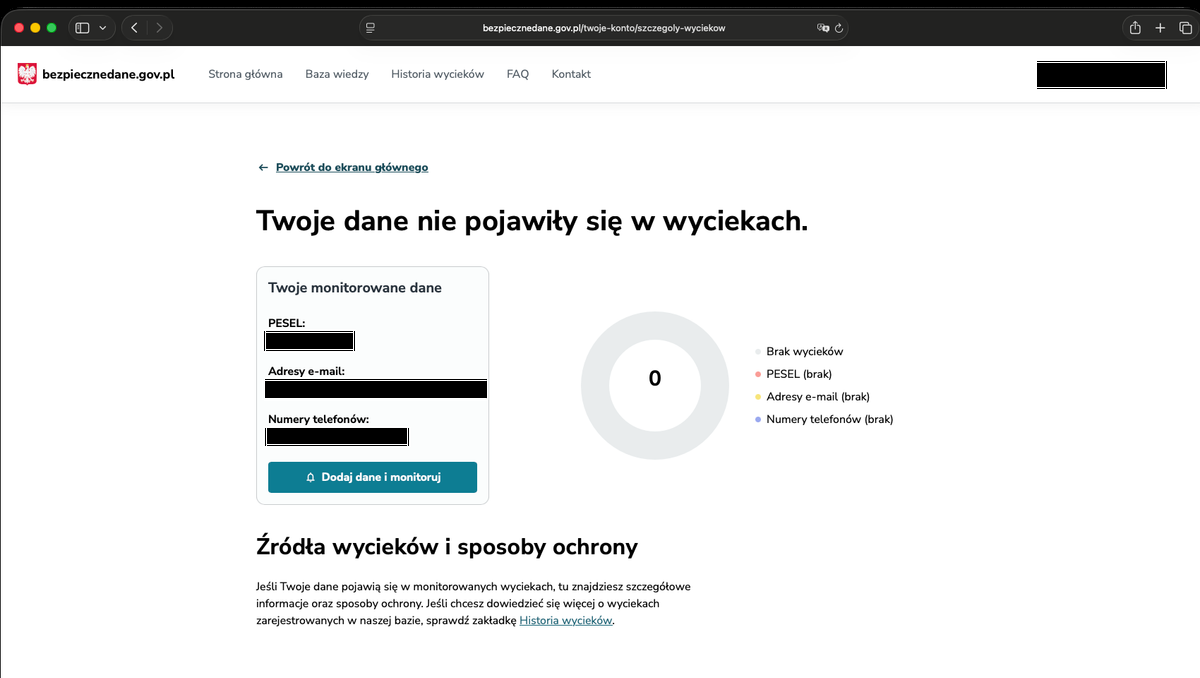
Sam wynik jest przy tym skromniejszy, niż sugeruje waga sprawy: serwis pokazuje licznik trafień i rozbicie na trzy kategorie, czyli numer PESEL, adresy e-mail i numery telefonów, z których dwie ostatnie trzeba dopisać samemu41. Nazwy wycieku ani zakresu danych tam nie ma, więc pytanie o historię leczenia wraca tam, gdzie było od początku: do placówki.
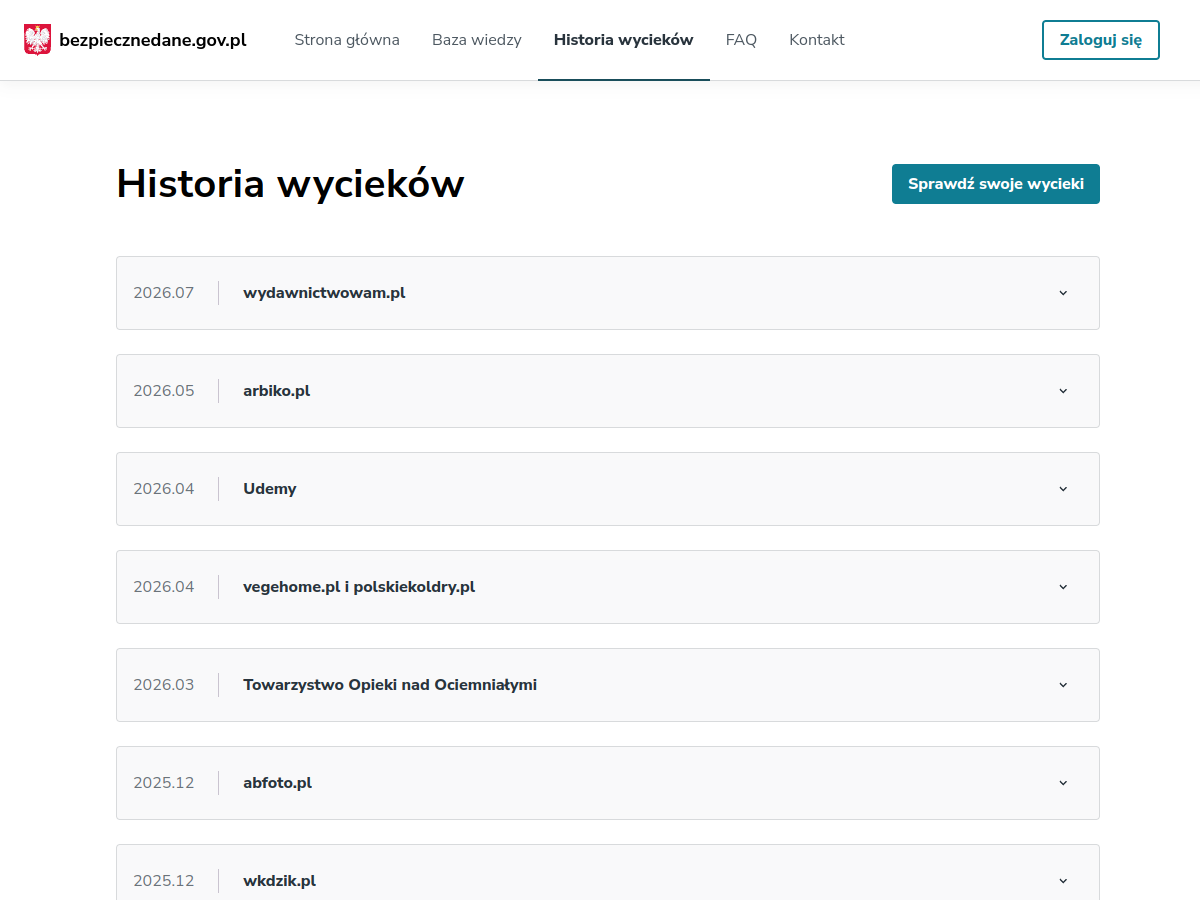
Przez poprzednie dwa tygodnie ten sam brak widać było w publicznej części serwisu, bez logowania. Podstrona z historią wycieków wymieniała kolejne sprawy z datami i 26 sierpnia wciąż kończyła się na lipcu 2026, na zupełnie innym incydencie24, a 29 sierpnia również ją zasłaniał ekran oczekiwania.
Dlaczego zasilenie bazy trwało tak długo
Na pytanie, co blokuje zasilenie serwisu, państwo dawało trzy różne odpowiedzi: śledczą, techniczną i prawną. Nie da się ich pogodzić, a to mówi o tej sprawie więcej niż same liczby.
Pierwsza jest śledcza: Centralne Biuro Zwalczania Cyberprzestępczości oświadczyło 18 sierpnia, że "na tym etapie nie jest zasadnym publikowanie numerów PESEL pacjentów obsługiwanych przez system MyDr na stronie bezpiecznedane.gov.pl", bo mogłoby to utrudnić prowadzone działania1533. To blokada świadoma i celowa.
Druga jest techniczna: wiceminister Standerski mówił 18 sierpnia o 31 milionach rekordów do przeanalizowania przez policję, zaznaczając, że to liczba rekordów, a nie osób9, i dodawał, że po przekazaniu danych zespół NASK potrzebuje 6 do 8 godzin, żeby załadować je do serwisu. 24 sierpnia w RMF FM tłumaczył opóźnienie inaczej: "policja dłużej zabezpieczała te dane"20. Dzień później w Polskim Radiu 24 mówił, że "są prowadzone czynności techniczne w zakresie zasilenia bazy bezpiecznedane.gov.pl", i prosił: "Dajmy pracować specjalistom. Ważniejsze, żeby te dane były bezpieczne, niż miały być opublikowane o godzinę wcześniej"21.
Trzecia jest prawna i mówi się o niej najmniej. MyDr jest podmiotem przetwarzającym w rozumieniu RODO, czyli wykonawcą obsługującym systemy w imieniu placówek, a administratorami danych są same placówki, których jest tysiące. Spółka nie ma podstawy prawnej, żeby przekazać dane ofiar wprost zespołowi CERT Polska, więc musi najpierw ustalić zakres incydentu i powiadomić każdą placówkę z osobna. Prawnik dr Michał Długosz w OKO.press zakwestionował samą konstrukcję, bo jego zdaniem rząd nie ma jasnej podstawy prawnej, by przekazywać wrażliwe dane medyczne 19 mln osób Ministerstwu Cyfryzacji jako "podmiotowi nieuprawnionemu"12. Cały pomysł odwraca przy tym logikę RODO, bo każe obywatelowi szukać, zamiast zawiadomić go tak, jak przewiduje art. 3473.
Te trzy wyjaśnienia nie składały się w jedno, bo blokada śledcza i opóźnienie techniczne wykluczają się nawzajem, a przeszkoda prawna podważa sens całej operacji. Terminy przesuwały się przy tym raz za razem: 13 sierpnia "kilka dni", 19 sierpnia "6 do 8 godzin po przekazaniu", 24 i 25 sierpnia "kwestia kilkudziesięciu godzin", a każdy kolejny był formalnie nowy i treściowo identyczny. Ostatni z nich, liczony od 24 sierpnia, zamknął się dopiero po około stu dwudziestu godzinach.
Zasilenie bazy 29 sierpnia zamyka ten wątek, ale wyjaśnia go tylko w połowie. Spółka napisała tego samego dnia, że numery PESEL trafiły do CERT NASK od organów ścigania, w ramach postępowania43. To spina wersję śledczą z prawną: dane przekazała policja, która je zabezpieczyła, a nie spółka, która nie miała do tego podstawy. Nadal nie wiadomo jednak, dlaczego zajęło to dziewiętnaście dni, bo żadnego z trzech wyjaśnień nie odwołano ani nie potwierdzono, a resort nie powiedział, które z nich naprawdę decydowało o zwłoce. Wiadomo tylko, kiedy się skończyła.
Po czym poznać fałszywą stronę o wycieku MyDr?
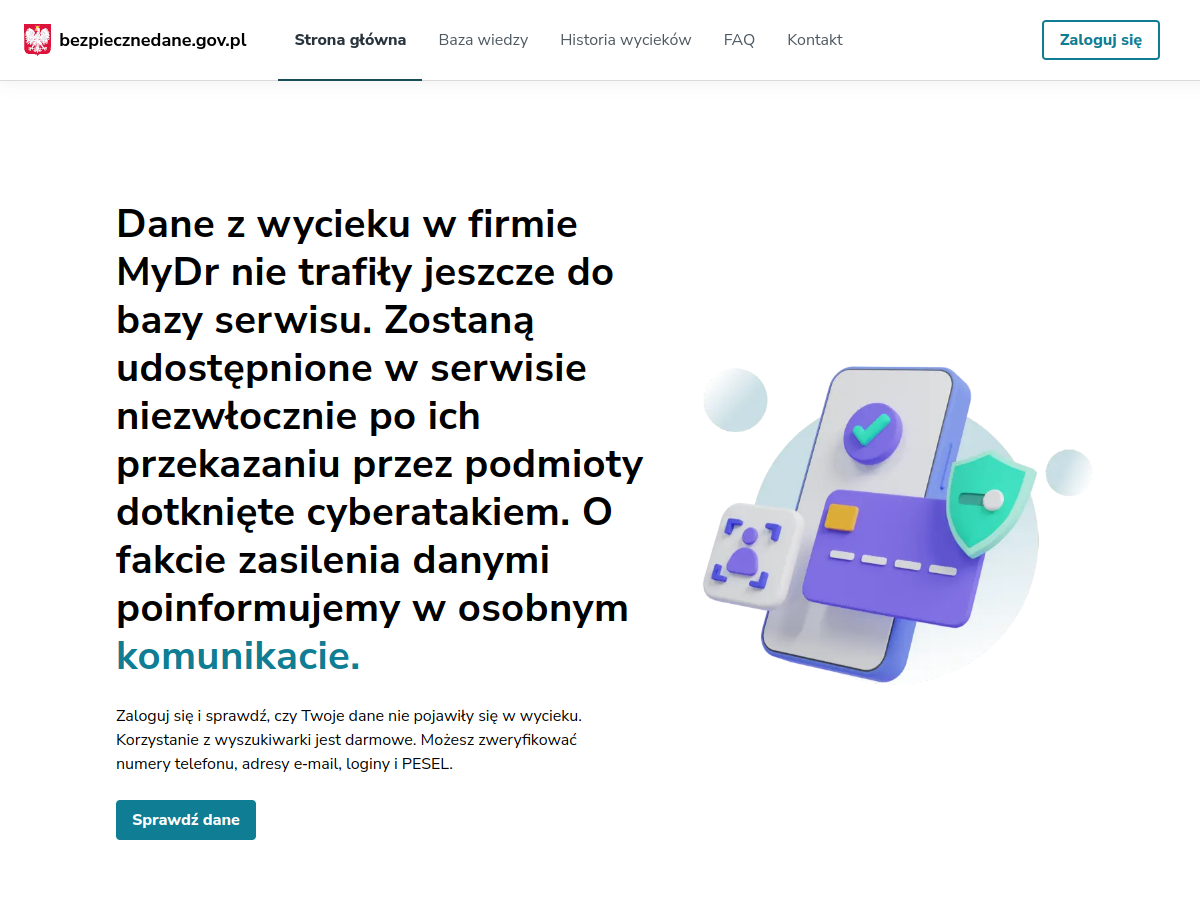
Po jednym szczególe: prawdziwy serwis nigdy nie ma pola na PESEL i zawsze każe się zalogować przez węzeł krajowy, niezależnie od tego, jakiego wycieku szukasz. Strona, która prosi o wpisanie numeru PESEL wprost, żeby "zweryfikować, czy jesteś na liście z wycieku MyDr", nie jest serwisem bezpiecznedane.gov.pl, nawet jeśli bardzo przypomina stronę rządową.
Ta zasada przeżyje ten wyciek i każdy następny, a warunki do powstawania takich stron są wyjątkowo sprzyjające: tysiące ludzi szukają naraz tej samej odpowiedzi, a w pierwszych dniach po zasileniu bazy przed oficjalnym serwisem stała kolejka, która kusiła, żeby poszukać szybszej drogi.

Nikt wiarygodny nie potrzebuje Twojego PESEL-u wpisanego w formularz, żeby powiedzieć Ci, że PESEL Ci wyciekł. Kolejność działań po każdym wycieku rozpisaliśmy w przewodniku: co robić po wycieku danych, i to jest bezpieczniejszy punkt startu niż dowolny formularz znaleziony w wynikach wyszukiwania.
Dlaczego Have I Been Pwned nie pokaże tego wycieku
Skoro oficjalny serwis odpowiada wyłącznie na pytanie o numer PESEL, naturalnym odruchem jest sięgnięcie po zagraniczne wyszukiwarki wycieków. Tam też nie dostaniesz odpowiedzi na pytanie o MyDr, choć z innego powodu, niż podpowiada intuicja.
Takie serwisy przeszukuje się adresem e-mail albo numerem telefonu i indeksują one to, co z takim kluczem da się zestawić: zbiory poświadczeń z włamań do serwisów internetowych, czyli loginy, adresy i hasła. Numer PESEL ani historia leczenia nie są w tym modelu ani kluczem wyszukiwania, ani przedmiotem zainteresowania. Trafienia, jeśli się pojawią, będą dotyczyły Twoich starych kont w zupełnie innych serwisach, a brak trafień nie powie Ci niczego o MyDr.
To ograniczenie jest trwałe i nie zmieni go nawet publikacja bazy, bo gdyby zbiór z MyDr kiedyś wypłynął w całości, wyszukiwarka zbudowana wokół adresu e-mail nadal nie odpowie na pytanie o numer PESEL ani o historię leczenia.
Wniosek jest ten sam co przy pustym wyniku w oficjalnym serwisie: żadne z tych narzędzi nie rozstrzyga, czy jesteś w tym wycieku. Rozstrzygnie zawiadomienie od placówki, która jest administratorem Twoich danych - a numeru PESEL nie wpisuj po drodze do żadnego formularza.
Kto ma Cię zawiadomić - MyDr czy przychodnia
We wczesnym oświadczeniu MyDr napisał, że "żadne zgłoszenia ze strony placówek nie są wymagane"37. 24 sierpnia ta sama spółka zapowiedziała, że sama ruszy z zawiadamianiem placówek zgodnie z RODO17, a 2 września ogłosiła, że wysyłka trwa43. Pierwsze z tych zdań łatwo odczytać znacznie szerzej, niż mówi, co widać dopiero po rozłożeniu przepisów RODO na części.
MyDr jest podmiotem przetwarzającym w rozumieniu RODO, czyli wykonawcą, a nie administratorem. Art. 33 ust. 2 RODO nakłada na podmiot przetwarzający obowiązek zgłoszenia naruszenia administratorowi, czyli placówce medycznej, bez zbędnej zwłoki73. To administrator (przychodnia, gabinet, punkt POZ) ma następnie 72 godziny na analizę ryzyka i, jeśli ryzyko jest wysokie, obowiązek zgłoszenia do UODO (art. 33 ust. 1) oraz zawiadomienia każdej dotkniętej osoby (art. 34 ust. 1)73. MyDr mówi więc prawdę o sobie samym, bo formalnie to nie on musi Cię zawiadamiać, ale zdanie z oświadczenia spółki łatwo odczytać tak, jakby nikt nikogo zawiadamiać nie musiał. Nie musi tego robić MyDr, ale musi to zrobić przychodnia.
Dr Paweł Litwiński, adwokat i członek Społecznego Zespołu Ekspertów przy Prezesie UODO, mówi to wprost w rozmowie z PAP39:
Administrator danych osobowych ma też obowiązek powiadomić indywidualnie każdego pacjenta, o tym, że jego dane wyciekły. Placówka medyczna może więc wysłać SMS, e-mail lub list. Nie wystarczy samo zamieszczenie informacji o wycieku na stronie internetowej.
Terminy i kolejne kroki, które w takiej sytuacji musi wykonać administrator danych, rozpisaliśmy dla organizacji w poradniku Incydent w organizacji: pierwsze 72 godziny.
Placówki i tak ruszyły same, nie czekając na spółkę. 18 sierpnia zastępca rzecznika UODO Łukasz Kuligowski mówił o zgłoszeniach "liczonych w setkach"14. Trzy dni później prezes urzędu Mirosław Wróblewski podał liczbę: "Obecnie mamy blisko tysiąc takich zgłoszeń"13. Po jego wystąpieniu w Karpaczu 10 września CyberDefence24 pisało już o 2 tys.55, a według "Dziennika Gazety Prawnej" do 17 września było ich ponad 2 tys.60 To wciąż mniej niż jedna piąta placówek, niezależnie od tego, czy liczyć je za rządem (12 tys.), czy za prezesem UODO (15 tys.).
Wróblewski wskazał przy tym dokładnie, gdzie jest wąskie gardło13:
To podmiot przetwarzający powinien precyzyjnie poinformować administratorów, których pacjentów i jakich kategorii danych dotyczy wyciek. Dopiero od momentu uzyskania tej wiedzy administrator ma 72 godziny na zgłoszenie naruszenia ochrony danych osobowych do organu nadzorczego.
Zegar z RODO u większości przychodni nie ruszył więc przez cały sierpień, bo nie dostały od MyDr informacji, od której miałby zacząć biec. Spółka przyjmuje dziś tę samą wykładnię: za moment stwierdzenia naruszenia placówka może uznać chwilę, w której dostała od MyDr informację, że naruszenie jej dotyczy43.
Zapowiedź spółki z 24 sierpnia i to, co za nią stoi
Po dwóch tygodniach bezosobowych komunikatów 24 sierpnia wystąpił prezes zarządu Piotr Miluski i zaczął od przeprosin: "Przede wszystkim chcę przeprosić za niepokój, stres i niepewność, które spowodowała ta sytuacja". Dodał: "Przepraszam każdego pacjenta i każdego naszego użytkownika, niezależnie od tego, czy incydent w ogóle dotyczy jego danych"17.
Ważniejsza od przeprosin jest zapowiedź. "W najbliższych dniach rozpoczniemy oficjalne informowanie placówek medycznych zgodnie z RODO i pomożemy im w komunikacji z pacjentami" - napisał Miluski. Spółka przyjęła przy tym szerokie kryterium i mówi o około 18 mln osób do powiadomienia, bo woli poinformować "zbyt szeroką grupę osób niż zbyt wąską"17. To kryterium ostrożnościowe, nie liczba potwierdzonych ofiar.
Kalendarz tej zapowiedzi jest wymowny. 17 sierpnia spółka była na "końcowym etapie ustalania zakresu incydentu"18, 19 sierpnia przyznała "Gazecie Wyborczej", że liczba klientów, którzy dostali od niej zalecenie zgłoszenia naruszenia, wynosi zero19, 24 sierpnia zapowiedziała start "w najbliższych dniach", a 29 sierpnia napisała, że "wkrótce" zacznie przekazywać placówkom zweryfikowane informacje43. Cztery komunikaty w ciągu dwóch tygodni niosły tę samą zapowiedź i dopiero komunikat z 2 września mówi o zawiadomieniach w czasie teraźniejszym.
Przepisy przewidują tu jednak wyjątek. Art. 34 ust. 3 lit. c RODO zwalnia z obowiązku indywidualnego zawiadomienia, gdy wymagałoby ono niewspółmiernie dużego wysiłku, i wystarczy wtedy publiczny komunikat o porównywalnej skuteczności73. Przy 12 tysiącach administratorów część z nich może z tego wyjątku skorzystać i zamiast listu wydać ogólne ogłoszenie na stronie, więc nie każdy poszkodowany dostanie osobiste zawiadomienie.
Nie zakładaj więc, że brak listu znaczy brak ryzyka. Krajowa Izba Fizjoterapeutów przypomniała zastrzeżenie działające w drugą stronę: samo korzystanie z placówki, która używa MyDr, nie oznacza automatycznie, że dane jej pacjentów wyciekły29.
Jednego głosu w tej sprawie wciąż brakuje: Rzecznik Praw Pacjenta do 12 października nie wydał ani jednego komunikatu o tym wycieku. Na liście aktualności urzędu są prawo do godności, lista leków, opieka w nagłych przypadkach, rejestracja telefoniczna i porozumienie z gminą Błonie26, a największego wycieku danych medycznych w historii Polski nie ma tam wcale.
Co placówki dostają od 2 września
Komunikat spółki z 2 września jako pierwszy opisuje zawiadomienia jako coś, co już się dzieje. Placówki są powiadamiane partiami, w miarę potwierdzania ustaleń dla każdej grupy, a kolejność nie mówi nic o tym, czy dana placówka jest objęta incydentem43. Spółka nie potwierdza telefonicznie, kto jest na liście, a placówka, z którą MyDr się nie skontaktował, nie ma na tym etapie nic do zrobienia43.
Placówka objęta incydentem dostaje komplet: listę swoich pacjentów, których dane objął incydent, z dostępnymi kanałami kontaktu do każdego z nich; projekt wstępnego zgłoszenia do Prezesa UODO; bezpłatne narzędzie do wysyłki zawiadomień e-mailem i SMS-em wbudowane w system MyDr; proponowaną treść zawiadomień, skonsultowaną z Prezesem UODO co do opisu ryzyk i kroków dla pacjenta; oraz przewodnik krok po kroku43. Decyzja, czy zgłaszać naruszenie i czy zawiadamiać pacjentów, zostaje przy placówce jako administratorze i spółka mówi to wprost43.
Z tego pakietu wynika, jak będzie wyglądało prawdziwe zawiadomienie. Przychodzi jedna wiadomość na osobę i tylko jednym kanałem: e-mailem, jeśli placówka ma adres, w przeciwnym razie SMS-em, a gdy nie ma ani jednego, ani drugiego, listem43. Spółka przygotowała wzór SMS-a z nazwą placówki na początku, a jako punkt kontaktowy dla pytań o zakres wskazała adres dane@mydr.pl, na co, jak pisze, zgodził się UODO43. 11 września dopisała, że placówki mogą treść zawiadomień edytować, a MyDr "nie weryfikuje treści komunikatów, które placówki wysyłają do swoich pacjentów"43. Lista pacjentów odzwierciedla stan systemu na 12 kwietnia 2024 roku: kto zapisał się do placówki później, co do zasady na niej nie figuruje, a kto od tamtej pory odszedł, może na niej wciąż być43. Lista nie będzie aktualizowana, bo wewnętrzne postępowanie wyjaśniające spółki zostało zakończone43.
Dla pacjenta wynikają z tego dwie rzeczy. Brak zawiadomienia we wrześniu nie znaczy nic, bo wysyłka idzie partiami i w rytmie każdej placówki, a zawiadomienie, gdy przyjdzie, będzie wysłane w imieniu placówki i zwykle skieruje pytania o zakres na adres e-mail spółki.
Treść SMS-a od nadawcy Twoje Dane
Na początku września placówki zaczęły wysyłać zawiadomienia, a 9 września ich treść opisały TVN24 i WNP6254. SMS-y przychodzą od nadawcy "Twoje Dane", bo tak nazwała go spółka we wzorze, żeby temat wiadomości był, jak pisze, łatwy do rozpoznania43. Treść zaczyna się od informacji, że naruszenie danych w konkretnej placówce "może obejmować PESEL, dane o zdrowiu", i wylicza ryzyka: kredyt z zaleceniem zastrzeżenia numeru PESEL, bezprawne użycie danych, oszustwa, gorsze traktowanie62. Na końcu informuje, że w razie nadużycia można dochodzić praw wobec sprawców na drodze cywilnej, i odsyła do dwóch adresów, dane@mydr.pl i pacjent.mydr.pl54. Spółka zapewnia, że jej wzór zapisuje adresy stron w formie nieklikalnej43, a prośby o PESEL, logowanie ani płatność w nim nie ma.
Forma tych wiadomości nie przekonała ani resortu cyfryzacji, ani UODO. Wiceminister Dariusz Standerski powiedział w Karpaczu, że jest "kompletnie niezrozumiała"63, a cytowany przez WNP zaapelował: "Nie klikamy w linki, które są w takiej wiadomości"54. Prezes UODO potwierdził, że treść konsultowano z urzędem, ale według relacji Rynku Zdrowia zgody na umieszczanie w SMS-ach linków nie dał59. Tomasz Turba z Sekuraka ocenił w TVN24, że to "z dużym prawdopodobieństwem" autentyczne powiadomienia, a nietypowa nazwa nadawcy sama nie dowodzi oszustwa, choć jego zdaniem treść jest "słaba redakcyjnie i niepełna jako samodzielne zawiadomienie o naruszeniu"62.
Z tego da się złożyć obraz prawdziwego zawiadomienia: SMS przychodzi zwykle od "Twoje Dane", podaje nazwę Twojej placówki, opisuje ryzyka i niczego od Ciebie nie chce. Placówki mogły jednak treść zmieniać, więc wiadomość z innym nadawcą albo z linkiem nie musi być fałszywa, ale dla tego, co z nią zrobić, nie ma to znaczenia: nie klikaj, adres wpisz ręcznie albo zadzwoń do przychodni, a podejrzaną wiadomość zgłoś przez formularz zgłoszenia incydentu.
Jak odróżnić prawdziwe zawiadomienie od próby wyłudzenia
Fala zawiadomień od tysięcy przychodni trwa i przynosi problem, o którym mało kto mówi: przez najbliższe tygodnie SMS albo wiadomość e-mail o wycieku danych medycznych będzie czymś zwyczajnym, a to sprzyja podszywaniu się pod nadawcę.
Dawid Ryłko, architekt IT i ekspert cyberbezpieczeństwa, sprowadza to do jednej zasady:
Przez najbliższe tygodnie wiadomość o wycieku danych medycznych przestanie być czymkolwiek wyjątkowym, więc sfałszowane zawiadomienie niczym się nie wyróżni. Zawiadomienie wymagane przez RODO nie zawiera prośby o kliknięcie w odnośnik, zalogowanie się ani podanie numeru PESEL. Opisuje naruszenie i wskazuje placówkę, w której się leczysz. Każdą wiadomość oczekującą od Ciebie działania traktuj jak próbę wyłudzenia, dopóki nie potwierdzisz jej bezpośrednio w placówce.
Zawiadomienie z art. 34 RODO ma opisać charakter naruszenia, prawdopodobne konsekwencje, środki zaradcze i dane kontaktowe do administratora albo inspektora ochrony danych73, więc nie ma w nim niczego, co wymaga Twojego działania online. Gdy chcesz zweryfikować taką wiadomość, zadzwoń do przychodni na numer, który znasz z jej strony albo z rejestracji, a nie na numer z otrzymanej wiadomości.
Zastrzeżenie numeru PESEL ma pierwszeństwo przed resztą
Skala odruchu Polaków po tym wycieku jest tu najlepszym argumentem. Według danych Ministerstwa Cyfryzacji do 12 sierpnia zastrzeżony PESEL miało 8,6 mln osób23. 13 sierpnia, dzień po komunikacie ministra, blokady dokonało 705 900 osób w ciągu jednej doby23. Przez weekend 14 i 15 sierpnia dołączyło prawie 250 tysięcy kolejnych, a łącznie po 12 sierpnia numer zastrzegło 1 mln 682 tys. osób23.
Usługa jest bezpłatna, a od 1 czerwca 2024 roku banki, SKOK-i, notariusze i operatorzy telekomunikacyjni mają obowiązek weryfikować status zastrzeżenia31. Zastrzeżony numer utrudnia więc zawarcie na Twoje dane umowy kredytu, pożyczki, sprzedaży nieruchomości u notariusza czy umowy telekomunikacyjnej. Kredyt udzielony mimo zastrzeżenia nie obciąża poszkodowanego.
Czy zastrzeżenie PESEL blokuje BLIK i przelewy
Nie blokuje. Płatności kartą, płatności BLIK-iem i zwykłe przelewy działają dokładnie tak jak wcześniej, bo zastrzeżenie nie ma na nie żadnego wpływu. To najczęstsza obawa powstrzymująca ludzi przed tym krokiem i jest nieuzasadniona.
Zastrzeżenie blokuje cztery rzeczy: kredyt, pożyczkę, notarialną sprzedaż nieruchomości i dużą wypłatę gotówki w oddziale banku31. Nie zatrzyma za to telefonu, który zna nazwę Twojego leku, i tej granicy żadne narzędzie finansowe nie przekroczy.
Gdzie zastrzec PESEL
Trzy drogi prowadzą do tego samego rejestru: serwis mObywatel.gov.pl, aplikacja mObywatel i wniosek w dowolnym urzędzie gminy31. Ostatnia nie wymaga ani smartfona, ani profilu zaufanego, więc przydaje się, gdy załatwiasz sprawę za rodziców albo dziadków. Aplikacja Twojego banku numeru nie zastrzeże, a dane do bankowości mogą posłużyć najwyżej do zalogowania się u mObywatela.
Szczegóły każdej z tych dróg, moment, od którego ochrona zaczyna działać, i jej granice rozpisaliśmy w narzędziu o zastrzeżeniu numeru PESEL. Zastrzeżenie da się przy tym cofnąć, więc planowany kredyt nie jest powodem, żeby dziś z niego rezygnować.
Alerty BIK i termin, który minął 31 sierpnia 2026
Biuro Informacji Kredytowej udostępniło 14 sierpnia Alerty BIK bezpłatnie na 90 dni, wprost jako reakcję na ten wyciek30. Alert informuje o złożeniu wniosku kredytowego na Twoje dane, o opóźnieniu w spłacie, o wpisie do rejestru dłużników BIG InfoMonitor i o pojawieniu się Twoich danych w darknecie.
Promocja miała twardą datę końcową. Usługę można było włączyć wyłącznie do 31 sierpnia 2026 roku włącznie, a termin nie został przesunięty: 26 sierpnia warunki na bik.pl wciąż wskazywały tę datę30, a 3 września adres oferty przekierowywał już na zwykłą stronę usługi, bez słowa o 90 dniach i z ceną 48 zł rocznie49. Kto zdążył, ma alerty bezpłatnie przez 90 dni od aktywacji, czyli najpóźniej do końca listopada. Potem usługa wygasa i nie zmienia się w płatną, a dalsze korzystanie kosztuje 48 zł rocznie i wymaga osobnej decyzji30. Kto nie zdążył, ma dziś do wyboru wariant płatny albo rezygnację, ale zastrzeżenie numeru PESEL jest bezterminowe i darmowe, więc ono nie przepada nigdy.
Alerty i zastrzeżenie robią dwie różne rzeczy. Zastrzeżenie blokuje zawarcie umowy, zanim do niej dojdzie, więc działa prewencyjnie. Alerty powiadamiają o zdarzeniu, które już się wydarzyło, więc działają reaktywnie. Zastrzegasz PESEL, żeby nikt nie wziął kredytu na Twoje dane, a Alerty włączasz, żeby wiedzieć od razu, gdyby ktoś mimo wszystko spróbował.
Zastrzeżenie i alerty domykają stronę finansową, ale nie wyczerpują tematu. Dawid Ryłko, architekt IT i ekspert cyberbezpieczeństwa, radzi dołożyć trzy kroki:
Zmień hasła powtórzone w kilku serwisach, ponieważ przejęcie jednego konta daje wtedy dostęp do pozostałych. Włącz uwierzytelnianie dwuskładnikowe wszędzie, gdzie konto prowadzi do pieniędzy albo do dokumentacji medycznej. Ustaw w banku powiadomienia o każdej operacji na rachunku. Żaden z tych kroków nie wymaga wiedzy technicznej, a razem podnoszą koszt ataku na tyle, że przestępca zwykle wybiera łatwiejszy cel.
Nowe hasło nie powinno pochodzić z listy najpopularniejszych haseł w Polsce, bo atak słownikowy opiera się właśnie na takich listach.
Co zrobić dalej, krok po kroku
Pełną listę kroków, razem z instrukcją bezpiecznego sprawdzenia wycieku w oficjalnym serwisie, rozpisaliśmy w narzędziu o tym, co robić po wycieku danych. Narzędzie kieruje do oficjalnych kanałów i pokazuje kolejność działań, bez własnej bazy wycieków i bez pytania Cię o jakiekolwiek dane.
Jeśli po drodze trafisz na telefon, SMS albo e-mail, który wygląda jak próba wyłudzenia, zgłoś to i sprawdź listę znanych ostrzeżeń, zanim klikniesz cokolwiek w niepewnej wiadomości.
Kontrola UODO i ramy odpowiedzialności
Najpierw trzeba sprostować nagłówek, który obiegł media 13 sierpnia: prezes Urzędu Ochrony Danych Osobowych zdecydował tego dnia o kontroli w MyDr, ale jej nie rozpoczął. Komunikat urzędu brzmi10:
Zastosowane środki techniczne i organizacyjne, w tym analiza ryzyka będą przedmiotem kontroli Prezesa UODO w spółce, w której doszło do wycieku danych o stanie zdrowia pacjentów.
Sprawdzeniu podlega też pytanie, które samo w sobie wiele mówi: czy zabezpieczenia były regularnie testowane.
Sześć dni później Mirosław Wróblewski w OKO.press wyjaśnił, na jakim etapie naprawdę jest sprawa11:
Kontrola jeszcze się nie rozpoczęła (...) Rozpoczęliśmy zatem przygotowania do kontroli. Czynności przygotowawcze już trwają, pracownicy już działają, a kontrola rozpocznie się zapewne w ciągu kilkunastu dni.
O horyzoncie mówił bez złudzeń: "to na pewno kwestia tygodni, a nawet miesięcy"11. Do 3 września urząd nie poinformował o wszczęciu kontroli, a w odpowiedziach na pytania z 27 sierpnia wciąż pisał o niej jako o czymś, co przeprowadzi48.
We wrześniu kontrola ruszyła, choć daty jej wszczęcia urząd nie podał. 9 września wicepremier Gawkowski mówił już, że "UODO rozpoczął kontrole i firma MyDr będzie musiała się z tego wytłumaczyć"54, a dzień później Wróblewski przekazał w Karpaczu, że kontrola w spółce trwa55. W komunikacie z 16 września urząd opisał jej przedmiot: "zastosowane środki techniczne i organizacyjne oraz analiza ryzyka przeprowadzona przez spółkę"58. Według relacji Rynku Zdrowia z wywiadu dla "Gazety Wyborczej" kontrola ma się zakończyć jeszcze we wrześniu59. Wrzesień minął, a do 12 października urząd nie opublikował komunikatu o jej wyniku70.
Ta sama sprawa zmieniła plan pracy urzędu. 16 września UODO zapowiedział do końca 2026 roku dodatkowe, zintensyfikowane kontrole w kolejnych podmiotach ochrony zdrowia, a zaplanowane na ten rok kontrole platform dostaw przesunął na pierwsze półrocze 202758. Kontrole mogą więc objąć także same placówki, obok ich dostawcy.
Kary za naruszenie obowiązków bezpieczeństwa z RODO sięgają, zgodnie z art. 83, 10 mln euro albo 2 proc. całkowitego rocznego światowego obrotu firmy73, przy czym stosuje się wyższy z tych pułapów. Gawkowski zapowiedział: "to kara będzie - i to jedna z największych", ale to zapowiedź polityka, a nie decyzja urzędu. W tej sprawie nikt jeszcze nikogo nie ukarał i przy takim harmonogramie długo nie ukarze.
Zapowiedź zmian w prawie miała do końca sierpnia podobny status. Standerski ogłosił 18 sierpnia, że resort zaproponuje w ciągu tygodnia "konkretne rozwiązania ustawowe dotyczące nowych obowiązków dla tych podmiotów, które wymykają się rozwiązaniom, które zostały wprowadzone jeszcze kilka lat temu". 24 sierpnia zapowiedział "pakiet propozycji uszczelniających system" w tym samym tygodniu, a 25 sierpnia ujął rzecz ogólniej: "swoboda prowadzenia działalności gospodarczej, swoboda zawierania umów kończy się tam, gdzie masowo przetwarzane są dane wrażliwe"22. Kierunek jest sensowny i celuje dokładnie w lukę, w której siedzi MyDr: procesor obsługujący dane milionów pacjentów, formalnie schowany za tysiącami placówek-administratorów.
Cyber Piątka: pięć propozycji zamiast projektu ustawy
Pakiet dostał nazwę i treść 31 sierpnia, tydzień po ostatniej zapowiedzi. Ministerstwo Cyfryzacji ogłosiło "Cyber Piątkę", pięć propozycji zmian w prawie46:
| Propozycja | Co ma zmienić |
|---|---|
| Certyfikacja podmiotów przetwarzających dane medyczne | dostęp do takich danych tylko dla firm spełniających określone standardy bezpieczeństwa, w powiązaniu z ustawą o krajowym systemie certyfikacji cyberbezpieczeństwa |
| Minimalne wymagania technologiczne | jeden próg techniczny dla każdego systemu przetwarzającego dane medyczne, oparty na aktualnych normach cyberbezpieczeństwa |
| Informowanie pacjenta o powierzeniu danych | pacjent dowiaduje się, jakiej firmie zewnętrznej placówka powierzyła jego dane, w jakim zakresie i jak się z nią skontaktować |
| Powiadomienia o zdarzeniach medycznych | wizyta, recepta i świadczenie zgłaszane w aplikacjach mObywatel i mojeIKP, żeby użycie danych przez kogoś obcego było widać od razu |
| Obowiązki dla podmiotów przetwarzających masowo | firma obsługująca ponad 100 administratorów albo dane ponad 100 tys. osób ma szybko zgłaszać naruszenia, przekazywać administratorom informacje o bezpieczeństwie i prowadzić obowiązkową ocenę ryzyka |
Według CyberDefence24 zgłoszenie z ostatniego punktu ma trafiać do CSIRT NASK, a ocena ryzyka ma być aktualizowana co najmniej raz na dwa lata oraz po każdej istotnej zmianie sposobu lub warunków przetwarzania47. Wiceminister Standerski uzasadnił pakiet jednym zdaniem: "Pogoń za zyskiem czy brzmienie umowy między prywatnymi podmiotami nie może być usprawiedliwieniem dla zaniedbań w cyberbezpieczeństwie"46.
Piąty punkt celuje dokładnie w lukę opisaną wyżej: podmiot przetwarzający dane milionów pacjentów dla tysięcy administratorów dostałby własne obowiązki wobec państwa, zamiast stać za każdym z nich z osobna. Trzeci i czwarty zmieniają pozycję pacjenta, który dziś o istnieniu dostawcy dowiaduje się dopiero z komunikatu o włamaniu. Komunikat resortu z 31 sierpnia nie zawierał projektu ustawy, terminu ani numeru w wykazie prac rządu, a jako następny etap zapowiadał prace nad szczegółowymi rozwiązaniami legislacyjnymi i ich wdrożeniem46.
Kalendarz zaczął się wyjaśniać we wrześniu. Wiceminister Gramatyka zapowiedział 3 września, że pakiet pójdzie ścieżką przyspieszoną i trafi do Sejmu jeszcze w tym roku, a resort chce "maksymalnie ograniczyć proces konsultacji tej legislacji"61. Według relacji Rzeczpospolitej wicepremier Gawkowski mówił 10 września w Karpaczu, że nowe przepisy powinny wejść w życie jak najszybciej, być może na początku 2027 roku56. UODO ocenił 8 września, że obecne przepisy o przetwarzaniu danych medycznych okazały się po tym incydencie niewystarczające, a propozycje resortu w znacznej części pokrywają się z jego rekomendacjami. Dołożył też własną: centralny rejestr podmiotów przetwarzających dane medyczne53. Wróblewski dodał w Karpaczu: "Moim zdaniem konieczne jest, aby podmioty przetwarzające dane zostały objęte obowiązkiem bazowania na rozwiązaniach certyfikowanych"55.
Pod koniec września pakiet trafił do kolejki prac rządu. 25 września Ministerstwo Cyfryzacji złożyło w Kancelarii Prezesa Rady Ministrów wniosek o wpis projektu do wykazu prac legislacyjnych i programowych rządu, a 1 października potwierdziło CyberDefence24, że na ten wpis wciąż czeka68. Resort przeanalizował też postulaty prezesa UODO, w tym zmiany w ustawie o prawach pacjenta i Rzeczniku Praw Pacjenta, i zapowiedział robocze konsultacje z Ministerstwem Zdrowia. Według zapowiedzi wicepremiera Gawkowskiego przekazanych PAP prace w rządzie miałyby potrwać trzy miesiące, a ustawa miałaby zostać uchwalona na początku 2027 roku68. Cel z 3 września, Sejm jeszcze w tym roku, trudno pogodzić z trzema miesiącami prac w samym rządzie, które dopiero mają się zacząć.
Pięć założeń to więcej niż zapowiedź z 18 sierpnia i mniej niż prawo, bo do 1 października projekt nie miał nawet wpisu w wykazie prac rządu68, a konsultacje, jeśli się odbędą, mają być krótkie.
Kto zapłaci: precedens Fortum i Pika
Jedyny polski precedens, który pokazuje, jak taka kara rozkłada się między administratora a procesora, to sprawa spółek Fortum Energia i Pika z 2020 roku, w której naruszenie objęło ponad 90 tys. osób, a administrator dostał karę około 5 mln zł, podmiot przetwarzający ponad 250 tys. zł34. Wojewódzki Sąd Administracyjny potwierdził słuszność obu kar wyrokiem z 20 maja 2026 roku (sygn. II SA/Wa 458/26), po tym jak Naczelny Sąd Administracyjny uchylił wcześniejsze, korzystne dla spółek rozstrzygnięcie34. Wyrok nie jest prawomocny, bo stronom przysługuje skarga kasacyjna.
Proporcja jest tu ważniejsza od kwot, bo mocniej ukarany został administrator, mimo że to u procesora leżał techniczny błąd. Przy 12 tysiącach administratorów korzystających z MyDr oznacza to, że pojedyncza przychodnia może indywidualnie ponieść dotkliwszą karę niż spółka, w której systemie doszło do włamania.
Odszkodowanie i pozew zbiorowy: pierwsze wezwania do zapłaty
Prezes UODO potwierdził ścieżkę wprost: "Każda osoba, której dane naruszono, ma prawo dochodzić odszkodowania za straty materialne i niematerialne, na podstawie art. 82 RODO"1373. To postępowanie cywilne, indywidualne, przed sądem okręgowym.
Trybunał Sprawiedliwości UE w wyroku C-300/21 (Österreichische Post, 4 maja 2023) rozstrzygnął jednak, że samo naruszenie nie wystarcza, bo potrzebne są trzy przesłanki łącznie: naruszenie, szkoda i związek przyczynowy między nimi72. Wynika z tego rzecz, która zaskakuje najczęściej: sąd zasądza za szkodę wykazaną przez konkretną osobę, a nie za rozmiar wycieku, więc skala sprawy sama z siebie nie podnosi kwoty.
Krążące w mediach wyliczenia w rodzaju "20 tysięcy złotych na osobę" albo "190 miliardów dla Polaków" to arytmetyka kancelarii odszkodowawczych, a RODO nie ma taryfikatora za numer PESEL ani za receptę.
Pod koniec sierpnia kancelarie mówiły dopiero o pierwszych zapytaniach o pozwy50. We wrześniu pojawiły się pierwsze wezwania do zapłaty, czyli krok poprzedzający sąd. Wprost opisał mężczyznę z Kostrzyna nad Odrą, który 14 września zażądał od MyDr 30 tys. zł na podstawie art. 82 RODO i zapowiedział: "Jeśli odmówią mi wypłaty, skieruję sprawę do sądu"57. Według "Dziennika Gazety Prawnej" wezwania trafiają też do placówek60.
Kwota w wezwaniu jest żądaniem strony i nie przesądza o tym, co zasądzi sąd, a do 23 września nie było informacji o jakimkolwiek pozwie w tej sprawie. Pozew zbiorowy będzie tu zresztą trudny, bo ustawa o dochodzeniu roszczeń w postępowaniu grupowym wymaga roszczeń jednego rodzaju76, a po tym wycieku szkoda różni się osoba po osobie. Realną drogą zostaje pozew indywidualny.
Co zostaje otwarte po 12 października 2026
Sprawa zmieniła rytm: w sierpniu ustalenia przybywały codziennie, we wrześniu co kilka dni, a to, co zostało, rozstrzygnie się w skali miesięcy.
| Wątek | Stan na 12 października 2026 | Kto to rozstrzygnie |
|---|---|---|
| Sprawcy | bez zatrzymań i zarzutów; grupa Fingerprint sama się nazwała, prokuratura nie potwierdza żadnej nazwy; według anonimowego źródła "Rzeczpospolitej" służby podejrzewają sprawcę z Polski74469 | CBZC pod nadzorem Prokuratury Okręgowej w Warszawie |
| Skradziona baza | według służb, spółki i CERT NASK nie krąży w sieci; sprawcy deklarują, że jej nie opublikują ani nie sprzedadzą434469 | nikt, bo deklaracji sprawców nie da się wyegzekwować |
| Kolejne ujawnienie | zapowiedź z 29 sierpnia, że grupa podzieli się czymś jeszcze większym; 24.09 ZTS przypisał tym samym sprawcom atak na Qbusoft (Medyc), a 29.09 sprawca przyznał się redakcji do włamania do Fakturowni; żadne ze źródeł nie mówi, czy któraś z tych spraw jest zapowiadanym ujawnieniem446566 | sprawcy |
| Zawiadomienia pacjentów | placówki wysyłają je od września, SMS-y od nadawcy "Twoje Dane"; treść bywa różna, bo placówki mogą ją zmieniać43 | każda z placówek z osobna |
| Kontrola UODO | według relacji z wywiadu prezesa urzędu miała się zakończyć we wrześniu; do 12.10 brak komunikatu o wyniku585970 | Prezes UODO |
| Kontrole w ochronie zdrowia | dodatkowe kontrole kolejnych podmiotów zapowiedziane do końca 2026 roku58 | Prezes UODO |
| Kara | brak; zapowiedź polityka, nie decyzja urzędu270 | Prezes UODO po zakończeniu kontroli |
| Zmiany w prawie | wniosek o wpis Cyber Piątki do wykazu prac rządu z 25.09, na 1.10 bez wpisu; wicepremier zapowiada uchwalenie na początku 2027 roku4668 | rząd i Sejm |
| Odszkodowania | pierwsze wezwania do zapłaty, na 23.09 bez informacji o jakimkolwiek pozwie5760 | sądy okręgowe, w sprawach indywidualnych |
| Sprawa z 2024 roku | akt oskarżenia wobec pięciu osób (komunikat z 5.10), poszczególni podejrzani przyznali się do zarzutów; NFZ podaje około 11,1 mln poszkodowanych166771 | Sąd Okręgowy w Poznaniu |
Skalę czasu podpowiadają wcześniejsze sprawy i kalendarz tej: zarzuty za wyciek z Morele.net zapadły po ponad siedmiu latach35, kara od UODO może przyjść dopiero po zakończeniu kontroli, a ustawa z pięciu założeń musi najpierw dostać wpis w wykazie i stać się projektem.
Z tego wycieku nie da się wypisać i nie ma na to przycisku, ale jedna rzecz realnie zmienia Twoją sytuację i da się ją zrobić dzisiaj: zastrzec numer PESEL. Zajmuje kilka minut, działa od razu i nie ma terminu, a bezpłatne okno na Alerty BIK zamknęło się 31 sierpnia i został wariant płatny. Reszta to czujność wobec kontaktu, który wie o Tobie za dużo, i cierpliwość, bo zawiadomienie idzie partiami i może przyjść za tydzień, za miesiąc albo jako ogólny komunikat na stronie przychodni.
Źródła
- Zaufana Trzecia Strona, "Hakerzy twierdzą, że ukradli dane ponad 18 milionów Polek i Polaków z firmy MyDr", Adam Haertle, 10.08.2026 - liczba 18 814 422 numerów PESEL, objętość 2,5 TB i wersja sprawców o podatności XXE (odczyt 13.08.2026)
- Money.pl, "Wielki wyciek danych. 19 milionów Polaków" - cytaty ministra Gawkowskiego i liczba 12 tys. placówek (odczyt 12.08.2026)
- CyberDefence24, "Bezprecedensowy wyciek danych milionów Polaków. Potwierdzenie z rządu" - przeliczenie skali wobec ALAB Laboratoria oraz szacunek "blisko stukrotnie większa" (odczyt 12.08.2026, uzupełnienie 13.08.2026)
- Zaufana Trzecia Strona, "Wyniki badań medycznych kilkudziesięciu tysięcy Polek i Polaków ujawnione przez włamywaczy", 2023 - skala wycieku z ALAB Laboratoria (odczyt 15.08.2026)
- Niebezpiecznik, "Morele potwierdza, że wykradziono dane klientów", 2018 - skala i zakres wycieku z Morele.net (odczyt 15.08.2026, ponownie zweryfikowane 26.08.2026)
- Bankier.pl, "Wyciek z MyDr dotyczy aż połowy Polaków. Teraz mogą ruszyć oszustwa na przychodnię", Wojciech Boczoń, 13.08.2026 - wypowiedź ministra o bazie "ponad 2 TB", nazwa zjawiska oraz zastrzeżenie, że to scenariusze eksperckie, a nie potwierdzone kampanie (odczyt 13.08.2026)
- Prokuratura Okręgowa w Warszawie, "Postępowania przygotowawcze w sprawie bezprawnego uzyskania danych wrażliwych z systemu My Dr sp. z o.o. i ich bezprawnego przetwarzania" - kwalifikacja prawna, zagrożenie karą i graniczna data dostępu (odczyt 26.08.2026, ponownie 03.09, 23.09 i 12.10.2026)
- Ministerstwo Cyfryzacji, "Komunikat po spotkaniu Połączonego Centrum Operacyjnego Cyberbezpieczeństwa", 12.08.2026 - stanowisko rządu: motyw kryminalny, wykluczenie zapłaty okupu i monitoring darknetu (odczyt 15.08.2026)
- TVN24, "Fakty po Faktach" i omówienie w TVN24 Biznes, Bartłomiej Ciepielewski, 18.08.2026 - wypowiedzi wiceministra Dariusza Standerskiego: potwierdzone kategorie danych, "Mamy do czynienia z liczbą rekordów równą 31 milionów", "te dane nie krążą po sieci" (odczyt 20.08.2026, ponownie zweryfikowane 26.08.2026)
- Urząd Ochrony Danych Osobowych, "Prezes UODO skontroluje spółkę MyDr", 13.08.2026 - zakres zapowiedzianej kontroli oraz wypowiedź zastępcy rzecznika Łukasza Kuligowskiego (odczyt 13.08.2026)
- OKO.press, "Wyciek danych z MyDr. Co już wiemy", Agata Kołodziej, 19.08.2026 - przebieg kontroli UODO, katalog danych trafiających do serwisu Bezpieczne Dane i brak reakcji spółki (odczyt 26.08.2026)
- OKO.press, "Ministerstwo Cyfryzacji chce wykraść dane MyDr po raz drugi. Dla dobrego PR-u", 13.08.2026 - opinia dr. Michała Długosza o braku podstawy prawnej (odczyt 13.08.2026)
- Interia, "Kto zapłaci za gigantyczny wyciek danych Polaków", Justyna Kaczmarczyk, 21.08.2026 - wywiad z prezesem UODO Mirosławem Wróblewskim, blisko tysiąc zgłoszeń i odszkodowanie z art. 82 RODO (odczyt 26.08.2026)
- Rynek Zdrowia, "Są już setki zgłoszeń o wycieku danych pacjentów", Katarzyna Nocuń, 19.08.2026 - wypowiedź zastępcy rzecznika UODO Łukasza Kuligowskiego (odczyt 20.08.2026)
- Centralne Biuro Zwalczania Cyberprzestępczości, "Komunikat dotyczący wycieku danych pacjentów z systemu informatycznego", 18.08.2026 - stanowisko o publikowaniu numerów PESEL w serwisie Bezpieczne Dane i zalecenia prewencyjne (odczyt 26.08.2026)
- Prokuratura Regionalna w Poznaniu, komunikat "Śledztwo Prokuratury Regionalnej w Poznaniu dotyczące ataków hakerskich w celu pozyskania baz danych", 18.08.2026 - sprawa z 2024 roku, około 18 mln zapytań do eWUŚ i zarzuty dla pięciu podejrzanych (odczyt 26.08.2026)
- Bankier.pl, "Szef MyDr: Przepraszam każdego pacjenta i każdego naszego użytkownika", przedruk PAP, 24.08.2026 - oświadczenie prezesa zarządu Piotra Miluskiego (odczyt 26.08.2026)
- CyberDefence24, "MyDr o wycieku: końcowy etap ustalania zakresu", 18.08.2026 (odczyt 20.08.2026)
- CyberDefence24, "Wciąż nie wiesz, czy Twoje dane wyciekły z MyDr. Czas zadawać pytania", 19.08.2026 - zerowa liczba klientów z indywidualnym zaleceniem zgłoszenia naruszenia (odczyt 20.08.2026)
- RMF FM, "Wyciek danych z MyDr. Wtedy informacje mają trafić do serwisu", Michał Dobrołowicz, 24.08.2026 - wypowiedź Dariusza Standerskiego o terminie zasilenia bazy i o tym, że policja dłużej zabezpieczała dane (odczyt 26.08.2026)
- Rynek Zdrowia, "Pacjent sprawdzi, czy wyciekły jego dane. Wiceminister podał termin", Katarzyna Nocuń, 25.08.2026 - wypowiedzi Dariusza Standerskiego dla Polskiego Radia 24 o czynnościach technicznych i o priorytecie bezpieczeństwa danych (odczyt 26.08.2026)
- Rynek Zdrowia, "Będzie reakcja po wycieku z MyDr. Swoboda kończy się tam, gdzie masowo przetwarzane są dane wrażliwe", Klara Klinger i Katarzyna Nocuń, 25.08.2026 - wypowiedź Dariusza Standerskiego o zapowiadanych zmianach ustawowych (odczyt 26.08.2026)
- Rzeczpospolita, "Przed czym naprawdę ostrzegają banki po wycieku z MyDr", Janina Blikowska, 24.08.2026, aktualizacja 26.08.2026 - dane o zastrzeżeniach numeru PESEL oraz stanowiska mBanku, ING i Credit Agricole (odczyt 26.08.2026)
- Serwis Bezpieczne Dane, "Bezpieczne Dane" - komunikaty serwisu i źródło czterech zrzutów ekranu (odczyt 13.08.2026, ponownie 15, 20, 26, 29 i 30.08 oraz 03.09 i 23.09.2026; zrzuty z 15, 29 i 30.08.2026)
- CERT Polska, "Komunikaty" - ostrzeżenia od 14.08.2026, żadne nie dotyczy wycieku z MyDr (odczyt 26.08.2026, ponownie 29.08 i 03.09.2026)
- Rzecznik Praw Pacjenta, "Aktualności" - brak komunikatu w sprawie wycieku z MyDr na liście aktualności urzędu (odczyt 15.08.2026, ponownie 20.08, 26.08, 29.08, 03.09, 23.09 i 12.10.2026)
- Rzeczpospolita, "Wyciek danych nie daje podstaw do zmiany nr PESEL. Uważaj na fałszywe formularze" - dementi GUS w sprawie fałszywych wniosków o zmianę numeru PESEL (odczyt 15.08.2026, ponownie zweryfikowane 26.08.2026)
- PolskieRadio24.pl, "Co z pacjentami Lux Medu? Jest komunikat spółki", 13.08.2026 - oświadczenie placówki korzystającej z systemu MyDr (odczyt 27.08.2026)
- Krajowa Izba Fizjoterapeutów, "Komunikat KIF w związku z doniesieniami medialnymi dotyczącymi wycieku danych osobowych u dostawcy systemu elektronicznej dokumentacji medycznej MyDr", 13.08.2026 (odczyt 13.08.2026)
- Biuro Informacji Kredytowej, "Alerty BIK na 90 dni za 0 zł" - okres aktywacji, krąg uprawnionych i cena po okresie bezpłatnym (odczyt 15.08.2026, ponownie zweryfikowane 26.08.2026)
- Serwis Gov.pl, "Zastrzeż swój numer PESEL lub cofnij zastrzeżenie" - bezpłatność usługi, obowiązek weryfikacji przez banki, SKOK-i, notariuszy i operatorów telekomunikacyjnych od 1 czerwca 2024, kanały zastrzeżenia oraz zasady cofania zastrzeżenia (odczyt 13.08.2026, ponownie zweryfikowane 15.08.2026; migawka z 16.06.2026, bo strona nie zmieniała się od 29.10.2024)
- Centrum e-Zdrowia, "Działania prewencyjne po incydencie dotyczącym firmy MyDr", 14.08.2026 - stopniowa wymiana certyfikatów P1 (odczyt 27.08.2026)
- WNP.pl, "Są nowe informacje ws. wycieku danych 19 mln Polaków. Cyberpolicja bez ogródek o działaniach rządu", 18.08.2026 - stanowisko CBZC wobec zapowiedzi resortu cyfryzacji (odczyt 20.08.2026)
- Urząd Ochrony Danych Osobowych, komunikat "WSA ponownie potwierdził słuszność decyzji karowej Prezesa UODO w sprawie spółek Fortum i Pika", 26.05.2026 - kary dla Fortum Energia i Pika, wyrok WSA sygn. II SA/Wa 458/26 (odczyt 26.08.2026)
- Niebezpiecznik, "Zarzuty dla 29-latka w sprawie wycieku z Morele.net", 9.02.2026 - zarzuty postawione 30.01.2026 w sprawie wycieku z 2018 roku (odczyt 26.08.2026)
- Urząd Ochrony Danych Osobowych, "Zgłoszenie naruszenia ochrony danych osobowych" - formularz zgłoszeniowy (odczyt 15.08.2026)
- Money.pl, "Wyciek danych milionów Polaków. Firma przekazuje nowe informacje", 13.08.2026 - oświadczenie spółki o systemach w pełni operacyjnych i o braku wymaganych zgłoszeń placówek (odczyt 27.08.2026)
- Bankier.pl, "Gawkowski: Jesteśmy na tropie grupy, która wykradła dane z firmy MyDr", przedruk PAP, 14.08.2026 - wypowiedź wicepremiera w Polsat News o tropie grupy, monitoringu darknetu i powiadomieniu polityka (odczyt 27.08.2026)
- Rynek Zdrowia, "Sprawdzaj telefon. Po wycieku danych przyjdzie ostrzeżenie, ale SMS mogą też wysłać oszuści", PAP, 13.08.2026 - wypowiedzi dr. Pawła Litwińskiego o obowiązku indywidualnego zawiadomienia pacjenta (odczyt 27.08.2026)
- CyberDefence24, "Numery PESEL z wycieku MyDr już w Bezpiecznych Danych", Paweł Makowiec, 29.08.2026 - zasilenie serwisu w sobotę rano, komunikat o działaniu prewencyjnym i wprowadzone kolejkowanie (odczyt 29.08.2026)
- Money.pl, "Wielki wyciek danych. Już można sprawdzić czy nasze dane są bezpieczne", Przemysław Ciszak, 29.08.2026 - zasilenie serwisu, problemy z dostępem pod obciążeniem oraz zakres danych monitorowanych automatycznie i dopisywanych samodzielnie (odczyt 29.08.2026)
- Serwis Bezpieczne Dane, "Strona Główna - Bezpieczne dane", 29.08.2026 - komunikat serwisu po zasileniu bazy numerami PESEL z wycieku MyDr (odczyt 29.08.2026)
- MyDr, "Incydent MyDr", 11.09.2026 - aktualizacje spółki z 29.08, 02.09 i 11.09: numery PESEL od organów ścigania, powiadamianie placówek partiami, stan danych na 12.04.2024, wzór SMS-a (odczyt 03.09.2026, ponownie 23.09 i 12.10.2026)
- Money.pl, "Wyciek danych 19 mln Polaków to nie koniec? Hakerzy zabierają głos", Tomasz Sąsiada, 30.08.2026 - wpis grupy Fingerprint na Infosec Exchange z 29.08.2026 przekazany przez Zaufaną Trzecią Stronę na platformie X (odczyt 03.09.2026)
- Interia, "Gigantyczny wyciek danych Polaków może mieć ciąg dalszy. Odezwali się hakerzy", Justyna Kaczmarczyk, 31.08.2026 - komentarz Adama Haertle do zapowiedzi grupy i do liczby podmiotów z dużymi bazami danych (odczyt 03.09.2026)
- Ministerstwo Cyfryzacji, "Cyber Piątka - Ministerstwo Cyfryzacji proponuje nowe zasady ochrony danych", 31.08.2026 - pięć propozycji zmian w prawie po wycieku, wypowiedź wiceministra Standerskiego i dalsze prace bez terminu (odczyt 03.09.2026)
- CyberDefence24, "Duże zmiany w ochronie naszych danych. Rząd prezentuje Cyber Piątkę po wycieku z MyDr", Szymon Palczewski, 31.08.2026 - progi 100 administratorów i 100 tys. osób, zgłoszenia do CSIRT NASK i ocena ryzyka co najmniej raz na dwa lata (odczyt 03.09.2026)
- Urząd Ochrony Danych Osobowych, "Pytania zadawane przez podmioty danych oraz administratorów związane z incydentem bezpieczeństwa MyDr", 27.08.2026 - skarga indywidualna nie jest potrzebna, prawa z rozdziału III RODO wobec administratora i termin 72 godzin (odczyt 03.09.2026)
- Biuro Informacji Kredytowej, "Alerty BIK - ochrona przed wyłudzeniem kredytu", 03.09.2026 - strona, na którą po 31.08.2026 przekierowuje adres bezpłatnej oferty; bez oferty na 90 dni, Alerty BIK za 48 zł rocznie (odczyt 03.09.2026)
- WP Finanse, "MyDr. Tu sprawdzisz, czy twoje dane wyciekły. Czeka nas fala pozwów?", Adam Sieńko, 31.08.2026 - pierwsze zapytania o pozwy w kancelariach i brak złożonych pozwów pod koniec sierpnia (odczyt 03.09.2026)
- MyDr, "Informacje na temat incydentu bezpieczeństwa danych w systemie MyDr EDM", 30.08.2026 - strona dla pacjentów: kopia zapasowa bazy z 12.04.2024 i zastrzeżenie wobec listy numerów PESEL w serwisie Bezpieczne Dane (odczyt 23.09.2026)
- Bankier.pl, "Wyciek danych z MyDr. Ponad 2 mln Polaków sprawdziło swoje dane", przedruk PAP, 03.09.2026 - wypowiedzi wiceministra Michała Gramatyki w Sejmie: ponad 2 mln sprawdzeń, wynik monitoringu i "białe kapelusze" (odczyt 23.09.2026)
- CyberDefence24, "UODO zabiera głos ws. 'Cyber Piątki'. 'Przepisy są ograniczone'", Paweł Makowiec, 08.09.2026 - ocena propozycji resortu przez UODO i propozycja rejestru podmiotów przetwarzających dane medyczne (odczyt 23.09.2026)
- WNP.pl, "Po cyberataku na MyDr ruszyła fala SMS-ów do pacjentów. Uwaga na podejrzane wiadomości", Nikola Bochyńska, 09.09.2026 - treść SMS-a z zawiadomieniem oraz wypowiedzi Dariusza Standerskiego i Krzysztofa Gawkowskiego (odczyt 23.09.2026)
- CyberDefence24, "'Wyciekły dane z poradni psychiatrycznych'. Prezes UODO bije na alarm ws. MyDr", Szymon Palczewski, 10.09.2026 - wystąpienie Mirosława Wróblewskiego w Karpaczu: kontrola w toku, 2 tys. zgłoszeń, szacunek 15 tys. placówek (odczyt 23.09.2026)
- Rzeczpospolita, "Krzysztof Gawkowski: Niech kary zapłacone przez Metę trafią do oszukanych Polaków", Piotr Skwirowski, 10.09.2026 - wypowiedź wicepremiera o terminie wejścia w życie zmian w prawie (odczyt 23.09.2026)
- Wprost, "Pierwsze odszkodowanie po wycieku danych medycznych. Wezwanie do zapłaty 30 tys. zł", Jowita Flankowska, 21.09.2026 - wezwanie do zapłaty skierowane do MyDr 14.09.2026 na podstawie art. 82 RODO (odczyt 23.09.2026)
- Urząd Ochrony Danych Osobowych, "Dodatkowe kontrole UODO w podmiotach sektora ochrony zdrowia", 16.09.2026 - przedmiot kontroli w MyDr i dodatkowe kontrole w ochronie zdrowia do końca 2026 roku (odczyt 23.09.2026)
- Rynek Zdrowia, "Szef UODO: wyciec mogły diagnozy, recepty, wyniki badań i zalecenia. Pada zapowiedź zmian w prawie", 21.09.2026 - relacja z wywiadu Mirosława Wróblewskiego dla "Gazety Wyborczej": zakres danych, konsultacja SMS-ów i termin kontroli (odczyt 23.09.2026)
- Bankier.pl, "Wyciek danych pacjentów z MyDr. Tysiące skarg i wezwania do zapłaty", przedruk PAP, 22.09.2026 - ustalenia "Dziennika Gazety Prawnej" o skargach, zgłoszeniach i wezwaniach do zapłaty (odczyt 23.09.2026)
- Rynek Zdrowia, "Dane medyczne pod ochroną. 'Cyber Piątka' jeszcze w tym roku", Katarzyna Nocuń, 03.09.2026 - wypowiedzi wiceministra Michała Gramatyki o ścieżce legislacyjnej pakietu (odczyt 23.09.2026)
- TVN24 Biznes, "Wyciek danych z MyDr i SMS-y. Ekspert ostrzega", Jan Sowa, 09.09.2026 - treść SMS-a i jej ocena przez Tomasza Turbę z Sekuraka (odczyt 23.09.2026)
- Interia Biznes, "Dziwne SMS-y do Polaków w sprawie MyDr. Wiceminister cyfryzacji: 'Niezrozumiała forma'", Konrad Karpiuk - wypowiedź Dariusza Standerskiego na Forum Ekonomicznym w Karpaczu (odczyt 23.09.2026)
- CERT Polska, "Komunikaty" - ostrzeżenia z września 2026, żadne nie dotyczy wycieku z MyDr (odczyt 23.09.2026)
- Zaufana Trzecia Strona, "Sprawcy wycieku MyDr ponownie atakują - tym razem ofiarą aplikacja Medyc", Adam Haertle, 24.09.2026 - ci sami sprawcy stoją za atakiem na Qbusoft, przypomnienie zapowiedzi z 29.08 (odczyt 30.09.2026)
- Zaufana Trzecia Strona, "Nowe włamanie 'Fingerprinta' - ofiarą firma Fakturownia.pl", Adam Haertle, 29.09.2026 - sprawca sam zgłasza redakcji włamanie do Fakturowni (odczyt 30.09.2026)
- Prokuratura Regionalna w Poznaniu, "Akt oskarżenia w sprawie ataków hakerskich w celu pozyskania baz danych", 05.10.2026 - akt oskarżenia wobec pięciu osób w sprawie z 2024 roku, skierowany do Sądu Okręgowego w Poznaniu (odczyt 12.10.2026)
- CyberDefence24, "Co z 'Cyber Piątką'? Ministerstwo ujawnia stan prac", Paweł Makowiec, 01.10.2026 - wniosek o wpis do wykazu z 25.09, postulaty UODO, konsultacje z MZ i zapowiedzi wicepremiera dla PAP (odczyt 12.10.2026)
- Rzeczpospolita, "'Etyczny haker' twierdzi, że nie chce pieniędzy za wykradzione dane. Służby podejrzewają, że to Polak", Dominika Pietrzyk, 03.10.2026 - anonimowe źródło gazety o pochodzeniu sprawcy i jego korespondencji z CERT Polska (odczyt 12.10.2026)
- Urząd Ochrony Danych Osobowych, "Aktualności" - brak komunikatu o wyniku kontroli w MyDr na liście aktualności urzędu (odczyt 12.10.2026)
- Narodowy Fundusz Zdrowia, "Komunikat Narodowego Funduszu Zdrowia dotyczący naruszenia ochrony danych osobowych", 06.10.2026 - sprawa z 2024 roku: około 11,1 mln osób, zakres danych z eWUŚ, okres pobrania i zalecane środki (odczyt 12.10.2026)
- Wyrok Trybunału Sprawiedliwości Unii Europejskiej z 4 maja 2023 r. w sprawie C-300/21 (Österreichische Post) (odczyt 27.08.2026, ponownie 03.09.2026)
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 (RODO), art. 33, art. 34, art. 82 i art. 83 (odczyt 27.08.2026, ponownie 03.09.2026)
- Ustawa z dnia 10 maja 2018 r. o ochronie danych osobowych (Dz.U. 2018 poz. 1000), art. 107 (odczyt 27.08.2026, ponownie 03.09.2026)
- Ustawa z dnia 6 czerwca 1997 r. Kodeks karny (Dz.U. 1997 nr 88 poz. 553), art. 267 (odczyt 27.08.2026, ponownie 03.09.2026)
- Ustawa z dnia 17 grudnia 2009 r. o dochodzeniu roszczeń w postępowaniu grupowym (Dz.U. 2010 nr 7 poz. 44) (odczyt 27.08.2026, ponownie 03.09.2026)