Wyciek danych z Medyc, oprogramowania używanego w placówkach medycznych, objął imiona i nazwiska, numery PESEL, adresy zamieszkania, numery telefonów i adresy e-mail pacjentów1. W tym samym tygodniu Enel-Med podał, że uzyskano dostęp do części danych jego pacjentów, a naruszenie może dotyczyć około 3 procent bazy16, Fakturownia zaś, że dostęp mógł objąć dane kont ze skrótami haseł, rachunki bankowe i dane kontrahentów11. Konkretnej liczby poszkodowanych w Medyc nie podała firma, minister cyfryzacji ani UODO, a sprawcy mówią o 5 milionach osób3, co według CyberDefence24 zgadza się ze źródłami tej redakcji i Zaufanej Trzeciej Strony4. Pacjentom Medyc pierwszy krok daje zastrzeżenie numeru PESEL, a użytkownikom Fakturowni zmiana hasła i sprawdzenie numeru rachunku podawanego na fakturach11.
Tekst opublikowaliśmy 30 września 2026 roku.
Trzy incydenty w jednym tygodniu
Między 24 a 29 września 2026 roku wyszły na jaw trzy incydenty z danymi osobowymi. Dwa dotyczą ochrony zdrowia: producenta oprogramowania dla placówek medycznych i sieci placówek. Trzeci dotyczy serwisu, w którym przedsiębiorcy wystawiają faktury. Według Zaufanej Trzeciej Strony (ZTS) za dwoma z nich stoi ten sam sprawca, podpisany Fingerprint613. Przy Enel-Med takiego powiązania nie znaleźliśmy.
| Kwestia | Medyc | Enel-Med | Fakturownia |
|---|---|---|---|
| Kto | Qbusoft Sp. z o.o., producent oprogramowania dla placówek medycznych2 | Centrum Medyczne ENEL-MED S.A., sieć placówek medycznych16 | serwis do wystawiania faktur11 |
| Wykrycie | noc z 8 na 9.09 według ośrodka, 9.09 według Qbusoft24 | 24.09 wieczorem15 | 28.0911 |
| Pierwsza informacja publiczna | 24.09, zawiadomienie placówki8 | 25.09, raport bieżący spółki15 | 29.09, komunikat firmy11 |
| Dane według firmy | imiona i nazwiska, PESEL, adresy, telefony, e-maile1 | część danych pacjentów, bez podania kategorii16 | dane kont ze skrótami haseł, tokeny, rachunki bankowe, dane kontrahentów, część danych z faktur11 |
| Skala | firma nie podała; sprawcy: 5 mln osób3 | naruszenie może dotyczyć około 3% bazy pacjentów16 | firma ją ustala; sprawca: 6 TB faktur13 |
| Sprawca | według ZTS "Fingerprint"6 | nie podano w źródłach | według ZTS "Fingerprint", który sam zgłosił się do redakcji13 |
Medyc: wyciek z oprogramowania placówek medycznych
Co się stało
W systemach Qbusoft Sp. z o.o., producenta oprogramowania Medyc, doszło do incydentu bezpieczeństwa z kradzieżą danych pacjentów. Według zawiadomienia ośrodka w Inowrocławiu, które powołuje się na Qbusoft, osoba nieuprawniona w dniach 22-23 sierpnia 2026 roku wykorzystała błąd typu SQL injection w interfejsie aplikacji. Doprowadziło to do wytransferowania poza środowisko Qbusoft zaszyfrowanego archiwum bazy danych2. Według tego samego zawiadomienia Qbusoft wykrył incydent w nocy z 8 na 9 września i tego samego dnia usunął podatność. Ograniczył też uprawnienia bazodanowe i wymusił rotację haseł oraz sekretów technicznych2.
Sam Qbusoft podaje w odpowiedzi dla CyberDefence24 datę 9 września: "potwierdzamy że dnia 09.09.2026 doszło do wykrycia incydentu bezpieczeństwa w którym cyberprzestępcy pozyskali dane pacjentów" (pisownia oryginalna)4. W komunikacie na medyc.pl dodaje, że w ostatnim tygodniu jego systemy są celem częstych i powtarzających się prób ataków, więc serwis może okresowo działać wolniej, a dostęp do niektórych modułów może być czasowo ograniczony lub niedostępny1.
Kto stoi za Medyc
Zawiadomienie ośrodka wskazuje jako dostawcę Qbusoft Sp. z o.o. z siedzibą w Olsztynie2. Serwis medyc.pl w stopce podaje adres w Gdańsku5, a według PAP spółka powstała w 2018 roku właśnie w Gdańsku1. Na stronie głównej Qbusoft deklaruje ponad 8 tysięcy specjalistów i ponad 10 tysięcy wizyt dziennie oraz podaje, że Medyc "znajduje się na mapie innowacji Ministerstwa Zdrowia"5. PAP odnotowuje, że informacje o Medyc w serwisie resortu zdrowia pochodzą z 2023 roku1.
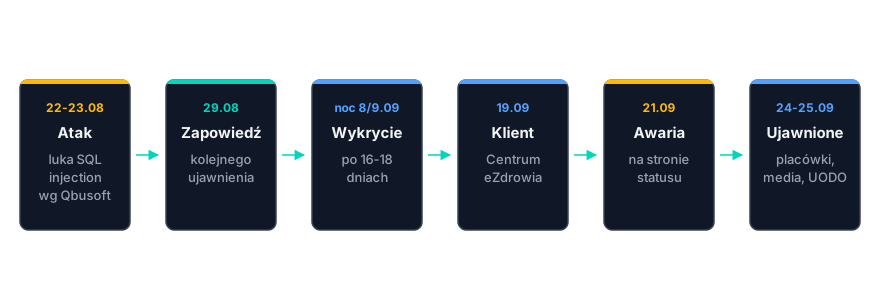
Oś czasu ustaleń w sprawie Medyc
| Kiedy | Co | Status |
|---|---|---|
| 22-23.08.2026 | Atak SQL injection na interfejs aplikacji, wytransferowanie zaszyfrowanego archiwum bazy | według Qbusoft, za ośrodkiem2 |
| 29.08.2026 | Sprawcy zapowiadają, według ZTS, że wkrótce pojawią się informacje o kolejnym incydencie | deklaracja sprawców, za ZTS6 |
| noc 8/9.09.2026 | Wykrycie incydentu i usunięcie podatności; Qbusoft podaje 9.09 | według Qbusoft, za ośrodkiem2; Qbusoft dla CyberDefence244 |
| 9-10.09.2026 | Zgłoszenie do policji 9.09 i do UODO 10.09; Qbusoft podaje 9.09 także dla UODO | według Qbusoft, za ośrodkiem2; Qbusoft na medyc.pl, za PAP1 |
| 16.09.2026 | CSIRT CeZ, sektorowy zespół reagowania na incydenty przy Centrum e-Zdrowia, i Ministerstwo Zdrowia przekazują dostawcom oprogramowania medycznego zalecenia bezpieczeństwa | według ministra cyfryzacji7 |
| 19.09.2026 | Qbusoft informuje o incydencie spółkę Centrum eZdrowia, która korzysta z Medyc | zawiadomienie spółki, za Sekurakiem14 |
| 21.09.2026 | Strona status.medyc.pl pokazuje komunikat o awarii systemu | nasza obserwacja |
| 24.09.2026 | Ośrodek w Inowrocławiu i Centrum eZdrowia zawiadamiają pacjentów, ruszają pierwsze relacje prasowe | komunikat ośrodka8; zawiadomienie spółki, za Sekurakiem14; ustalenie ZTS6 |
| 24.09.2026, około 20:00 | Wpis ministra: Qbusoft "jak dotąd" nie zgłosił incydentu do CERT Polska lub CSIRT CeZ | według CyberDefence244 |
| 25.09.2026 | Sprawcy deklarują 5 mln pacjentów i 8 mln zdjęć; Prezes UODO zapowiada kontrolę w Qbusoft | deklaracja sprawców3; komunikat urzędu7 |
| 25.09.2026 | Komunikat Qbusoft o braku potwierdzenia kradzieży danych medycznych | według CyberDefence244 |
| 28.09.2026 | Na medyc.pl stoi komunikat Qbusoft z adnotacją "Aktualizacja: 28.09.2026, godz. 08:26" | nasza obserwacja z 30.09; treść za PAP1 |
Jakie dane wyciekły z Medyc
Qbusoft potwierdza kradzież imion i nazwisk, numerów PESEL, adresów zamieszkania, numerów telefonów i adresów e-mail1. Ośrodek w Inowrocławiu wymienia ten sam katalog i dodaje, że pola imię, nazwisko i PESEL były w bazie zaszyfrowane, ale ze względu na strukturę kodu Qbusoft nakazał przyjąć scenariusz, że dane były łatwe do odszyfrowania2.
Zawiadomienie dotyczy pacjentów oddziału dziennego leczenia uzależnień i stwierdza, że incydent dotyczy "danych wrażliwych (danych o zdrowiu i procesie terapeutycznym)"2. Według Qbusoft, za ośrodkiem, zakres dat obejmuje okres od 1 lipca 2024 do 23 sierpnia 2026 roku, ale dotyczy jednego oddziału jednej placówki, a nie całej bazy2.
Co mówi ośrodek, co Qbusoft, co minister
W czterech kwestiach relacje ośrodka, Qbusoft i ministra podają różne szczegóły. Nie wszystkie są sprzeczne: noc z 8 na 9 września może przypaść na 9 września, a "bardzo prawdopodobne" i "nie potwierdzono" to różne stopnie pewności. Tabela podaje każdą wersję z autorem i datą, bez rozstrzygania:
| Kwestia | Wersja A | Wersja B |
|---|---|---|
| Kiedy wykryto atak | ośrodek, 24.09, powołując się na Qbusoft: "w nocy z 8 na 9 września"2 | Qbusoft w odpowiedzi dla CyberDefence24 (tekst z 28.09): wykrycie "dnia 09.09.2026"4 |
| Kiedy Qbusoft zgłosił incydent do UODO | ośrodek, 24.09, powołując się na Qbusoft: 10.09.20262 | Qbusoft na medyc.pl, za PAP: 9 września, tego samego dnia co na policję1 |
| Zgłoszenie do CSIRT | minister cyfryzacji, 24.09 około 20:00: firma "jak dotąd" nie zgłosiła incydentu do CERT Polska lub CSIRT CeZ4 | Qbusoft w odpowiedzi dla CyberDefence24 (tekst z 28.09): "Od dnia wykrycia incydentu regularnie i konsekwentnie zgłaszaliśmy występujące incydenty odpowiednim służbom", w tym Centralnemu Biuru Zwalczania Cyberprzestępczości (CBZC), CSIRT NASK, Centrum e-Zdrowia i ZUS4; na medyc.pl, za PAP, ta sama lista bez dat1 |
| Dokumentacja medyczna | ośrodek, 24.09, powołując się na Qbusoft: pobranie wypisów "bardzo prawdopodobne"2 | Qbusoft na medyc.pl, za PAP: "Na obecnym etapie nie potwierdzono kradzieży dokumentacji medycznej"1 |
CERT Polska działa w strukturach NASK i realizuje część zadań CSIRT NASK17. Minister mówi o CERT Polska, a Qbusoft o CSIRT NASK, więc w tej części wskazują tego samego adresata. Qbusoft wymienia też Centrum e-Zdrowia, a minister CSIRT CeZ, i z dostępnych źródeł nie wynika, czy chodzi o ten sam kanał zgłoszenia.
Ile osób i co z tymi liczbami
Liczby krążące w relacjach mają różne źródła i różne znaczenie:
| Liczba | Kto ją podaje | Co oznacza |
|---|---|---|
| powyżej miliona osób | Zaufana Trzecia Strona, 24.096 | szacunek z proporcji liczby wizyt Medyc do liczby wizyt MyDr, redakcja pisze wprost, że musi zgadywać |
| 5 milionów pacjentów | sprawcy, przez ZTS, 25.093 | deklaracja sprawców |
| prawdopodobnie około 5 milionów osób | CyberDefence24, 28.094 | redakcja pisze, że niezależnie dotarła do identycznych informacji i że twierdzenia sprawcy są zgodne ze źródłami jej oraz ZTS; firma liczby nie podała |
| do 7 lat wstecz | anonimowe źródło ZTS, 25.093 | kompletna baza od początku działalności firmy; jedno źródło |
| 8 milionów zdjęć | sprawcy, przez ZTS, 25.093 | ZTS: "nie udało nam się potwierdzić, że faktycznie taka liczba zdjęć trafiła w ręce sprawców" |
| "Miliony Polaków poszkodowane" | tytuł komunikatu UODO, 25.097 | komunikat zaczyna się od słów "Media informują" |
| 1.07.2024-23.08.2026 | ośrodek w Inowrocławiu2 | zakres dat jednego oddziału jednej placówki, według Qbusoft |
Deklaracja sprawców jest pięciokrotnie wyższa od dolnej granicy pierwszego szacunku ZTS. Sama redakcja oddziela własny szacunek od twierdzeń sprawców3. Od 28.09 CyberDefence24 pisze, że jego źródła i źródła ZTS zgadzają się z liczbą sprawców4. Firma nie podała CyberDefence24 liczby poszkodowanych, a zawiadomienie ośrodka też jej nie zawiera42.
Sprawcy i wektor ataku
Według ZTS za atakiem na Medyc stoją sprawcy posługujący się pseudonimem "Fingerprint", tym samym, którym podpisali się sprawcy sierpniowego wycieku danych z MyDr6. Wektor ataku na Medyc Qbusoft opisuje jako podatność SQL injection2. Przy MyDr metoda włamania nie została oficjalnie potwierdzona, a sprawcy podawali wtedy podatność XXE, nie SQL injection. Te sprawy łączy więc pseudonim sprawców, a nie ustalony sposób działania.
Według ZTS główne zasoby Medyc działały w chmurze Microsoft Azure3, a Qbusoft pisze na swojej stronie, że dane są przechowywane "w jednej z najbezpieczniejszych chmur na świecie"10. SQL injection to błąd w kodzie aplikacji: złośliwe zapytanie przychodzi przez interfejs aplikacji tą samą drogą co zwykłe, więc zabezpieczenia samej infrastruktury chmurowej go nie usuwają.
Ten sam ośrodek w Inowrocławiu opublikował na jednej stronie zawiadomienia z obu wycieków, z MyDr i z Medyc8. Wynika z tego, że placówka korzystała z obu dostawców, a jej pacjenci mogli dostać zawiadomienia o dwóch różnych wyciekach. Nie wynika, w jakiej kolejności ani dlaczego placówka korzystała z każdego z systemów.
Awaria status.medyc.pl i gra MedycMan
21 września 2026 roku o 14:03 czasu polskiego Dawid Ryłko nagrał ekran strony status.medyc.pl i siedem minut później opublikował nagranie na X. Strona pokazywała komunikat "Awaria uniemożliwiająca działanie systemu" i szczegóły: "Utrudnienia w działaniu systemu automatycznie rozpoznane przez nasz system monitoringu. Zespół IT Medyc'a został już poinformowany i trwają prace naprawcze. W tym miejscu będą publikowane aktualizacje związane z incydentem." Planowany termin naprawy widniał jako "w trakcie weryfikacji i ustalania", a na dole strony stał znacznik "Ostatnia aktualizacja: 2026-09-21 10:53:00", bez podanej strefy czasowej. Przyczyna awarii i jej ewentualny związek z wyciekiem pozostają nieznane.
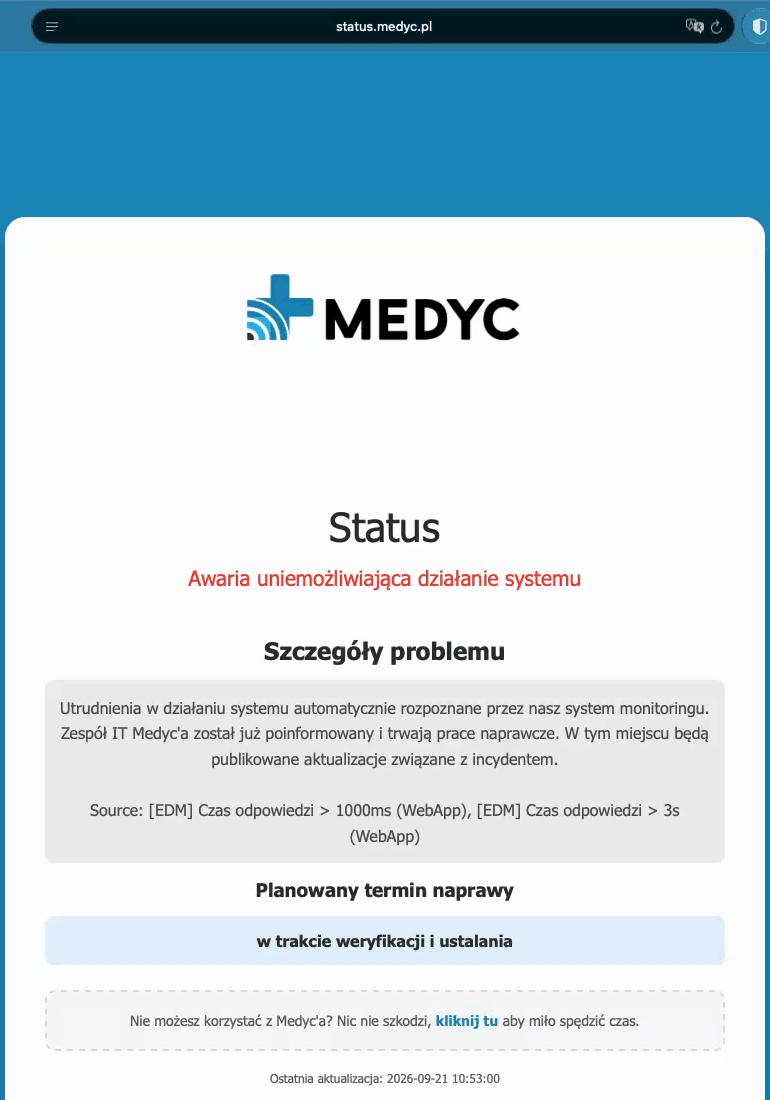
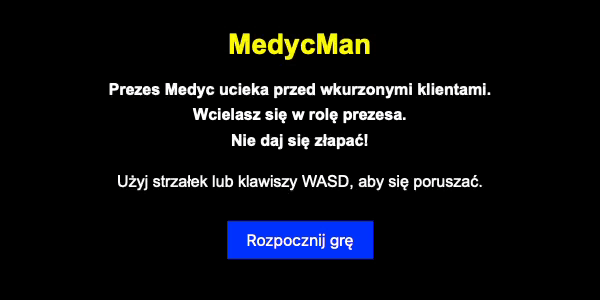
Pod komunikatem stał link: "Nie możesz korzystać z Medyc'a? Nic nie szkodzi, kliknij tu aby miło spędzić czas." Prowadził do przeglądarkowej gry MedycMan. Jej ekran startowy opisuje ją tak: "Prezes Medyc ucieka przed wkurzonymi klientami. Wcielasz się w rolę prezesa. Nie daj się złapać!" To samo zdanie o grze stoi w opisie strony statusowej w wynikach wyszukiwania Google z 25 września, obok ogólnej prośby o kontakt w razie problemów z aplikacją, a gra ma tam osobny wynik pod adresem status.medyc.pl/game. Link występuje więc także poza komunikatem o tej awarii.
Według dat dostawcy strona statusowa pokazywała komunikat o awarii i link do gry 12-13 dni po wykryciu incydentu i trzy dni przed jego publicznym ujawnieniem. 25 września około 17:15 subdomena status.medyc.pl zwracała błąd "403 Forbidden", a Internet Archive nie miał po niej żadnej migawki. Nagranie z 21 września jest jedynym znanym nam zapisem zawartości tej strony.
Na medyc.pl wykonaliśmy 25 września migawki między 17:11 a 18:03. Nie ma na nich komunikatu o incydencie, a najnowszy wpis w aktualnościach pochodzi z 12 sierpnia 2026 roku9. Podstrona o bezpieczeństwie danych deklarowała wtedy między innymi: "Oddzielne bazy danych dla każdego klienta - naruszenie jednej nie zagraża reszcie"10. Zawiadomienia o incydencie w systemie Medyc, oba powołujące się na informacje od Qbusoft, wysłały 24 września co najmniej dwa niezależne podmioty: ośrodek w Inowrocławiu2 i spółka Centrum eZdrowia14. CyberDefence24 cytuje komunikat firmy z 25 września4. 30 września komunikat o incydencie jest dostępny pod adresem medyc.pl/komunikaty z adnotacją "Aktualizacja: 28.09.2026, godz. 08:26", a podstrony serwisu mają pasek z odsyłaczem do niego.
Dawid Ryłko, architekt IT i ekspert cyberbezpieczeństwa, ocenia to tak:
Dostawca, któremu placówki powierzają dokumentację medyczną pacjentów, odpowiada za zabezpieczenie tych danych i za rzetelną informację w czasie awarii oraz incydentu. Strona statusu, która przy awarii uniemożliwiającej działanie systemu nie podaje terminu naprawy i odsyła użytkowników do gry o prezesie uciekającym przed klientami, pokazuje, jak ten obowiązek był traktowany.
Enel-Med: cyberatak i dostęp do danych części pacjentów
Centrum Medyczne ENEL-MED S.A. podało w raporcie bieżącym z 25 września, że 24 września w godzinach wieczornych dowiedziało się o incydencie bezpieczeństwa IT i naruszeniu poufności danych. Spółka zawiadomiła Centralne Biuro Zwalczania Cyberprzestępczości, CSIRT CeZ, CERT Polska i Prezesa UODO. Według raportu incydent nie wpływa w istotny sposób na jej działanie15.
Drugi raport, z niedzieli 27 września, uzupełnia pierwszy. Nieuprawniony dostęp dotyczył części infrastruktury informatycznej spółki i doprowadził do uzyskania dostępu do części danych pacjentów. Naruszenie może dotyczyć około 3 procent całej bazy pacjentów. Spółka pisze, że zdarzenie zostało szybko wykryte, a cyberatak skutecznie przerwany, ale analiza nadal trwa16.
Żaden z raportów nie mówi, jakich kategorii danych dotyczy naruszenie ani ilu pacjentów liczy baza spółki1516. PAP nie podaje sprawcy ani sposobu ataku1. Przypomina za to, że w sierpniu Enel-Med informował o korzystaniu z usług MyDr przy danych pacjentów obsługiwanych w ramach NFZ, a 12 sierpnia pisał, że nie dostał od MyDr potwierdzenia, by tamten incydent dotyczył jego placówek1.
Pytany przez PAP o ataki na MyDr, Qbusoft i Enel-Med, NASK odpowiedział, że analizuje trzy zdarzenia z sektora medycznego z ostatnich tygodni, i odesłał po szczegóły do firm, w których do nich doszło1.
Fakturownia: wyciek danych kont i dostęp do serwerów
Fakturownia wykryła nieuprawniony dostęp do swoich serwerów 28 września, a komunikat opublikowała 29 września. Firma pisze, że osoba nieuprawniona wykorzystała lukę w systemie, a dostęp mógł objąć dane kont wszystkich użytkowników Fakturowni, ich kontrahentów oraz faktury wystawione przed 2023 rokiem. W szczegółowym wykazie wymienia11:
- dane kont firm i użytkowników, w tym skróty haseł;
- tokeny sesji, tokeny API i tokeny integracji generowane po stronie Fakturowni;
- rachunki bankowe i dane o płatnościach;
- dane kontrahentów klientów (według firmy: wszystkich) i część danych z faktur;
- klucze i hasła systemowe aplikacji.
Według firmy incydent nie objął certyfikatów KSeF, innych integracji ani danych kart płatniczych, a zgodnie z jej wiedzą nie doszło do wycieku faktur wystawionych po 2023 roku. Fakturownia zablokowała dostęp, uruchomiła nowe serwery aplikacji, rotuje klucze i hasła usług i zgłosiła incydent do CBZC, CERT Polska i Prezesa UODO11. Minister cyfryzacji potwierdził na X, że incydent zgłoszono do CERT Polska12.
ZTS opisał 29 września, że "Fingerprint" sam skontaktował się z redakcją, przysłał zrzuty ekranu z dostępem do danych Fakturowni i zadeklarował kradzież 6 TB faktur. Redakcja przyznaje, że tej liczby nie zweryfikowała. Sprawca miał opisać wyciągnięcie klucza głównego aplikacji za pomocą tzw. wyroczni czasowej, a potem zdalne wykonanie kodu na serwerze. ZTS przypuszcza, że chodzi o time-based blind SQL injection, i ocenia taki scenariusz jako możliwy13.
Czy te incydenty łączy jeden sprawca
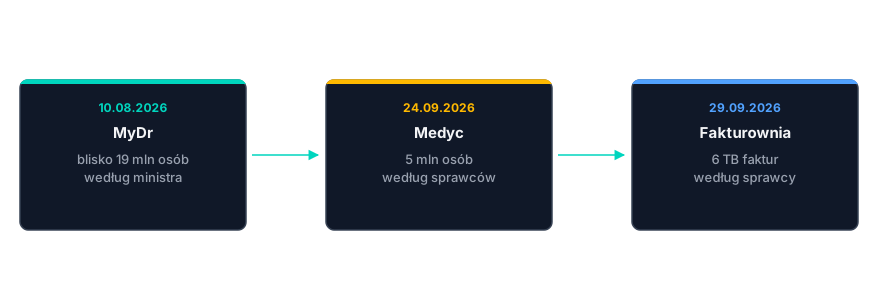
Z Medyc łączą Fakturownię pseudonim i kanał kontaktu, oba według relacji ZTS. Podobna jest też deklarowana metoda, ale to opis sprawcy i przypuszczenie redakcji, a nie ustalenie:
- ten sam pseudonim i ten sam kanał: według ZTS "Fingerprint" stoi za włamaniami do dwóch serwisów medycznych, a teraz sam zgłosił się do redakcji ze zrzutami ekranu13;
- podobna deklarowana metoda: SQL injection w Medyc według Qbusoft2, w Fakturowni według przypuszczenia ZTS opartego na opisie sprawcy13; przy MyDr sprawcy podawali inną podatność, XXE.
Przy Enel-Med żadnego z tych elementów w źródłach nie ma. Do 30 września nie znaleźliśmy publicznego źródła, które łączyłoby cyberatak na Enel-Med ze sprawcą podpisanym Fingerprint, więc traktujemy go jako osobny incydent w tych samych tygodniach.
Tempo informowania: od wykrycia do pierwszej informacji
Zestawienie liczy odstępy od wykrycia do znanych dat informowania o incydencie, a źródło stoi przy każdej dacie. W sprawie Medyc Qbusoft jest podmiotem przetwarzającym, więc RODO każe mu zawiadomić administratorów, czyli placówki, a pacjentów zawiadamiają one (art. 33 ust. 2 i art. 34)18:
| Firma | Wykrycie | Znane daty informowania | Odstęp od wykrycia | Zgłoszenie do CSIRT |
|---|---|---|---|---|
| Qbusoft (Medyc) | 9.09 według Qbusoft4, noc 8/9.09 według ośrodka2 | 19.09: informacja dla Centrum eZdrowia, według zawiadomienia spółki opublikowanego przez Sekuraka14; 24.09: zawiadomienia placówek814; 25.09: komunikat Qbusoft, cytowany przez CyberDefence244 | 10-11 dni do informacji dla klienta, 15-16 do zawiadomień placówek, 16-17 do komunikatu Qbusoft | minister, 24.09: brak zgłoszenia do CERT Polska i CSIRT CeZ4; Qbusoft: zgłaszał m.in. CSIRT NASK i Centrum e-Zdrowia "od dnia wykrycia incydentu"4 |
| Enel-Med | 24.09 wieczorem15 | 25.09: raport bieżący15; 27.09: raport uzupełniający16 | mniej niż doba | CSIRT CeZ i CERT Polska, według spółki15 |
| Fakturownia | 28.0911 | 29.09: komunikat11 | 1 dzień | CERT Polska, według firmy i ministra1112 |
Czy Twoje dane wyciekły i kto ma Cię zawiadomić
Pacjenci placówek korzystających z Medyc
Placówka, która korzysta z Medyc, jest zwykle administratorem danych pacjentów. Ośrodek w Inowrocławiu nazywa siebie w zawiadomieniu "samodzielnym Administratorem", a Qbusoft występuje jako dostawca oprogramowania, czyli podmiot przetwarzający2. Zgodnie z RODO podmiot przetwarzający zgłasza naruszenie administratorowi (art. 33 ust. 2). Administrator zgłasza je Prezesowi UODO, chyba że jest mało prawdopodobne, by skutkowało ryzykiem dla praw lub wolności osób (art. 33 ust. 1). Osoby, których dane dotyczą, zawiadamia sam, gdy naruszenie może powodować wysokie ryzyko dla ich praw i wolności (art. 34)18.
Zawiadomienie o naruszeniu powinno więc przyjść od placówki, w której się leczysz. Publicznego wykazu placówek korzystających z Medyc nie znaleźliśmy, więc jeśli nie wiesz, czy Twoja z niego korzysta, zapytaj ją o to wprost. Zawiadomienie ośrodka w Inowrocławiu opisuje, co się stało, jakie dane wyciekły i jakie mogą być skutki, zaleca zastrzeżenie numeru PESEL i podaje adresy e-mail ośrodka do kontaktu2. Nie prosi o podanie numeru PESEL, hasła ani kodu. Wiadomość, która o to prosi albo ponagla do kliknięcia w link, sprawdź, dzwoniąc do placówki pod numer znany Ci z innego źródła niż sama wiadomość. Jak odróżnić prawdziwe zawiadomienie od próby wyłudzenia opisaliśmy szerzej przy wycieku z MyDr.
Drugi znany administrator to spółka Centrum eZdrowia Sp. z o.o., prywatna i inna niż rządowe Centrum e-Zdrowia. Sekurak opublikował fragment jej zawiadomienia z 24 września, który dostał od czytelnika. Zawiadomienie dotyczy systemu Medyc i mówi, że Qbusoft poinformował spółkę 19 września o nieuprawnionym dostępie do części swojej infrastruktury i o wycieku danych osobowych pacjentów. Spółka deklaruje na swoich stronach obsługę ponad 500 000 pacjentów, a - jak pisze Sekurak - nie wiadomo, ilu z nich objął incydent14.
Pacjenci Enel-Med
Jako świadczeniodawca Enel-Med jest zwykle administratorem danych własnych pacjentów, więc jeśli naruszenie może powodować wysokie ryzyko, zawiadamia ich sama spółka (art. 34)18. Raporty bieżące nie mówią, jakich danych dotyczy naruszenie ani kiedy pacjenci dostaną zawiadomienia1516.
Użytkownicy i kontrahenci Fakturowni
Fakturownia pisze, że razem z CERT Polska i CBZC ustala, których klientów dotyczy wyciek, i każdego z nich powiadomi bezpośrednio11. Wśród danych, do których mógł być dostęp, Fakturownia wymienia też dane kontrahentów swoich klientów. Jeśli więc firma, która wystawiała Ci faktury, korzysta z Fakturowni, Twoje dane mogły znaleźć się w zakresie dostępu, nawet jeśli nie masz tam konta11.
Co zrobić po wycieku danych z Medyc, Enel-Med i Fakturowni
Jeśli jesteś pacjentem
Numeru PESEL nie da się wymienić jak hasła, więc pierwszym krokiem jest jego zastrzeżenie. Przy Medyc numery PESEL są w potwierdzonym zakresie danych. Enel-Med nie podał kategorii danych, więc w jego przypadku zastrzeżenie jest środkiem ostrożności. Przewodnik po wycieku danych prowadzi przez kolejne kroki, zaczynając właśnie od zastrzeżenia. Przy Medyc Qbusoft ostrzega przed telefonami, SMS-ami, e-mailami i stronami powołującymi się na Medyc lub wyciek i przypomina, żeby nie przekazywać haseł, kodów autoryzacyjnych ani dodatkowych danych4.
Jeśli korzystasz z Fakturowni
Fakturownia zaleca swoim użytkownikom11:
- zmianę hasła do konta w Fakturowni;
- zmianę hasła do skrzynki e-mail powiązanej z kontem oraz do innych serwisów, w których używasz tego samego hasła;
- włączenie dwustopniowej weryfikacji;
- sprawdzenie ustawień konta, w szczególności numeru rachunku bankowego podawanego na fakturach i listy użytkowników z dostępem do konta.
Firma ostrzega też przed wiadomościami i telefonami od osób podszywających się pod bank, urząd, firmę kurierską, Fakturownię albo kontrahentów. Swoje wiadomości wysyła wyłącznie z domeny fakturownia.pl i nigdy nie prosi w takich sytuacjach o hasło. Prośbę o zmianę numeru rachunku zaleca potwierdzić u kontrahenta telefonicznie, pod znanym numerem11. Ta sama ostrożność przyda się kontrahentom użytkowników Fakturowni.
Gdzie sprawdzić podejrzaną stronę i zgłosić wiadomość
Adres podejrzanej strony sprawdzisz na Liście Ostrzeżeń przed niebezpiecznymi stronami, którą prowadzi CSIRT NASK. Brak wpisu nie oznacza, że strona jest bezpieczna, bo lista obejmuje tylko domeny już zgłoszone i zweryfikowane. Oszukańczą wiadomość przekażesz do CERT Polska według opisu w instrukcji zgłaszania incydentu, a podejrzany SMS bezpłatnie na numer 8080.
Czy bezpiecznedane.gov.pl pokazuje wyciek z Medyc
Do 30 września nie znaleźliśmy informacji, że numery PESEL z Medyc trafiły do serwisu bezpiecznedane.gov.pl. Przy MyDr numery pojawiły się tam bez zapowiadanego osobnego komunikatu resortu, więc ten stan może się zmienić. Dopóki dane z Medyc do serwisu nie trafią, jego wynik nie mówi nic o tym wycieku.
Co zostaje otwarte po 30 września 2026
Centralne Biuro Zwalczania Cyberprzestępczości prowadzi, według wpisu ministra, działania w ramach szerszego śledztwa7. Prezes UODO zapowiedział 25 września kontrolę w Qbusoft7, a po wycieku z MyDr także kontrole w podmiotach ochrony zdrowia na szerszą skalę, jeszcze w tym roku1. Do 30 września nie znaleźliśmy doniesień o zatrzymaniach ani o publikacji danych z Medyc. ZTS pisał 25 września, że sprawcy danych do tej pory nie opublikowali3.
| Wątek | Stan na 30 września | Kto to rozstrzygnie |
|---|---|---|
| Liczba poszkodowanych w Medyc | firma, minister cyfryzacji i UODO jej nie podały; szacunki od miliona do 5 milionów64 | Qbusoft, UODO, śledztwo CBZC |
| Czy dokumentacja medyczna i zdjęcia z Medyc wyciekły | Qbusoft, za ośrodkiem: "bardzo prawdopodobne"2; Qbusoft na medyc.pl: "nie potwierdzono"1 | Qbusoft, śledztwo |
| Kiedy Qbusoft zgłosił incydent do CSIRT | minister, 24.09: firma "jak dotąd" nie zgłosiła do CERT Polska ani CSIRT CeZ; Qbusoft: zgłaszał służbom "od dnia wykrycia incydentu"4 | Qbusoft, minister cyfryzacji |
| Czy Qbusoft miał obowiązek zgłoszenia do CSIRT | PAP pisze o podmiotach, które "zgodnie z prawem powinny otrzymać zgłoszenie", bez wskazania przepisu1 | Ministerstwo Cyfryzacji |
| Przyczyna awarii status.medyc.pl z 21 września | nieznana | Qbusoft |
| Kontrola UODO w Qbusoft | zapowiedziana 25 września7 | Prezes UODO |
| Czy numery PESEL z Medyc trafią do bezpiecznedane.gov.pl | do 30 września nie znaleźliśmy takiej informacji | Ministerstwo Cyfryzacji, CERT Polska |
| Jakich danych i ilu pacjentów dotyczy naruszenie w Enel-Med | spółka podała tylko, że około 3% bazy pacjentów16 | Enel-Med |
| Których klientów dotyczy wyciek z Fakturowni | firma ustala to z CERT Polska i CBZC11 | Fakturownia |
| Czy Fakturownia należy do tej samej serii co Medyc | wspólny pseudonim i kanał kontaktu z ZTS, podobna deklarowana metoda, bez dowodu na coś więcej13 | śledztwo |
| Czy atak na Enel-Med ma związek z pozostałymi | do 30 września nie znaleźliśmy takiego źródła | Enel-Med, śledztwo |
Źródła
- Bankier.pl, "Enel-Med, Medyc i MyDr pod ostrzałem hakerów. Zapowiedziano masowe kontrole", 29.09.2026 - depesza PAP: komunikat Qbusoft, Enel-Med i MyDr, wypowiedź NASK, zapowiedź kontroli UODO (odczyt 30.09.2026)
- Odwykowo-Psychiatryczny Ośrodek Leczniczy w Inowrocławiu, "Zawiadomienie o naruszeniu ochrony danych osobowych (Medyc)", 24.09.2026 - opis ataku, zakresu danych i działań dostawcy (odczyt 25.09.2026)
- Zaufana Trzecia Strona, "Sprawcy ataku na system Medyc twierdzą, że ukradli dane 5 milionów pacjentów i 8 milionów zdjęć", Adam Haertle, 25.09.2026 - deklaracja sprawców, źródło o kompletnej bazie i chmura Azure (odczyt 25.09.2026)
- CyberDefence24, "Wyciek danych Polaków z Medyc. Firma komentuje", Oskar Klimczuk, 28.09.2026 - odpowiedź firmy, godzina wpisu ministra i ocena skali (odczyt 30.09.2026)
- Medyc, "Oprogramowanie medyczne - Sprawdź program medyczny Medyc" - adres w stopce i deklarowana skala dostawcy (odczyt 25.09.2026)
- Zaufana Trzecia Strona, "Sprawcy wycieku MyDr ponownie atakują - tym razem ofiarą aplikacja Medyc", Adam Haertle, 24.09.2026 - szacunek skali z proporcji liczby wizyt (odczyt 25.09.2026)
- Urząd Ochrony Danych Osobowych, "Miliony Polaków poszkodowane. Po nowym wycieku danych medycznych PUODO zapowiada kontrolę", 25.09.2026 - pełny wpis ministra cyfryzacji i zapowiedź kontroli (odczyt 25.09.2026)
- Odwykowo-Psychiatryczny Ośrodek Leczniczy w Inowrocławiu, "Zawiadomienie o naruszeniu ochrony danych osobowych", 24.09.2026 - oba zawiadomienia, MyDr i Medyc, na jednej stronie (odczyt 25.09.2026)
- Medyc, "Aktualności - dowiedz się więcej o programach medycznych" - najnowszy wpis z 12 sierpnia 2026, brak wpisu o incydencie (odczyt 25.09.2026)
- Medyc, "Dane Twojej placówki pod najlepszą ochroną" - deklaracje dostawcy o bezpieczeństwie danych (odczyt 25.09.2026)
- Fakturownia, "Incydent", 29.09.2026 - komunikat firmy: zakres danych, zastrzeżenia, zgłoszenia i zalecenia dla użytkowników (odczyt 30.09.2026)
- CyberDefence24, "Fakturownia.pl ofiarą 'Fingerprinta'. Wicepremier potwierdza atak", Oskar Klimczuk, 29.09.2026 - wpis ministra o zgłoszeniu do CERT Polska (odczyt 30.09.2026)
- Zaufana Trzecia Strona, "Nowe włamanie 'Fingerprinta' - ofiarą firma Fakturownia.pl", Adam Haertle, 29.09.2026 - deklaracja sprawcy i jego opis metody (odczyt 30.09.2026)
- Sekurak, "Kolejny wyciek danych medycznych Polaków. Chodzi o oprogramowanie Medyc, wykorzystywane w placówkach medycznych.", Michał Sajdak, 24.09.2026 - fragment zawiadomienia Centrum eZdrowia od czytelnika, z datą informacji od Qbusoft (odczyt 30.09.2026)
- Centrum Medyczne ENEL-MED S.A., "Incydent bezpieczeństwa IT i naruszenia poufności danych Centrum Medyczne ENEL-MED S.A.", 25.09.2026 - raport bieżący 17/2026 w serwisie PAP MediaRoom (odczyt 30.09.2026)
- Centrum Medyczne ENEL-MED S.A., "Incydent bezpieczeństwa IT i naruszenia poufności danych Centrum Medyczne ENEL-MED S.A. - uzupełnienie", 27.09.2026 - raport bieżący 18/2026 w serwisie PAP MediaRoom (odczyt 30.09.2026)
- CERT Polska, "O nas" - zespół w strukturach NASK realizuje część zadań CSIRT NASK zgodnie z art. 26 ustawy o krajowym systemie cyberbezpieczeństwa (odczyt 30.09.2026)
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 (RODO), art. 33 i 34 (odczyt 30.09.2026)