Bug bounty CERT Polska działa na platformie hack.cert.pl od 3 listopada 2026 roku, a zgłoszenia w pięciu pierwszych programach przyjmuje do 30 listopada.12345 Nagroda za podatność krytyczną wynosi do 20 000 zł, a podatek dolicza i odprowadza organizator6. Udział wymaga pełnoletności, numeru PESEL, polskiej rezydencji podatkowej i logowania przez login.gov.pl6, a ochronę przed odpowiedzialnością karną platforma opiera na art. 269c Kodeksu karnego, który obejmuje dwa przestępstwa i cztery łączne warunki16. Zapowiadany milion złotych to w regulaminach pięciu konkursów 410 000 zł12345.
Pierwszego dnia programu domenę bip.wladyslawowo.pl usunięto z zakresu programu Gminy Władysławowo7, a sam Biuletyn Informacji Publicznej pokazywał 4 listopada komunikat o tymczasowym wyłączeniu serwisu z powodu nadmiernego obciążenia ruchem sieciowym związanego z programem8. To jeden z pięciu programów, które ruszyły razem z platformą.
Czym jest bug bounty CERT Polska i hack.cert.pl
Bug bounty to program, w którym instytucja zaprasza badaczy do testowania wskazanych systemów na ustalonych zasadach i płaci za potwierdzone podatności9. Na hack.cert.pl organizatorem każdego konkursu i operatorem platformy jest NASK-PIB10, a zespół CERT Polska, działający w jego strukturach, zbudował ją samodzielnie i prowadzi cały proces zgłaszania i obsługi podatności we własnej infrastrukturze11. NASK tłumaczy ten wybór tym, że rządowe programy w innych państwach korzystają z firm zewnętrznych, a własna platforma zamyka informacje o podatnościach w obiegu, do którego zewnętrzne firmy nie mają dostępu9.
Każdy program ma formę konkursu. FAQ wiąże to z wymogami formalnymi, z których wynikają pełnoletność, PESEL i polska rezydencja podatkowa uczestnika6, a CERT Polska dodaje, że w formule konkursowej uczestnik nie rozlicza sam podatku od nagrody11. NASK uzasadnia start platformy liczbami: od stycznia do września 2026 roku wykryto na świecie przeszło 105 tysięcy nowych podatności wobec blisko 71 tysięcy w całym 2025 roku, a liczba podatności obsłużonych przez CERT Polska wzrosła w trzy lata o ponad 300%9. W planach są grywalizacja z odznakami i rankingami, kolejne instytucje publiczne oraz w dalszych etapach udział osób w wieku od 16 do 18 lat za zgodą opiekuna prawnego11.
Pula: milion złotych a 410 000 zł w regulaminach
CERT Polska i NASK podają, że na nagrody przeznaczono milion złotych119. Regulaminy konkursów edycji 11/2026 mówią mniej: po 100 000 zł dla programów CERT Polska, NASK, portalu GOV.PL i mSzyfr oraz 10 000 zł dla programu Gminy Władysławowo, razem 410 000 zł, a każdy z nich zastrzega możliwość zwiększenia puli12345. Żaden z pięciu regulaminów nie przypisuje pozostałych 590 000 zł do konkretnego programu. Regulamin platformy stanowi przy tym, że wyłącznymi dokumentami określającymi zasady konkursów są regulaminy platformy i konkursów, a informacje z materiałów promocyjnych mają charakter pomocniczy10, więc dla uczestnika wiążąca jest pula z regulaminu wybranego konkursu.
Pięć programów i ich stawki
Wysokość nagrody zależy od grupy systemu, Tier 1 albo Tier 2, i od pasma w skali CVSS w wersji 4.0: 0,1-3,9 to podatność niska, 4,0-6,9 średnia, 7,0-8,9 wysoka, a 9,0-10,0 krytyczna1. Krytyczność ocenia analityk, który może zmienić wartość podaną w zgłoszeniu10.
| Program | Partner | Pula | Tier 1: niska / średnia / wysoka / krytyczna | Tier 2: niska / średnia / wysoka / krytyczna | Zakres w skrócie |
|---|---|---|---|---|---|
| CERT Polska1 | brak | 100 000 zł | 600 / 4 000 / 9 000 / 20 000 zł | 300 / 2 000 / 4 500 / 10 000 zł | siedem domen Tier 1, w tym cert.pl, moje.cert.pl i mwdb.cert.pl; pozostałe subdomeny *.cert.pl i ctf.hack.cert.pl w Tier 2 |
| NASK2 | brak | 100 000 zł | 600 / 4 000 / 9 000 / 20 000 zł | 300 / 2 000 / 4 500 / 10 000 zł | pięć domen Tier 1, w tym nask.pl, dns.pl i dyzurnet.pl; siedem domen Tier 2 |
| Portal GOV.PL3 | Centralny Ośrodek Informatyki | 100 000 zł | 600 / 4 000 / 9 000 / 20 000 zł, bez podziału na grupy | bez podziału na grupy | www.gov.pl |
| mSzyfr4 | brak | 100 000 zł | 600 / 4 000 / 9 000 / 20 000 zł, bez podziału na grupy | bez podziału na grupy | *.komunikator.narodowy.gov.pl |
| Gmina Władysławowo5 | Centrum Cyberbezpieczeństwa i Ochrony Danych we Władysławowie | 10 000 zł | 200 / 1 000 / 2 000 / 4 000 zł | 100 / 500 / 1 000 / 2 000 zł | eobieg.wladyslawowo.pl w Tier 1; wladyslawowo.pl i cciod.wladyslawowo.pl w Tier 2 |
Stawka 20 000 zł za podatność krytyczną obowiązuje w Tier 1 programów CERT Polska i NASK oraz w całym zakresie programów GOV.PL i mSzyfr. Pięć takich nagród to 100 000 zł w kwotach przelewu, czyli tyle, ile wynosi pula każdego z tych programów, a regulaminy nie mówią, czy dodatek na podatek wlicza się do puli1.
Tier 1 i Tier 2
Regulaminy nie podają kryterium podziału na grupy, więc widać go tylko w listach domen. W programie CERT Polska do Tier 1 należy siedem domen wymienionych z nazwy, a do Tier 2 pozostałe subdomeny cert.pl i ctf.hack.cert.pl. Ta sama podatność krytyczna jest więc warta 20 000 albo 10 000 zł zależnie od adresu, na którym ją znaleziono1. W programie NASK Tier 1 obejmuje pięć domen instytutu, a Tier 2 siedem innych, między innymi bezpiecznymiesiac.pl i pllum.org.pl2.
Co jest poza zakresem
Z programu CERT Polska wykluczone są subdomeny *.hack.cert.pl, z wyjątkiem ctf.hack.cert.pl, oraz *.lab.cert.pl1. Wszystkie pięć regulaminów obejmuje wyłącznie systemy dostępne bezpośrednio z internetu, bez VPN i innych mechanizmów dostępu opartych o poświadczenia lub konta domenowe organizatora albo partnera12345. Nagradzanych typów podatności nie obejmują między innymi brakujące nagłówki bezpieczeństwa, nieaktualne biblioteki bez wpływu na bezpieczeństwo, znane numery CVE bez działającego dowodu koncepcji, self-XSS, phishing wobec pracowników i raporty z automatycznych skanerów bez ręcznego potwierdzenia1.
Kto może zgłaszać podatności na hack.cert.pl
Konkursy są skierowane do pełnoletnich osób fizycznych, które mają status polskiego rezydenta podatkowego i numer PESEL6. Rejestracja i logowanie odbywają się wyłącznie przez Węzeł Krajowy Identyfikacji Elektronicznej, czyli login.gov.pl, a nagrody są wypłacane w złotych na polski rachunek bankowy wskazany przez uczestnika10, przy czym regulaminy NASK, GOV.PL i mSzyfr dodają, że uczestnik ma być jego posiadaczem lub współposiadaczem234. FAQ tłumaczy wybór jedynej metody logowania tym, że pozwala ona automatycznie weryfikować część tych informacji6.
Z udziału wyłączeni są pracownicy i współpracownicy organizatora oraz ich najbliższa rodzina, a do współpracowników regulamin zalicza także osoby pracujące na zleceniu, o dzieło lub na umowie o świadczenie usług, także w ramach działalności gospodarczej1. Zakres wyłączenia zależy od programu: w konkursie GOV.PL dotyczy personelu partnera, czyli Centralnego Ośrodka Informatyki3, a w konkursie Gminy Władysławowo rodziny pracowników i współpracowników partnera5. Osoby poniżej 18 lat nie mogą dziś brać udziału10, choć FAQ zapowiada prace nad rozwiązaniami, które mogą to w przyszłości umożliwić od 16. roku życia6.
Jak wygląda test: co wolno, a czego nie
Regulamin konkursu dopuszcza testy bez uwierzytelnienia, a po zalogowaniu wyłącznie na kontach własnych, innych niż domenowe, albo na kontach testowych, nigdy na kontach innych użytkowników1. Narzędzia automatyczne mogą skanować z szybkością do 5 żądań na sekundę, a naruszenie tych zasad może skutkować odrzuceniem zgłoszenia1. Regulamin platformy dodaje, że testy prowadzi się tylko w systemach objętych zakresem, z poszanowaniem ciągłości działania usług i integralności danych, bez przetwarzania, kopiowania i usuwania danych osobowych i poufnych10. Zakazane są wszystkie formy ataków DoS i DDoS, a z konkursu wyłączone są także testy obciążeniowe1. Programy CERT Polska i mSzyfr informują na stronach programów: "Nie udostępniamy dedykowanych kont w serwisach na potrzeby testowania"1213.
Nagradzane jest dwadzieścia grup typów podatności, między innymi zdalne wykonanie kodu, przejęcie konta, dostęp do danych wrażliwych, SQL injection, SSRF, XSS poza wyłączeniami, IDOR, eskalacja uprawnień, omijanie autoryzacji w API, path traversal, CSRF z realnym wpływem, HTTP request smuggling i XXE1. Problemy z sesją, które nie prowadzą do przejęcia konta, są według regulaminu informacyjne albo nagradzane niską kwotą według uznania weryfikujących1.
| Obszar | Wolno | Zabronione | Poza konkursem, bez nagrody |
|---|---|---|---|
| Konta | testy bez logowania, na własnych kontach innych niż domenowe i na kontach testowych1 | korzystać z kont innych użytkowników1 | podatności wymagające konta w zasobach wewnętrznych podmiotu1 |
| Ruch | narzędzia automatyczne do 5 żądań na sekundę1 | przekraczać ten limit oraz DoS i DDoS w każdej formie1 | testy obciążeniowe1 |
| Zakres | systemy z listy dostępne bezpośrednio z internetu1 | testy poza systemami objętymi zakresem10 | systemy wymagające VPN lub poświadczeń domenowych1 |
| Dane | opis wpływu podatności w zgłoszeniu10 | przetwarzać, kopiować i usuwać dane osobowe i poufne10 | wyciek informacji bez danych wrażliwych, na przykład wersje oprogramowania czy sprawdzenie, czy adres e-mail istnieje1 |
| Dowody | zgłoszenie z krokami odtworzenia lub działającym dowodem koncepcji10 | - | zgłoszenia bez dowodu koncepcji i raporty z automatycznych skanerów bez ręcznego potwierdzenia1 |
Zasady ujawniania
Szczegóły zgłoszonej podatności nie mogą być ujawniane do czasu jej usunięcia, a FAQ ostrzega, że ujawnienie przed usunięciem może prowadzić do utraty prawa do nagrody6. Po potwierdzeniu, że podatność już nie występuje, uczestnik może ją upublicznić, o ile zanonimizuje informacje, które mogłyby zagrozić opisywanym systemom, i nie udostępni danych pozyskanych podczas testów6. Zgłoszenia, które w opinii operatora służą wyłącznie lub w przeważającej części promocji uczestnika albo jego działalności komercyjnej, są odrzucane10.
Art. 269c Kodeksu karnego: co chroni uczestnika
Platforma opiera ochronę prawną na jednym przepisie. Jej regulamin stanowi, że "Przesłanie Zgłoszenia w Konkursie stanowi formę powiadomienia dysponenta systemu lub sieci o ujawnionych zagrożeniach zgodnie z Art. 269c Kodeksu karnego"10, a FAQ na pytanie o legalność testów odpowiada: "Tak, jeśli spełnisz określone warunki"6. Przepis brzmi w całości:
Nie podlega karze za przestępstwo określone w art. 267 § 2 lub art. 269a, kto działa wyłącznie w celu zabezpieczenia systemu informatycznego, systemu teleinformatycznego lub sieci teleinformatycznej albo opracowania metody takiego zabezpieczenia i niezwłocznie powiadomił dysponenta tego systemu lub sieci o ujawnionych zagrożeniach, a jego działanie nie naruszyło interesu publicznego lub prywatnego i nie wyrządziło szkody.16
Obejmuje on dwa przestępstwa. Pierwsze to uzyskanie bez uprawnienia dostępu do całości lub części systemu informatycznego (art. 267 § 2), zagrożone grzywną, ograniczeniem wolności albo pozbawieniem wolności do lat 2. Drugie to istotne zakłócenie pracy systemu przez transmisję, zniszczenie, usunięcie, uszkodzenie, utrudnienie dostępu lub zmianę danych (art. 269a), zagrożone pozbawieniem wolności od 3 miesięcy do lat 516.
Poza przepisem zostają między innymi art. 267 § 1, czyli dostęp do informacji dla sprawcy nieprzeznaczonej przez przełamanie lub ominięcie zabezpieczenia, oraz art. 268 i 268a, czyli niszczenie, usuwanie i zmiana zapisu informacji lub danych informatycznych16. Art. 268a § 1 obejmuje też istotne zakłócenie automatycznego przetwarzania danych. Poza przepisem zostaje również art. 269, który dotyczy danych o szczególnym znaczeniu dla funkcjonowania administracji rządowej, organu państwowego, instytucji państwowej albo samorządu terytorialnego. Za zniszczenie, uszkodzenie, usunięcie lub zmianę takich danych oraz zakłócanie ich automatycznego przetwarzania przewiduje on od 6 miesięcy do lat 8 pozbawienia wolności16.
Osobny wyjątek z art. 269b § 1a dotyczy narzędzi: kto wytwarza, pozyskuje, zbywa lub udostępnia programy i urządzenia przystosowane do przestępstw wymienionych w art. 269b § 1, nie popełnia przestępstwa, jeśli działa wyłącznie w celu zabezpieczenia systemu albo opracowania metody takiego zabezpieczenia16.

Regulamin platformy przyjmuje, że zgłoszenie stanowi powiadomienie dysponenta, ale niezwłoczność, cel działania, brak naruszenia interesu i brak szkody zostają po stronie uczestnika. Limit 5 żądań na sekundę i zakaz testów obciążeniowych dotyczą zakłócania pracy systemu, a art. 269c obejmuje tylko zakłócenie z art. 269a, podczas gdy zakłócenie z art. 268a § 1 i art. 269 § 1 zostaje poza nim. Zakaz usuwania danych dotyczy czynów z art. 268 i 268a, a dostęp do informacji przez ominięcie zabezpieczenia, z kopiowaniem danych lub bez, opisuje art. 267 § 1. Ustawa wymaga działania "wyłącznie w celu zabezpieczenia systemu informatycznego, systemu teleinformatycznego lub sieci teleinformatycznej albo opracowania metody takiego zabezpieczenia", a żaden z dokumentów platformy nie odnosi się do tego, czy nagroda pieniężna ma znaczenie dla tego warunku1610.
Co zrobić ze znaleziskiem poza programami
FAQ każe niezwłocznie powiadomić właściciela systemu albo dostawcę oprogramowania, a gdy kontakt jest niemożliwy lub utrudniony, zgłosić podatność do właściwego zespołu CSIRT6. Uznanie zgłoszenia za powiadomienie z art. 269c FAQ przypisuje dysponentowi systemu objętego konkursem6, więc poza zakresem platforma takiej deklaracji nie składa.
Zgłoszenie krok po kroku, terminy i pieniądze
Zgłoszenia edycji 11/2026 przyjmuje się od 3 do 30 listopada 2026 roku12345. Zgłoszenie składa się przez formularz na stronie konkursu po zalogowaniu i ma zawierać szczegółowy opis, kroki odtworzenia lub działający dowód koncepcji oraz opis wpływu, a analitycy mogą wezwać do uzupełnienia10. Weryfikują je "w ścisłej współpracy z administratorami systemów", oceniają krytyczność w CVSS 4.0 i mogą zmienić wartość podaną przez zgłaszającego10. Weryfikacja trwa nie dłużej niż 60 dni od otrzymania, z możliwością wydłużenia w uzasadnionych przypadkach10. Gdy kilka osób zgłosi tę samą podatność, nagrodę dostaje ta, której prawidłowe zgłoszenie wpłynęło pierwsze, a o przyznaniu decyduje komisja złożona z przedstawicieli organizatora, od której decyzji nie przysługuje odwołanie1. W programie NASK podatności o tej samej przyczynie źródłowej w różnych systemach, na przykład ten sam błąd we wspólnym lub powielonym kodzie, traktuje się jako jedną i nagradza raz, za pierwsze zgłoszenie2.

Termin wyłonienia zwycięzców zależy od konkursu. W programach CERT Polska, NASK, GOV.PL i mSzyfr zgłoszenia rozpatruje się sukcesywnie, zwycięzców można wyłaniać w trakcie edycji, a najpóźniej robi się to 30 dni kalendarzowych po jej zakończeniu1234. W programie Gminy Władysławowo rozstrzygnięcie następuje po zapoznaniu się ze wszystkimi zgłoszeniami, a zwycięzców wyłania się w ciągu 90 dni po zakończeniu edycji5. Nagrody wypłaca się w każdym konkursie nie później niż 60 dni kalendarzowych od dnia ogłoszenia wyników12345.
Regulaminy i FAQ liczą ten ostatni termin inaczej. Regulaminy nie wyznaczają dnia ogłoszenia wyników, więc jeśli wyniki zostaną ogłoszone w ostatnim dniu terminu na wyłonienie zwycięzców, przelew za edycję kończącą się 30 listopada 2026 roku wypada najpóźniej 28 lutego 2027 roku w czterech programach, a 29 kwietnia 2027 roku w programie Gminy Władysławowo. FAQ pisze o wypłacie w terminie maksymalnie 60 dni od ogłoszenia wyników, czyli zakończenia edycji, co daje 29 stycznia 2027 roku6. Zwycięzca ma 7 dni kalendarzowych na potwierdzenie przez platformę, że przyjął informację o wygranej, a nieodebranie nagrody w terminie oznacza utratę praw do niej1. Organizator zastrzega sobie prawo zmiany terminów rozstrzygnięcia i przyznania nagród1.
Przyjmowanie zgłoszeń można zawiesić z ważnych powodów w każdej chwili, w szczególności po wyczerpaniu puli albo gdy zgłoszeń wpłynie więcej, niż analitycy zdołają zweryfikować, a zgłoszenia już przyjęte można zakwalifikować do kolejnego konkursu, bez roszczeń uczestników z tego tytułu10. Tak samo, z ważnych powodów, można zawiesić wypłaty10. Co najmniej trzy kolejno odrzucone zgłoszenia, niepotwierdzone albo niezgodne z regulaminem, mogą skutkować czasową blokadą, a odrzucenia sumują się między konkursami i edycjami10.
Podatek: kwoty z regulaminu otrzymuje zwycięzca
Organizator dolicza do nagrody dodatkową nagrodę pieniężną równą zryczałtowanemu podatkowi dochodowemu i pobiera ją jako podatek, a za pobranie i odprowadzenie odpowiada wyłącznie operator1. FAQ podsumowuje, że kwoty wskazane w regulaminie jako wysokości nagród są kwotami, które zwycięzcy otrzymają przelewem, a uczestnik nie musi sam rozliczać podatku od nagrody6. Kwoty z tabel są więc kwotami przelewu.
Dane osobowe uczestnika
Administratorem danych jest NASK-PIB, podstawą przetwarzania jest zgoda z art. 6 ust. 1 lit. a RODO, a dane mogą trafić do partnerów programów oraz do podmiotów obsługujących platformę i rejestrację10. Są przetwarzane przez czas korzystania z platformy albo do wycofania zgody10.
Pierwszy dzień programu: BIP Władysławowo
Program Gminy Władysławowo działa z Centrum Cyberbezpieczeństwa i Ochrony Danych we Władysławowie jako partnerem, a w pierwszej wersji programu, utworzonej 2 listopada o 23:36 czasu polskiego, Tier 1 obejmował obok eobieg.wladyslawowo.pl także bip.wladyslawowo.pl14. Testy ruszyły 3 listopada o 10:00, jak podaje gmina8. O 13:08 powstała nowa wersja programu z tą samą pulą i stawkami, w której domena BIP została usunięta z zakresu, a zgłoszenia przesłane do pierwszej wersji mają być rozpatrzone normalnie7. W regulaminach obu wersji różni się jedna linia, lista domen Tier 1155.
W stanie z 4 listopada 2026 roku strona główna BIP pokazywała wyłącznie komunikat techniczny, a według nagłówka odpowiedzi serwera, zachowanego w archiwum, ostatnio zmieniono ją 3 listopada o 15:26 czasu polskiego8. Gmina podaje przyczynę własnymi słowami: serwis "został tymczasowo wyłączony z uwagi na nadmierne obciążenie ruchem sieciowym związanym z programem Bug Bounty"8. Dodaje, że uczestniczy w testach jako jedyny samorząd w Polsce, prosi o nieprowadzenie dalszych testów BIP w ramach programu i zapowiada wykorzystanie zgłoszeń i wniosków z testów do wzmocnienia systemu, a o przywracaniu serwisu pisze: "Równolegle pracujemy nad przywróceniem dostępności serwisu"8.
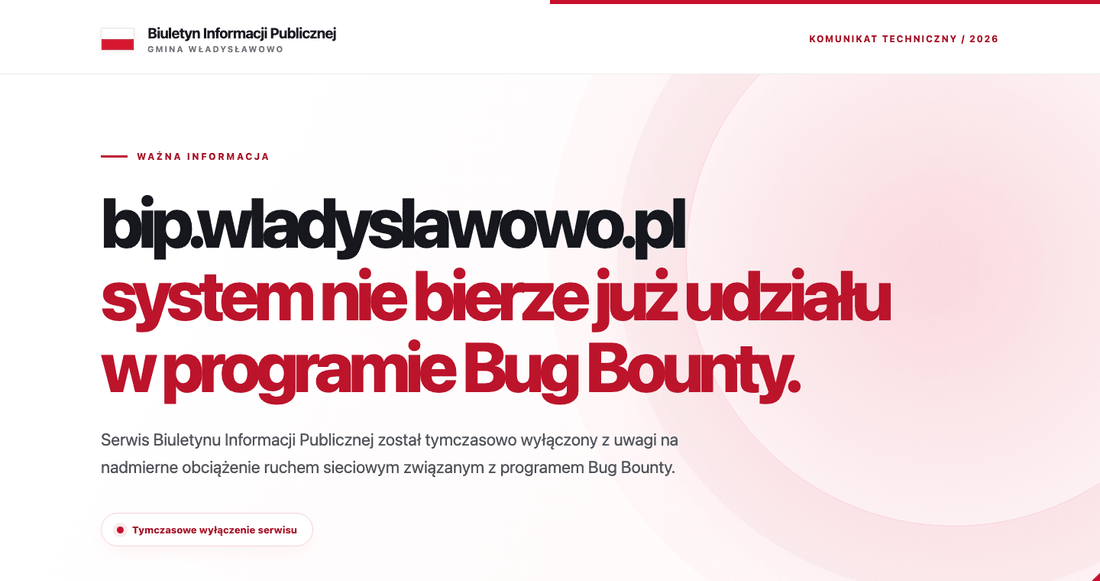

Żaden z tych dokumentów nie podaje liczby uczestników, wielkości ruchu ani tego, czy ktoś przekroczył limity z regulaminu, więc jedyną opisaną przyczyną jest ta, którą wskazuje gmina. Wynika z nich natomiast, że zakres programu da się zmienić w ciągu godzin i że zgłoszenia przesłane do poprzedniej wersji nie przepadają.
Co przygotować, zanim system trafi do programu bug bounty
Regulaminy dopuszczają "użycie automatycznych narzędzi z maksymalną szybkością skanowania na poziomie 5 req/s"1, a konkurs jest otwarty dla wszystkich uprawnionych jednocześnie, więc instytucja zgłaszająca system powinna zakładać, że będzie on testowany przez wielu uczestników naraz. Pięć rzeczy da się ustalić przed startem:
- limity ruchu i zapora aplikacyjna przed systemem, z progami ustawionymi pod całą listę uczestników, a nie pod jednego testera;
- kopia stagingowa zamiast produkcji wszędzie tam, gdzie zakres może objąć środowisko testowe;
- monitoring i osoba z uprawnieniem do zawieszenia systemu w pierwszych dniach programu;
- zakres, którego niedostępność nie odcina mieszkańców od usług i informacji urzędu;
- komunikat do opublikowania, zanim ktoś go potrzebuje, z informacją, że system może chwilowo nie odpowiadać, i z adresem kontaktowym.
Kontrolowaną alternatywą jest zlecenie testu wykonawcy z umową i zakresem, a takich wykonawców zbiera kategoria firmy wykonujące testy penetracyjne. Wspólne zaplecze dla samorządów opisuje nasz artykuł o Lokalnych Centrach Cyberbezpieczeństwa.
Jak instytucja może przystąpić do programu
NASK-PIB deklaruje w FAQ otwartość na objęcie programem kolejnych systemów podmiotów publicznych i zaprasza do kontaktu pod adresem podanym na stronie FAQ6. Dwa z pięciu programów edycji 11/2026 mają partnera: GOV.PL Centralny Ośrodek Informatyki, a program Gminy Władysławowo Centrum Cyberbezpieczeństwa i Ochrony Danych we Władysławowie35.
Bug bounty a pentest i zarządzanie podatnościami
Test penetracyjny zamówiony przez właściciela systemu ma umowę, zakres i raport dla zamawiającego, a wykonawcę wybiera instytucja. W bug bounty instytucja ogłasza zakres i stawki, a testuje każdy uprawniony uczestnik, który zdąży przed innymi, bo za duplikat płaci się tylko pierwszemu zgłaszającemu1. Działania red teamu mają zlecenie i cel operacyjny, a uczestnik konkursu ma wyłącznie zakres programu i regulamin, który wprost wyłącza z konkursu phishing wobec pracowników i socjotechnikę wobec kontraktorów i partnerów1.
Zgłoszenia z platformy trafiają do procesu zarządzania podatnościami właściciela systemu, bo analitycy CERT Polska przekazują każde zgłoszenie po wstępnej ocenie jego właścicielowi11, a dopiero poprawka zmienia poziom bezpieczeństwa. NASK podaje, że podmioty z listy są w stanie otrzymywać informacje o podatnościach i sprawnie usuwać luki, bo sama wiedza o podatności, której nie łata się szybko, jeszcze nie zwiększa bezpieczeństwa9.
Źródła
- NASK-PIB, "Regulamin Konkursu Bug Bounty CERT, edycja 11/2026" - zakres, stawki, typy podatności, terminy wypłat (odczyt 04.11.2026)
- NASK-PIB, "Regulamin Konkursu Bug Bounty NASK, edycja 11/2026" - zakres, stawki i pula programu NASK (odczyt 04.11.2026)
- NASK-PIB, "Regulamin Konkursu Bug Bounty COI, edycja 11/2026" - zakres, stawki, pula i partner programu GOV.PL (odczyt 04.11.2026)
- NASK-PIB, "Regulamin Konkursu Bug Bounty mSzyfr, edycja 11/2026" - zakres, stawki i pula programu mSzyfr (odczyt 04.11.2026)
- NASK-PIB, "Regulamin Konkursu Bug Bounty Gmina Władysławowo, edycja 11/2026" - bieżąca wersja: zakres bez domeny BIP, stawki, pula i partner (odczyt 04.11.2026)
- NASK-PIB, "Najczęściej zadawane pytania (FAQ)" - wymogi wobec uczestnika, podatek, legalność testów, ujawnianie, znaleziska poza programami (odczyt 04.11.2026)
- NASK-PIB, "Program Bug Bounty Gmina Władysławowo, edycja 11/2026 (dane API, bieżąca wersja)" - czas utworzenia, zakres bez domeny BIP i wzmianka o zgłoszeniach z pierwszej wersji (odczyt 04.11.2026)
- Gmina Władysławowo, "Komunikat techniczny - BIP Władysławowo" - komunikat o wyłączeniu serwisu, stan z 04.11.2026 (odczyt 04.11.2026)
- NASK, "NASK rzuca rękawicę. Milion złotych za znalezienie podatności", 03.11.2026 - statystyki podatności, uzasadnienie własnej platformy i pula nagród (odczyt 04.11.2026)
- NASK-PIB, "Regulamin platformy Bug Bounty (serwisu hack.cert.pl)", 02.11.2026 - zasady testów, weryfikacja zgłoszeń, zawieszenia, dane osobowe (odczyt 04.11.2026)
- CERT Polska, "CERT Polska uruchamia program bug bounty dla administracji publicznej", 03.11.2026 - start platformy, pula miliona złotych, wymogi wobec uczestnika, grywalizacja i plan udziału osób w wieku 16-18 lat (odczyt 04.11.2026)
- NASK-PIB, "Program Bug Bounty CERT Polska, edycja 11/2026 (dane API)" - zasady testowania, w tym brak dedykowanych kont (odczyt 04.11.2026)
- NASK-PIB, "Program Bug Bounty mSzyfr, edycja 11/2026 (dane API)" - zasady testowania, w tym brak dedykowanych kont (odczyt 04.11.2026)
- NASK-PIB, "Program Gmina Władysławowo, edycja 11/2026 (dane API, pierwsza wersja)" - czas utworzenia programu i zakres z domeną BIP (odczyt 04.11.2026)
- NASK-PIB, "Regulamin Konkursu Bug Bounty Gmina Władysławowo, edycja 11/2026" - pierwsza wersja z domeną BIP w Tier 1 (odczyt 04.11.2026)
- Ustawa z dnia 6 czerwca 1997 r. - Kodeks karny (tekst jednolity Dz.U. 2025 poz. 383), art. 267-269c, ze zmianami: Dz.U. 2025 poz. 1818, 1872, 2026 poz. 902, 988 (odczyt 04.11.2026)