
Definicja UEM
Zunifikowane zarządzanie punktami końcowymi (UEM, z angielskiego Unified Endpoint Management) to najszerszy poziom zarządzania sprzętem IT w organizacji - jedna konsola obejmująca telefony, laptopy, komputery stacjonarne, urządzenia IoT oraz sprzęt specjalistyczny, niezależnie od systemu operacyjnego i modelu własności. UEM nie jest osobną kategorią narzędzi obok MDM i EMM, tylko poziomem, który je w sobie zawiera - konsoliduje ich funkcje w jednym środowisku administracyjnym zamiast utrzymywać osobne systemy dla telefonów, komputerów i pozostałej floty.
Mechanizm zunifikowanego zarządzania punktami końcowymi opiera się na tej samej zasadzie co MDM - agent albo profil zarządzania na urządzeniu komunikuje się z centralnym serwerem, który dystrybuuje polityki i odbiera telemetrię - tylko rozszerzonej na wiele protokołów naraz. Telefon rozmawia z serwerem przez API producenta systemu mobilnego, komputer stacjonarny przez natywny mechanizm zarządzania swojego systemu operacyjnego, a urządzenie IoT często przez osobny, lżejszy protokół dopasowany do ograniczonych zasobów sprzętu. Konsola UEM ujednolica widok tych światów, nawet jeśli pod spodem nadal działają odrębne mechanizmy transportowe - to odróżnia zunifikowane zarządzanie punktami końcowymi od zwykłej sumy kilku osobnych narzędzi wrzuconych do jednego interfejsu.
Druga intencja, z jaką ludzie szukają tego hasła, dotyczy zgodności i audytów - organizacje wdrażające zunifikowane zarządzanie punktami końcowymi często pytają, jak pojedyncza konsola wspiera raportowanie na potrzeby regulacji, nie tylko samą kontrolę urządzeń. Ten wątek wraca w sekcji Zastosowanie w praktyce niżej.
Jak to działa
Cykl działania UEM zaczyna się tam, gdzie kończy się cykl pojedynczego urządzenia opisany w haśle MDM - zamiast śledzić jedno urządzenie od rejestracji po zgodność, zunifikowane zarządzanie punktami końcowymi orkiestruje wiele platform naraz.
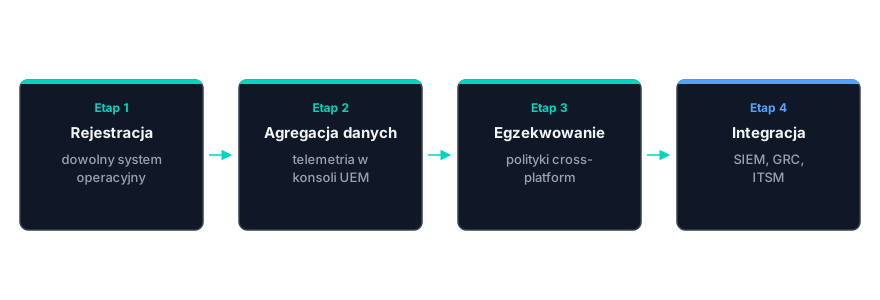
Pierwszy krok to rejestracja, która w zunifikowanym zarządzaniu punktami końcowymi musi obsłużyć dowolny system operacyjny trafiający do organizacji - nie tylko telefon czy tylko komputer. Konsola rozpoznaje typ urządzenia i kieruje je do właściwego mechanizmu: profilu MDM dla telefonu, natywnego zarządzania dla komputera, dedykowanego agenta dla urządzenia IoT.
Drugi krok to agregacja telemetrii - każda platforma raportuje stan innym formatem i z inną częstotliwością, a zadaniem serwera UEM jest sprowadzić te dane do wspólnego modelu, żeby administrator widział jeden widok zamiast przełączać się między konsolami poszczególnych systemów.
Trzeci krok to egzekwowanie polityk cross-platform - reguła bezpieczeństwa, na przykład wymóg szyfrowania dysku, musi zostać przetłumaczona na mechanizm właściwy dla każdego systemu z osobna, mimo że dla administratora wygląda jak jedna polityka zastosowana raz w jednym miejscu.
Czwarty krok, który odróżnia zunifikowane zarządzanie punktami końcowymi od samego MDM czy EMM, to integracja z systemami spoza samego zarządzania urządzeniami: SIEM odbiera zdarzenia bezpieczeństwa z floty, GRC wykorzystuje raport zgodności do przygotowania audytu, a ITSM wiąże stan urządzenia z obsługą zgłoszeń serwisowych.
Struktura i klasyfikacja
UEM jest najszerszym z trzech poziomów zarządzania mobilnością i punktami końcowymi opisanych też w haśle MDM, które łatwo pomylić, bo materiały marketingowe dostawców używają ich zamiennie:
- UEM (zunifikowane zarządzanie punktami końcowymi) - najszerszy poziom, jedna konsola do zarządzania telefonami, laptopami, komputerami stacjonarnymi oraz urządzeniami IoT i OT razem, niezależnie od systemu operacyjnego.
- EMM (Enterprise Mobility Management) - poziom pośredni dokładający do MDM zarządzanie aplikacjami (MAM) i treścią (MCM), wciąż ograniczony do mobilności korporacyjnej.
- MDM - najwęższy poziom, kontrola nad samym urządzeniem mobilnym jako całością: konfiguracja, polityki, komendy zdalne.
Poziomy są zagnieżdżone, nie równoległe: z definicji zakres UEM obejmuje zakres EMM, a zakres EMM obejmuje zakres MDM, nie odwrotnie. To stwierdzenie o taksonomii, nie o produktach - konkretne wdrożenie nazwane „UEM" nie musi mieć wszystkich funkcji dowolnej platformy EMM, bo zakresy funkcjonalne u poszczególnych dostawców różnią się między sobą. Przy zmianie narzędzia sprawdza się listę funkcji, nie kategorię na stronie producenta. Praktyczna konsekwencja tego zagnieżdżenia to zakres urządzeń, jaki UEM musi obsłużyć jedną konsolą - i to jest wymiar, w którym UEM realnie różni się od EMM, nie tylko liczbą funkcji:
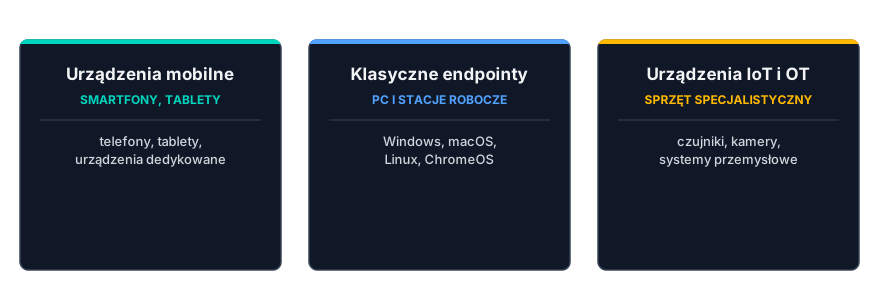
Panel pierwszy obejmuje smartfony i tablety, dla których UEM korzysta z tych samych API producenta co samodzielne MDM. Panel drugi obejmuje klasyczne komputery - Windows, macOS, Linux i ChromeOS - zarządzane przez mechanizmy natywne dla każdego z tych systemów, historycznie osobne od zarządzania mobilnością. Panel trzeci obejmuje urządzenia IoT, OT i sprzęt specjalistyczny, które często nie mają pełnoprawnego systemu operacyjnego i wymagają lżejszego, dedykowanego protokołu zarządzania - to właśnie ten panel odróżnia UEM od EMM, bo EMM go w ogóle nie obejmuje.
W szerszym kontekście
Zakres urządzeń, jaki UEM obsługuje w jednej konsoli, przecina się z modelami własności opisanymi szerzej w haśle MDM - BYOD, COPE i CYOD dotyczą tego, kto jest właścicielem konkretnego urządzenia, niezależnie od tego, do której z trzech klas z sekcji wyżej ono należy. Telefon w modelu BYOD i komputer stacjonarny w modelu COPE mogą trafić do tej samej konsoli UEM, ale z różnym zakresem kontroli wynikającym z własności, nie z klasy urządzenia.
To rozróżnienie ma znaczenie praktyczne przy projektowaniu polityk: organizacja korzystająca z zunifikowanego zarządzania punktami końcowymi nie stosuje jednej reguły do całej floty, tylko macierz reguł zależną jednocześnie od klasy urządzenia i modelu jego własności. Komputer stacjonarny w biurze i prywatny telefon pracownika w modelu BYOD, oba zarządzane z tej samej konsoli UEM, mogą mieć zupełnie inny poziom egzekwowanych restrykcji.
Drugi wymiar szerszego kontekstu to integracja z tożsamością - dostęp do zasobów firmowych bywa warunkowany stanem zgodności urządzenia zgłaszanym przez UEM do systemu IAM, co jest jednym z filarów architektury Zero Trust. W tym modelu UEM pełni rolę źródła sygnału o stanie urządzenia, a decyzję o dostępie podejmuje osobny system tożsamości na podstawie tego sygnału.
Zastosowanie w praktyce
Organizacje rzadko wdrażają zunifikowane zarządzanie punktami końcowymi od zera - zwykle mają już MDM obejmujące telefony albo EMM obejmujące mobilność korporacyjną, a UEM jest kolejnym krokiem konsolidacji, nie punktem startowym:
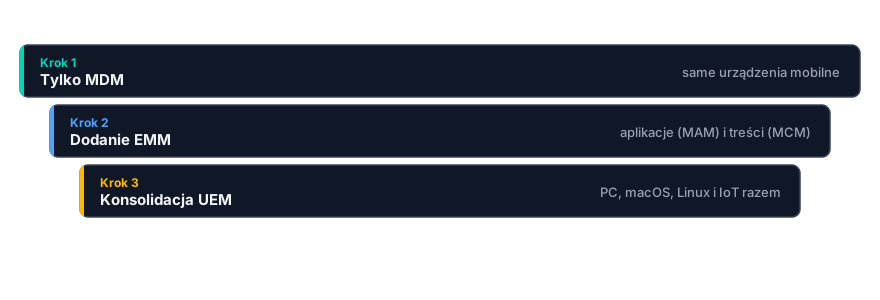
Pierwszy etap to samo MDM, zwykle wdrażane najpierw, bo urządzenia mobilne najszybciej opuszczają sieć firmową i najbardziej potrzebują zdalnej kontroli. Drugi etap to dodanie funkcji EMM - zarządzania aplikacjami i treścią - kiedy organizacja zaczyna dystrybuować własne aplikacje firmowe albo rozdzielać dane prywatne od służbowych na tym samym urządzeniu. Trzeci etap to konsolidacja z komputerami stacjonarnymi, laptopami i urządzeniami IoT w jednej konsoli UEM, zwykle wywołana potrzebą jednego źródła prawdy o stanie całej floty IT, a nie tylko jej mobilnej części.
Praktyczne zastosowania zunifikowanego zarządzania punktami końcowymi wykraczają poza samą konsolidację:
- Zgodność i audyty - jeden raport stanu floty zamiast osobnych raportów z konsoli mobilnej i konsoli komputerów ułatwia przygotowanie do audytu pod NIS2 czy ISO 27001, bo audytor dostaje spójny widok zamiast kilku częściowo pokrywających się źródeł.
- Reakcja na incydent - gdy zagrożenie dotyczy jednocześnie kilku klas urządzeń, jedna konsola pozwala zastosować reakcję (izolację, wymuszoną aktualizację, odcięcie dostępu) do całej floty naraz, zamiast koordynować działania między osobnymi systemami.
- Praca hybrydowa - pracownik korzystający naprzemiennie z telefonu, laptopa firmowego i prywatnego komputera w modelu BYOD ma jeden profil zgodności widoczny administratorowi, niezależnie od tego, z którego urządzenia się akurat łączy.
- Integracja operacyjna - połączenie z ITSM pozwala automatycznie wiązać zgłoszenia serwisowe ze stanem konkretnego urządzenia, a integracja z SIEM przekazuje zdarzenia bezpieczeństwa z całej floty do centralnego systemu monitorowania.
Najczęstsze nieporozumienia
Nieprawda - MDM zarządza wyłącznie urządzeniem mobilnym jako całością, podczas gdy UEM obejmuje w jednej konsoli także komputery stacjonarne, laptopy oraz IoT i OT, których MDM w ogóle nie dotyczy. Różnica nie jest kosmetyczna: organizacja, która potrzebuje tylko MDM, a wdroży pełne UEM, płaci za zakres, którego nie wykorzystuje, i odwrotnie - organizacja z rozproszoną flotą sprzętu różnych klas, która zostaje przy samym MDM, nie zobaczy nigdy pełnego obrazu swojego ryzyka.
Konsola jest jedna, ale mechanizmy pod spodem pozostają tak różnorodne jak systemy operacyjne, które obsługują - telefon, komputer i urządzenie IoT nadal komunikują się z serwerem UEM przez odrębne protokoły. Konsolidacja upraszcza widok administratora, nie upraszcza samej integracji, która wymaga dopasowania do specyfiki każdej klasy urządzeń z osobna.
Modele własności i klasa urządzenia to dwa niezależne wymiary, opisane w sekcji W szerszym kontekście wyżej. UEM konsoliduje zarządzanie różnymi klasami sprzętu, ale decyzja o modelu własności każdego urządzenia w tej flocie musi zapaść osobno - zunifikowana konsola nie eliminuje pytania, kto jest właścicielem konkretnego telefonu czy laptopa.
FAQ
Czym różni się UEM od MDM i EMM?
UEM to najszerszy z trzech zagnieżdżonych poziomów: zawiera w sobie EMM, a EMM zawiera w sobie MDM. MDM kontroluje samo urządzenie mobilne jako całość - konfigurację, polityki, komendy zdalne. EMM dokłada do tego zarządzanie pojedynczymi aplikacjami (MAM) i treścią (MCM), wciąż ograniczone do mobilności korporacyjnej. UEM idzie o krok dalej i obejmuje jedną konsolą telefony, laptopy, komputery stacjonarne oraz IoT i OT, niezależnie od systemu operacyjnego - to samo rozróżnienie, tylko z perspektywy najszerszego poziomu, opisuje hasło MDM w sekcji Struktura i klasyfikacja.
Jakie urządzenia i systemy obejmuje UEM?
Trzy klasy sprzętu opisane w sekcji Struktura i klasyfikacja wyżej: urządzenia mobilne (smartfony, tablety), klasyczne endpointy (komputery z Windows, macOS, Linux i ChromeOS) oraz urządzenia IoT, OT i sprzęt specjalistyczny, które często nie mają pełnoprawnego systemu operacyjnego. Zakres konkretnej wdrożonej platformy UEM zależy od tego, jakie moduły i integracje organizacja rzeczywiście uruchomi - sama kategoria UEM opisuje możliwy zasięg, nie gwarantuje, że każde wdrożenie obejmie wszystkie trzy klasy od pierwszego dnia.
Od czego zacząć wdrożenie UEM, jeśli firma ma już MDM lub EMM?
Punktem wyjścia jest inwentaryzacja tego, co już działa - organizacja z istniejącym MDM ma zwykle uporządkowaną warstwę urządzeń mobilnych, więc migracja do UEM polega na dołączeniu komputerów stacjonarnych i IoT do tej samej konsoli, a nie na budowie zarządzania mobilnością od zera. Organizacja z istniejącym EMM ma dodatkowo warstwę aplikacji i treści gotową do przeniesienia. W obu przypadkach kolejność z sekcji Zastosowanie w praktyce wyżej - najpierw mobilność, potem aplikacje, na końcu konsolidacja z resztą floty - odpowiada typowej ścieżce dojrzałości, choć konkretny plan zależy od tego, które systemy organizacja już eksploatuje i jakie ma priorytety zgodności.
Powiązane pojęcia
- EMM - poziom pośredni dokładający do MDM zarządzanie aplikacjami i treścią; UEM zawiera EMM w całości.
- MDM - najwęższa warstwa zarządzania, ograniczona do samego urządzenia mobilnego jako całości.
- MAM - zarządzanie aplikacjami jako komponent EMM, dziedziczony przez UEM.
- MCM - zarządzanie i separacja treści firmowych jako komponent EMM, dziedziczony przez UEM.
- BYOD - model własności, w którym prywatne urządzenie pracownika trafia pod zarządzanie UEM na warstwie pod spodem.
- COPE - model własności urządzenia firmowego obsługiwany przez UEM na tych samych zasadach co w samym MDM.
- CYOD - model własności, w którym pracownik wybiera sprzęt z zatwierdzonej listy, nadal objęty tą samą konsolą UEM.